Inspeção profunda de pacotes para interceção legal é normalmente associado à vertente da aplicação da lei: a agência recebe pacotes IP em bruto e analisa-os nas suas instalações de monitorização. No entanto, cada vez mais operadores de rede e agências questionam se parte deste trabalho pode ser realizada no prestador, junto ao tráfego. Neste modelo, o prestador extrai e enriquece os metadados no ponto de interceção e entrega-os juntamente com a cópia integral da comunicação.
Whether a provider may do any of this depends on national law: in Germany, analysis stays with the agency. Where it is allowed and done right, provider-side DPI speeds up investigations, can reduce data volumes where an order limits the scope, and gives agencies context they could not reconstruct themselves. Done wrong, it breaks evidence rules or exceeds the legal mandate. This article explains the architecture, what can be extracted, how enriched data is delivered, and where the boundaries are.
Pontos-chave
- DPI do lado do fornecedor complementos a versão integral da comunicação. Esta nunca a substitui, a menos que o regulamento e as normas nacionais permitam explicitamente um âmbito de aplicação reduzido.
- O prestador tem network context the agency lacks: line identity, NAT mappings, cell and location data, device identifiers and precise session timing. Subscriber details such as name and address need a separate request.
- Os metadados normalmente extraídos incluem registos de tráfego, DNS, SNI, impressões digitais TLS (JA4), classificação de aplicações, sinalização VoIP e tipos de atividade.
- Os dados enriquecidos devem ser fornecidos num formato acordado e documentado, for example as additional IRI records where the national specification allows it. Whether a provider may deliver any of it is jurisdiction-dependent: in Germany the provider hands over only the copy and the § 7 TKÜV event data, and analysis belongs to the agency.
- Where national law allows it, everything must be target-specific, reproducible, documented and strictly separated from commercial DPI. An acceptance concept documents it but cannot make it lawful.
Por que razão se realiza a inspeção profunda de pacotes do lado do fornecedor?
| Condutor | Benefício para a agência | Vantagem para o prestador |
|---|---|---|
| Crescimento da largura de banda (FTTH de vários gigabits, 5G) | Os metadados ficam disponíveis de imediato, mesmo que o processamento da cópia completa demore algum tempo | Menos pressão nas ligações de transição onde se aplicam limites de âmbito |
| Tráfego encriptado | Sessões pré-classificadas e impressões digitais | Reutilização dos conhecimentos especializados existentes em matéria de DPI |
| Contexto da rede | Line, NAT, cell and device data attached to each flow | Fewer follow-up requests for basic context, where national rules list the data for the copy (subscriber name and address always need a separate request) |
| Casos urgentes | Alertas quase em tempo real sobre padrões de atividade | Processo automatizado e claramente definido |
| Modelos de acesso complexos | Atribuição correta por trás do CGNAT e em configurações de grossista | Menos litígios relativos a interceções incompletas |
Onde a lei estabelece os limites
Antes de conceberem qualquer coisa, os prestadores de serviços devem compreender a sua situação jurídica:
- A versão completa vem primeiro. In most European jurisdictions the provider must deliver a cópia completa e inalterada of the target’s telecommunications. Where national law allows enrichment, it is an addition; in Germany it is not allowed (see below). Filtering is allowed only where the order limits the scope.
- Não há análise para além da encomenda. O DPI do lado do fornecedor só pode processar o tráfego do alvo ordenado e apenas para efeitos da interceção. Não é permitida a análise em massa ou não direcionada.
- Separação do DPI comercial. O Regulamento da UE sobre a Internet Aberta (UE) 2015/2120 restringe a DPI para fins de gestão do tráfego, mas permite as medidas necessárias para cumprir a legislação da União ou nacional. O tratamento de LI deve, por conseguinte, ser efetuado num ambiente separado e com controlo de acesso, e nunca deve alimentar sistemas comerciais.
- Confidencialidade. O pessoal e os sistemas estão sujeitos ao sigilo das telecomunicações, e o assinante não deve aperceber-se da medida.
- Germany is stricter. The obliged provider must enable the measure (§ 100a(4) StPO) and hand over a complete copy plus the event data listed in § 7 TKÜV, and nothing else at the handover point (§ 8(2) No. 2 TKÜV). Analysis of the content, including DPI classification, belongs to the agency. A BNetzA acceptance cannot create a legal basis for extra processing. Provider-side enrichment is only an option where national law expressly provides for it.
Arquitetura de Referência
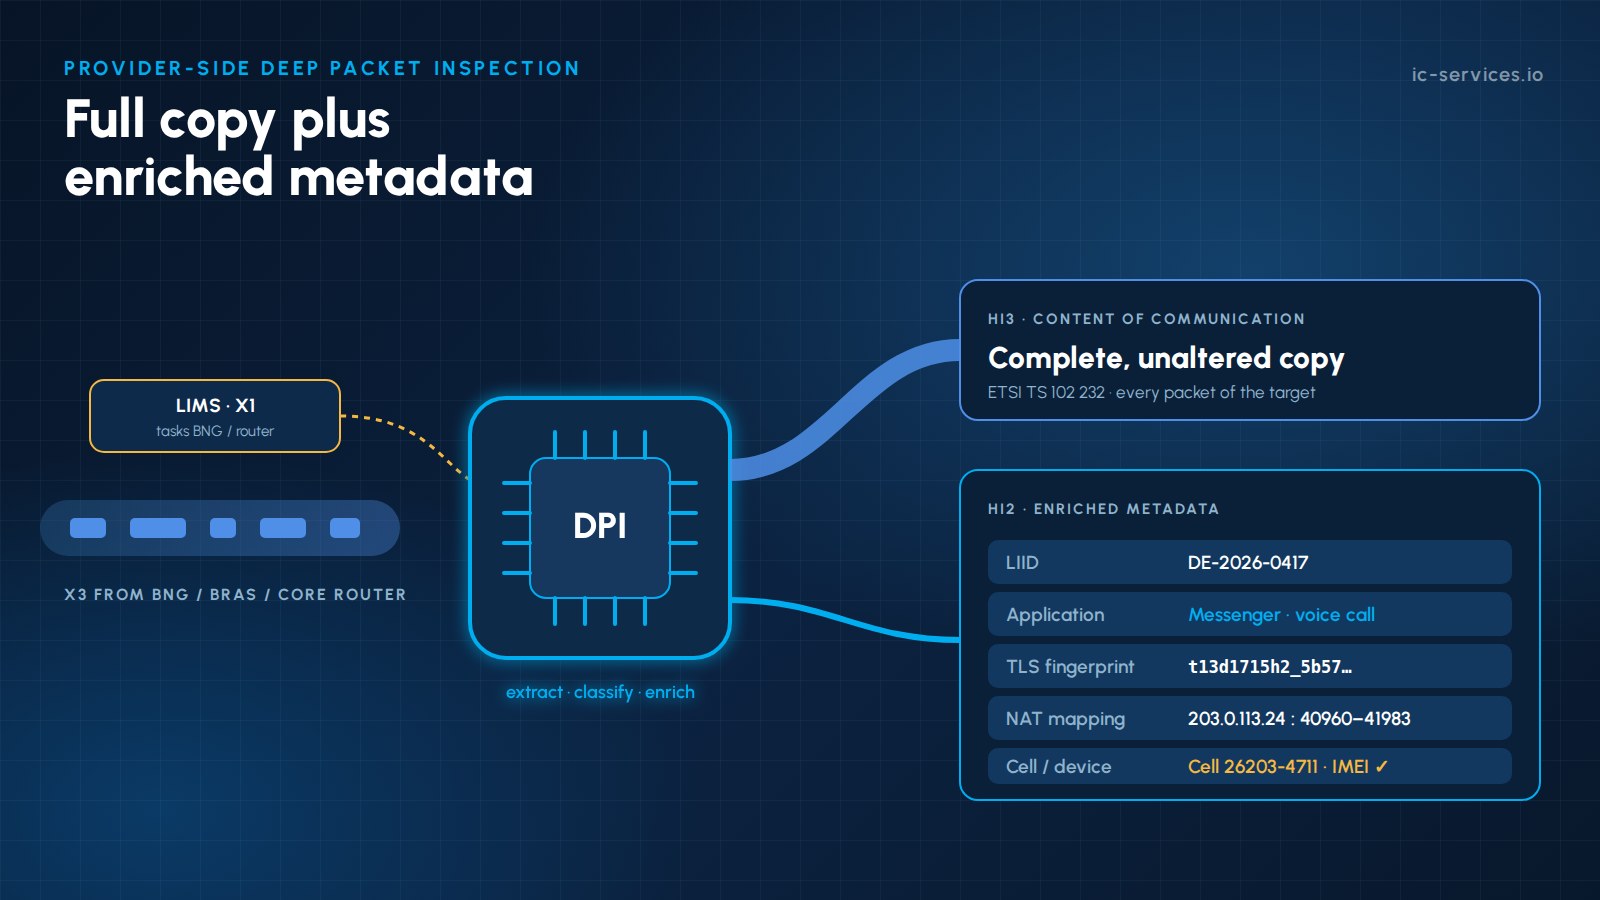
- Acesso rodoviário: BNG/BRAS for PPPoE and IPoE access, and PE or core routers for fixed-IP lines, copy the target’s traffic with their built-in LI function, using ETSI TS 103 221 (X1 tasking, X2/X3 delivery) where supported or the vendor’s LI interface. The ADMF handles the tasking, and the mediation layer converts the delivered streams into the ETSI handover format. Optical TAPs or virtual mirror ports are only a fallback where no native LI function is available.
- Acionamento do alvo: o LIMS/ADMF ativa o alvo, e os eventos de sessão provenientes do RADIUS/Diameter, do DHCP ou do gateway de pacotes indicam ao nó DPI quais os endereços IP e prefixos que pertencem atualmente ao alvo.
- Nó de inspeção profunda de pacotes específico para um alvo: o nó processa apenas o fluxo X3 do destino ordenado. Os fluxos são reagrupados, os protocolos identificados e os metadados extraídos, utilizando processamento de pacotes de alto desempenho (por exemplo, DPDK ou placas de rede baseadas em FPGA) a 10/40/100 Gbit/s.
- Enriquecimento: each flow is tagged with the LIID, the target identifier, the NAT mapping (public IP and port block), cell ID or location, and the IMEI where available. Enrichment is limited to data the national rules list for the copy; subscriber details such as name and address still require a separate information request.
- Mediação e entrega: the full copy is delivered as CC via HI3, according to ETSI TS 102 232-3 or -4 for fixed access, or 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile, and any enriched metadata permitted by national law is delivered via HI2.
- Auditoria e retenção: Os dados de saída do DPI são mantidos apenas durante o tempo necessário para a entrega, e todas as configurações e versões de assinatura são registadas.
Ver Interfaces X1/X2/X3 e como funciona uma função de mediação para as interfaces subjacentes.
O que pode ser extraído e enriquecido?
| Metadados | Fonte | Importância para a investigação |
|---|---|---|
| Registos de fluxo (tupla de 5 elementos, início/fim, bytes, pacotes) | Cabeçalhos dos pacotes | Visão geral completa das atividades |
| Consultas e respostas DNS | DNS não encriptado | Serviços e domínios utilizados |
| Impressões digitais TLS SNI, ALPN, JA4 / JA4S (tenha em atenção os termos da licença da FoxIO para o JA4S) | Handshakes TLS / QUIC | Identificação da aplicação e do dispositivo |
| Classificação de aplicações | Assinaturas e comportamento do DPI | Mensagens instantâneas, VoIP, streaming, VPN, Tor |
| Tipo de atividade | Tamanho dos pacotes e padrões de temporização | Mensagem vs. chamada vs. transferência de ficheiros |
| Sinalização VoIP (SIP, parâmetros RTP) | VoIP não encriptado | Chamadas VoIP de terceiros, com indicativo dos participantes e da duração |
| Host HTTP e agente do utilizador | HTTP não encriptado | Serviços e software para clientes |
| Mapeamento NAT | Registos do CGNAT | Relação entre o IP público, a porta e o destino |
| Localização e dispositivo | ID da célula, IMEI, linha de acesso | Onde e com que dispositivo ocorreu uma atividade |
Which of these an access provider may deliver depends on national law. In Germany, classification and service-level reconstruction of third-party services are done by the agency, not the access provider. The encryption rule applies here as well: the provider removes only the encryption it applied itself. End-to-end encrypted content remains encrypted, and the metadata above is extracted without decrypting it.
Entrega de dados enriquecidos
There is no single, universal ETSI record type for “DPI results”. Flow summaries are standardised in ETSI TS 102 232-3 (Packet Data Summary Reporting); application classification is not. In practice, three models are used:
- Registos IRI adicionais: extracted events (for example a detected VoIP call or an application session) are sent via HI2, using standard fields where possible, and national extensions only where the national specification provides for them.
- Flow-level IRI: where flow-level IRI is required by the warrant, ETSI TS 102 232-3 already defines it (Packet Data Summary Reporting, IPIRIOnly). Proprietary analytics streams outside the national handover specification are not permitted in Germany and need an explicit legal basis elsewhere.
- Registos de nível de serviço: em algumas jurisdições, e apenas quando explicitamente exigido, o prestador fornece eventos ao nível do serviço, à semelhança das partes específicas do serviço da norma ETSI TS 102 232 que os prestadores de serviços de mensagens e multimédia utilizam para os seus próprios serviços.
Seja qual for o modelo, o formato deve ser documentado, com controlo de versões e aprovado com as agências destinatárias e a entidade reguladora, e a agência deve poder sempre verificar os dados enriquecidos comparando-os com a cópia completa.
Qualidade da evidência: tornar o enriquecimento reprodutível
- Registe o Motor DPI e versão da assinatura utilizado para cada resultado.
- Utilização marcas temporais sincronizadas e de alta precisão para que os metadados estejam em conformidade com os registos CC e HI2.
- Fornecer indicadores de confiança para classificações comportamentais.
- Mantenha um registo de auditoria completo relativas à ativação de alvos, alterações de configuração e entregas.
- Faça testes regularmente com tráfego de referência para detetar regressões após atualizações de assinaturas.
Lista de verificação para a implementação destinada aos prestadores de serviços
- Análise jurídica: o que o quadro nacional permite e o que as ordens normalmente abrangem
- Where national law provides for enrichment: scope and delivery format agreed with the agencies and documented in the acceptance concept
- Apenas ativação específica do alvo, impulsionada pelo LIMS/ADMF
- DPI acelerado por hardware, dimensionado para taxas máximas de assinantes
- Integração com AAA, DHCP, registos CGNAT, núcleo de pacotes e dados de localização
- Separação rigorosa das DPI comerciais e da gestão do tráfego
- Controlo de versões, testes de referência e registo de auditorias
- Entrega resiliente com armazenamento em buffer e monitorização
Como o ICS ajuda na inspeção profunda de pacotes do lado do fornecedor
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. We integrate network elements via their vendor LI interfaces or ETSI TS 103 221 X1/X2/X3 and operate mediation for providers today, so we know both the network and the receiving side.
- Arquitetura e conceção técnico-jurídica da DPI do lado do fornecedor (ver DPI para operadores de rede) que se adapte ao vosso quadro nacional e ao vosso conceito de aceitação.
- DPI acionado por alvo e fluxos de trabalho de enriquecimento integrado com RADIUS/Diameter, registos CGNAT e eventos do núcleo de pacotes.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, plus passive probes or cloud mirroring where no native LI function is available.
- Mediação e transferência de responsabilidades para o ETSI através do nosso Plataforma de mediação LI e LIMS.
- Operações geridas 24 horas por dia. Ver Operações de LI geridas.
- Desenvolvimento personalizado de extratores, classificadores e formatos de distribuição. Ver Integração e desenvolvimento personalizado.
Entre em contacto com a ICS para discutir se o enriquecimento do lado do fornecedor faz sentido para a sua rede.
Perguntas mais frequentes
A inspeção profunda de pacotes é permitida para fins de interceção legal?
Only where national law expressly provides for it. In Germany the provider must hand over a complete copy plus the event data listed in § 7 TKÜV and nothing else at the handover point (§ 8(2) No. 2 TKÜV); analysis of the content, including DPI classification, belongs to the agency, and a BNetzA acceptance cannot create a legal basis for extra processing. Untargeted or commercial use of LI data is never allowed.
O DPI do lado do fornecedor substitui a cópia completa da comunicação?
Não. Na maioria das jurisdições, o prestador de serviços deve entregar uma cópia completa e inalterada da comunicação do destinatário. Os metadados baseados em DPI são entregues em complemento a essa cópia, a menos que a ordem limite explicitamente o âmbito.
Um ISP pode descodificar o tráfego HTTPS ou de mensagens instantâneas de um alvo?
Não. O fornecedor apenas remove a encriptação que ele próprio aplicou na sua própria rede. A encriptação de ponta a ponta ou ao nível da aplicação permanece intacta. A DPI atua sobre cabeçalhos, processos de estabelecimento de ligação e padrões de tráfego não encriptados.
De que forma é que os metadados do DPI são transmitidos às autoridades policiais?
Where national law allows it, as additional IRI records via HI2, using standard records such as the Packet Data Summary Reporting of ETSI TS 102 232-3 where possible. Separate analytics streams outside the national handover specification are not permitted in Germany. The format must be documented and agreed with the agencies and the regulator.
Qual é a diferença entre o DPI do lado do fornecedor e o DPI do lado da LEA?
LEA-side DPI analyses the delivered traffic in the monitoring facility. Provider-side DPI runs at the point of interception, where, if national law allows it, it can add network context such as the line identifier, NAT mappings and location, and deliver results in near real time.
Artigos relacionados
- Como funciona uma função de mediação: A ponte entre a sua rede e a aplicação da lei
- DNS encriptado (DoH/DoT) e o seu impacto nas capacidades de interceção legal
- Network Slicing na rede 5G SA: como complica (e pode simplificar) a segmentação de LI
- LI assistida por IA: O que a automatização significa para os operadores e para os fluxos de trabalho das forças policiais