Ispezione approfondita dei pacchetti ai fini dell’intercettazione legale è solitamente associato all’ambito delle forze dell’ordine: l’agenzia riceve i pacchetti IP grezzi e li analizza nella propria struttura di monitoraggio. Sempre più operatori di rete e agenzie, tuttavia, si chiedono se parte di questo lavoro possa essere svolto presso il fornitore, a livello di traffico. In questo modello, il fornitore estrae e arricchisce i metadati nel punto di intercettazione e li trasmette insieme alla copia integrale della comunicazione.
Whether a provider may do any of this depends on national law: in Germany, analysis stays with the agency. Where it is allowed and done right, provider-side DPI speeds up investigations, can reduce data volumes where an order limits the scope, and gives agencies context they could not reconstruct themselves. Done wrong, it breaks evidence rules or exceeds the legal mandate. This article explains the architecture, what can be extracted, how enriched data is delivered, and where the boundaries are.
Punti chiave
- DPI lato provider complementi il testo integrale della comunicazione. Esso non la sostituisce mai, a meno che l’ordinanza e le norme nazionali non consentano esplicitamente un ambito di applicazione ridotto.
- Il fornitore ha network context the agency lacks: line identity, NAT mappings, cell and location data, device identifiers and precise session timing. Subscriber details such as name and address need a separate request.
- I metadati tipicamente estratti includono record di flusso, DNS, SNI, impronte digitali TLS (JA4), classificazione delle applicazioni, segnalazione VoIP e tipi di attività.
- I dati arricchiti devono essere forniti in un formato concordato e documentato, for example as additional IRI records where the national specification allows it. Whether a provider may deliver any of it is jurisdiction-dependent: in Germany the provider hands over only the copy and the § 7 TKÜV event data, and analysis belongs to the agency.
- Where national law allows it, everything must be target-specific, reproducible, documented and strictly separated from commercial DPI. An acceptance concept documents it but cannot make it lawful.
Perché effettuare l'ispezione approfondita dei pacchetti (DPI) sul lato del provider?
| Autista | Vantaggi per l'agenzia | Vantaggi per il fornitore |
|---|---|---|
| Crescita della larghezza di banda (FTTH multi-gigabit, 5G) | I metadati sono disponibili immediatamente, anche se l'elaborazione della copia completa richiede del tempo | Minore pressione sui collegamenti di passaggio quando si applicano limiti di ambito |
| Traffico crittografato | Sessioni preclassificate e impronte digitali | Riutilizzo delle competenze esistenti in materia di DPI |
| Contesto di rete | Line, NAT, cell and device data attached to each flow | Fewer follow-up requests for basic context, where national rules list the data for the copy (subscriber name and address always need a separate request) |
| Casi urgenti | Avvisi quasi in tempo reale sui modelli di attività | Processo automatizzato e chiaramente definito |
| Modelli di accesso complessi | Attribuzione corretta dietro CGNAT e nelle configurazioni all’ingrosso | Meno controversie relative a intercettazioni incomplete |
Dove la legge traccia il confine
Prima di elaborare qualsiasi progetto, i fornitori devono comprendere la propria posizione giuridica:
- Prima viene la versione completa. In most European jurisdictions the provider must deliver a copia completa e inalterata of the target’s telecommunications. Where national law allows enrichment, it is an addition; in Germany it is not allowed (see below). Filtering is allowed only where the order limits the scope.
- Nessuna analisi oltre all'ordine. Il DPI lato provider può elaborare solo il traffico proveniente dal obiettivo prestabilito e esclusivamente ai fini dell’intercettazione. Non è consentita l’analisi in massa o non mirata.
- Distacco dal DPI commerciale. Il regolamento dell’UE sull’Internet aperto (UE) 2015/2120 limita l’uso del DPI ai fini della gestione del traffico, ma consente l’adozione delle misure necessarie per garantire il rispetto del diritto dell’Unione o nazionale. Il trattamento dei dati personali deve pertanto avvenire in un ambiente separato, con accesso controllato, e non deve mai alimentare sistemi commerciali.
- Riservatezza. Il personale e i sistemi sono soggetti al segreto delle telecomunicazioni e l’abbonato non deve accorgersi dell’intervento.
- Germany is stricter. The obliged provider must enable the measure (§ 100a(4) StPO) and hand over a complete copy plus the event data listed in § 7 TKÜV, and nothing else at the handover point (§ 8(2) No. 2 TKÜV). Analysis of the content, including DPI classification, belongs to the agency. A BNetzA acceptance cannot create a legal basis for extra processing. Provider-side enrichment is only an option where national law expressly provides for it.
Architettura di riferimento
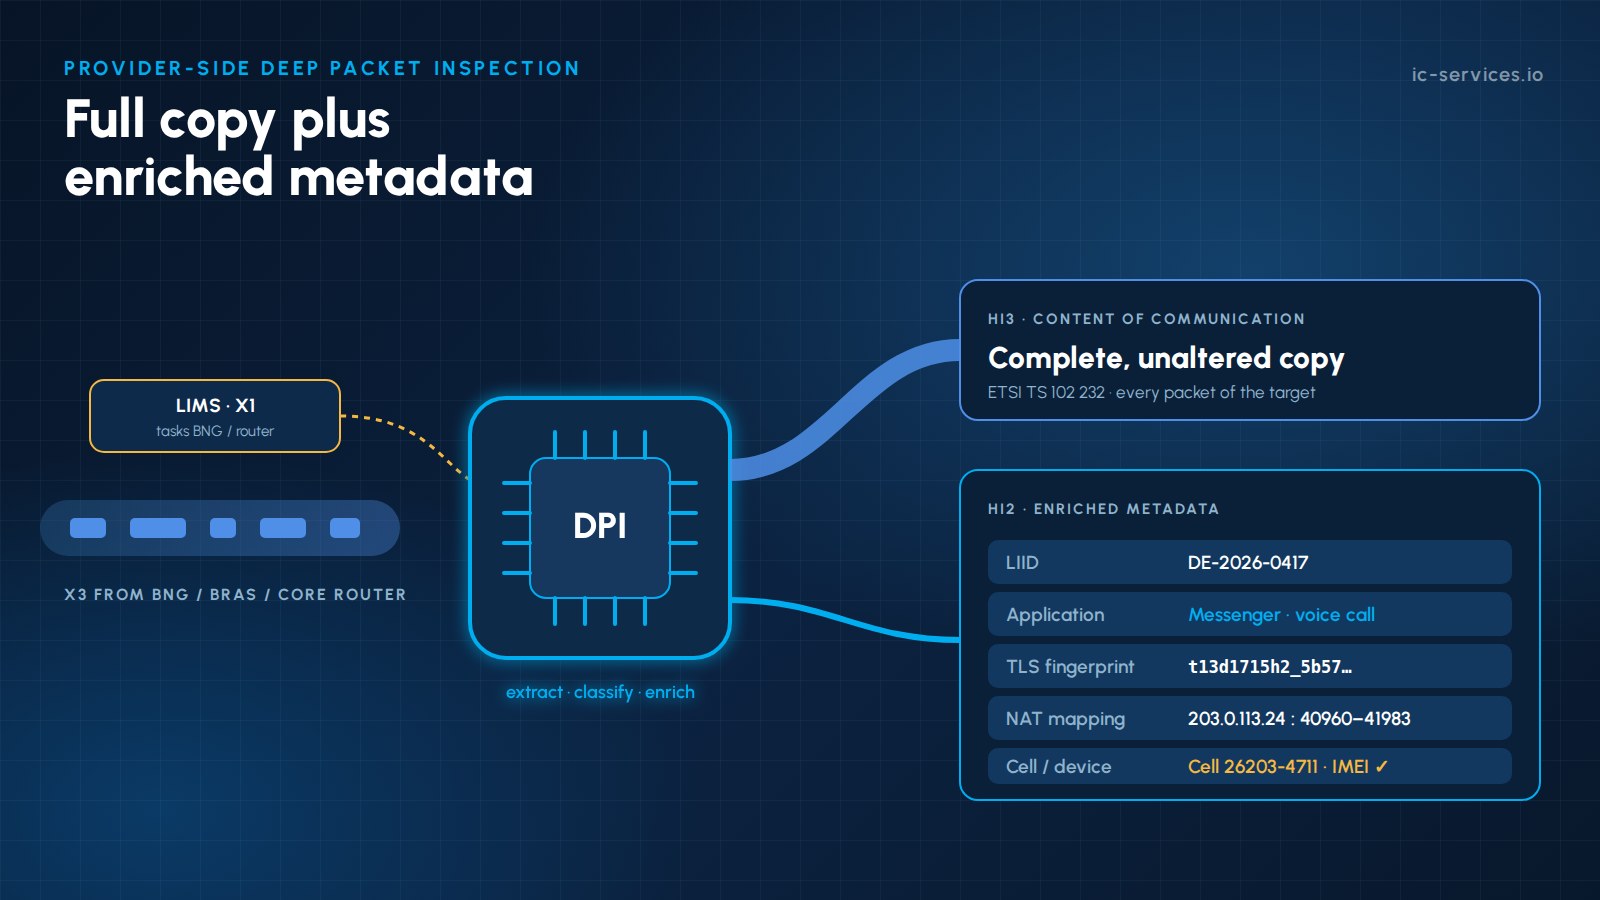
- Traffic access: BNG/BRAS for PPPoE and IPoE access, and PE or core routers for fixed-IP lines, copy the target’s traffic with their built-in LI function, using ETSI TS 103 221 (X1 tasking, X2/X3 delivery) where supported or the vendor’s LI interface. The ADMF handles the tasking, and the mediation layer converts the delivered streams into the ETSI handover format. Optical TAPs or virtual mirror ports are only a fallback where no native LI function is available.
- Attivazione del bersaglio: il LIMS/ADMF attiva il bersaglio, mentre gli eventi di sessione provenienti da RADIUS/Diameter, DHCP o dal gateway dei pacchetti indicano al nodo DPI quali indirizzi IP e prefissi appartengono attualmente al bersaglio.
- Nodo di ispezione approfondita dei pacchetti specifico per una destinazione: il nodo elabora solo il flusso X3 della destinazione specificata. I flussi vengono ricomposti, i protocolli identificati e i metadati estratti, utilizzando un’elaborazione dei pacchetti ad alte prestazioni (ad esempio DPDK o schede di rete basate su FPGA) a 10/40/100 Gbit/s.
- Arricchimento: each flow is tagged with the LIID, the target identifier, the NAT mapping (public IP and port block), cell ID or location, and the IMEI where available. Enrichment is limited to data the national rules list for the copy; subscriber details such as name and address still require a separate information request.
- Mediazione e consegna: the full copy is delivered as CC via HI3, according to ETSI TS 102 232-3 or -4 for fixed access, or 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile, and any enriched metadata permitted by national law is delivered via HI2.
- Verifica e conservazione: I dati in uscita DPI vengono conservati solo per il tempo necessario alla consegna e ogni configurazione e versione della firma viene registrata.
Vedi Interfacce X1/X2/X3 e come funziona una funzione di mediazione per le interfacce sottostanti.
Cosa è possibile estrarre e arricchire?
| Metadati | Fonte | Rilevanza ai fini dell'indagine |
|---|---|---|
| Record di flusso (5-tupla, inizio/fine, byte, pacchetti) | Intestazioni dei pacchetti | Panoramica completa delle attività |
| Richieste e risposte DNS | DNS non crittografato | Servizi e domini utilizzati |
| Fingerprint TLS SNI, ALPN, JA4 / JA4S (si vedano i termini di licenza di FoxIO relativi a JA4S) | Handshake TLS / QUIC | Identificazione dell'applicazione e del dispositivo |
| Classificazione delle applicazioni | Firme e comportamento DPI | Messaggistica, VoIP, streaming, VPN, Tor |
| Tipo di attività | Dimensione dei pacchetti e schemi temporali | Messaggio vs chiamata vs trasferimento di file |
| Segnalazione VoIP (parametri SIP e RTP) | VoIP non crittografato | Chiamate VoIP verso numeri di terzi con partecipanti e durata |
| Host HTTP e user agent | HTTP non crittografato | Servizi e software client |
| Mappatura NAT | Log CGNAT | Collegamento tra l'IP pubblico, la porta e il destinatario |
| Posizione e dispositivo | ID cellulare, IMEI, linea di accesso | Dove e con quale dispositivo si è svolta un’attività |
Which of these an access provider may deliver depends on national law. In Germany, classification and service-level reconstruction of third-party services are done by the agency, not the access provider. The encryption rule applies here as well: the provider removes only the encryption it applied itself. End-to-end encrypted content remains encrypted, and the metadata above is extracted without decrypting it.
Consegna dei dati arricchiti
There is no single, universal ETSI record type for “DPI results”. Flow summaries are standardised in ETSI TS 102 232-3 (Packet Data Summary Reporting); application classification is not. In practice, three models are used:
- Record IRI aggiuntivi: extracted events (for example a detected VoIP call or an application session) are sent via HI2, using standard fields where possible, and national extensions only where the national specification provides for them.
- Flow-level IRI: where flow-level IRI is required by the warrant, ETSI TS 102 232-3 already defines it (Packet Data Summary Reporting, IPIRIOnly). Proprietary analytics streams outside the national handover specification are not permitted in Germany and need an explicit legal basis elsewhere.
- Documentazione relativa ai livelli di servizio: in alcune giurisdizioni, e solo laddove espressamente richiesto, il fornitore offre eventi a livello di servizio, analogamente alle parti specifiche del servizio contenute nella norma ETSI TS 102 232 che i fornitori di servizi di messaggistica e multimediali utilizzano per i propri servizi.
A prescindere dal modello, il formato deve essere documentato, con versione definita e concordato con gli enti destinatari e l'autorità di regolamentazione; inoltre, l'ente deve sempre essere in grado di verificare i dati integrati confrontandoli con la copia completa.
Qualità delle prove: garantire la riproducibilità dell'arricchimento
- Registra il Versione del motore DPI e della firma utilizzato per ogni risultato.
- Utilizzo timestamp sincronizzati e ad alta precisione in modo che i metadati corrispondano ai record CC e HI2.
- Fornire indicatori di fiducia per le classificazioni comportamentali.
- Tieni un traccia di audit completa relative all'attivazione degli obiettivi, alle modifiche di configurazione e alle consegne.
- Eseguire regolarmente dei test con traffico di riferimento per individuare eventuali regressioni a seguito degli aggiornamenti delle firme.
Lista di controllo per l'implementazione destinata ai fornitori
- Analisi giuridica: cosa prevede il quadro normativo nazionale e quali aspetti sono solitamente oggetto delle ordinanze
- Where national law provides for enrichment: scope and delivery format agreed with the agencies and documented in the acceptance concept
- Solo attivazione specifica per bersaglio, guidata dal LIMS/ADMF
- DPI con accelerazione hardware dimensionato per i picchi di traffico degli abbonati
- Integrazione con AAA, DHCP, log CGNAT, core di pacchetti e dati di localizzazione
- Rigorosa separazione dalle DPI commerciali e dalla gestione del traffico
- Gestione delle versioni, test di riferimento e registrazione degli audit
- Consegna affidabile con gestione delle code e monitoraggio
In che modo ICS favorisce l'ispezione approfondita dei pacchetti sul lato provider
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. We integrate network elements via their vendor LI interfaces or ETSI TS 103 221 X1/X2/X3 and operate mediation for providers today, so we know both the network and the receiving side.
- Architettura e progettazione tecnico-giuridica del DPI lato provider (vedi DPI per gli operatori di rete) che si adatti al vostro quadro normativo nazionale e al vostro concetto di accettazione.
- DPI attivato da target e pipeline di arricchimento integrato con RADIUS/Diameter, la registrazione CGNAT e gli eventi del packet core.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, plus passive probes or cloud mirroring where no native LI function is available.
- Mediazione e passaggio di consegne all’ETSI attraverso il nostro Piattaforma di mediazione LI e LIMS.
- Operazioni gestite 24 ore su 24. Vedi Operazioni LI gestite.
- Sviluppo personalizzato di estrattori, classificatori e formati di distribuzione. Vedi Integrazione e sviluppo personalizzato.
Contatta ICS per valutare se l'arricchimento dal lato del provider sia una soluzione adeguata per la vostra rete.
Domande frequenti
L'ispezione approfondita dei pacchetti è consentita ai fini dell'intercettazione legale?
Only where national law expressly provides for it. In Germany the provider must hand over a complete copy plus the event data listed in § 7 TKÜV and nothing else at the handover point (§ 8(2) No. 2 TKÜV); analysis of the content, including DPI classification, belongs to the agency, and a BNetzA acceptance cannot create a legal basis for extra processing. Untargeted or commercial use of LI data is never allowed.
Il DPI lato provider sostituisce la copia completa della comunicazione?
No. Nella maggior parte delle giurisdizioni, il fornitore deve consegnare una copia completa e inalterata delle comunicazioni dell’interessato. I metadati basati sul DPI vengono forniti in aggiunta a tale copia, a meno che l’ordinanza non ne limiti esplicitamente l’ambito di applicazione.
Un ISP può decriptare il traffico HTTPS o quello delle app di messaggistica di un utente specifico?
No. Il provider rimuove solo la crittografia che ha applicato lui stesso all’interno della propria rete. La crittografia end-to-end o a livello di applicazione rimane intatta. Il DPI agisce su intestazioni, handshake e modelli di traffico non crittografati.
In che modo i metadati DPI vengono trasmessi alle forze dell'ordine?
Where national law allows it, as additional IRI records via HI2, using standard records such as the Packet Data Summary Reporting of ETSI TS 102 232-3 where possible. Separate analytics streams outside the national handover specification are not permitted in Germany. The format must be documented and agreed with the agencies and the regulator.
Qual è la differenza tra il DPI lato provider e quello lato LEA?
LEA-side DPI analyses the delivered traffic in the monitoring facility. Provider-side DPI runs at the point of interception, where, if national law allows it, it can add network context such as the line identifier, NAT mappings and location, and deliver results in near real time.
Articoli correlati
- Come funziona una funzione di mediazione: Il ponte tra la rete e le forze dell'ordine
- DNS criptato (DoH/DoT) e il suo impatto sulle capacità di intercettazione legale
- Il network slicing nel 5G SA: come complica (e può semplificare) il targeting LI
- LI assistita dall'IA: cosa comporta l'automazione per gli operatori e i flussi di lavoro delle forze dell'ordine