
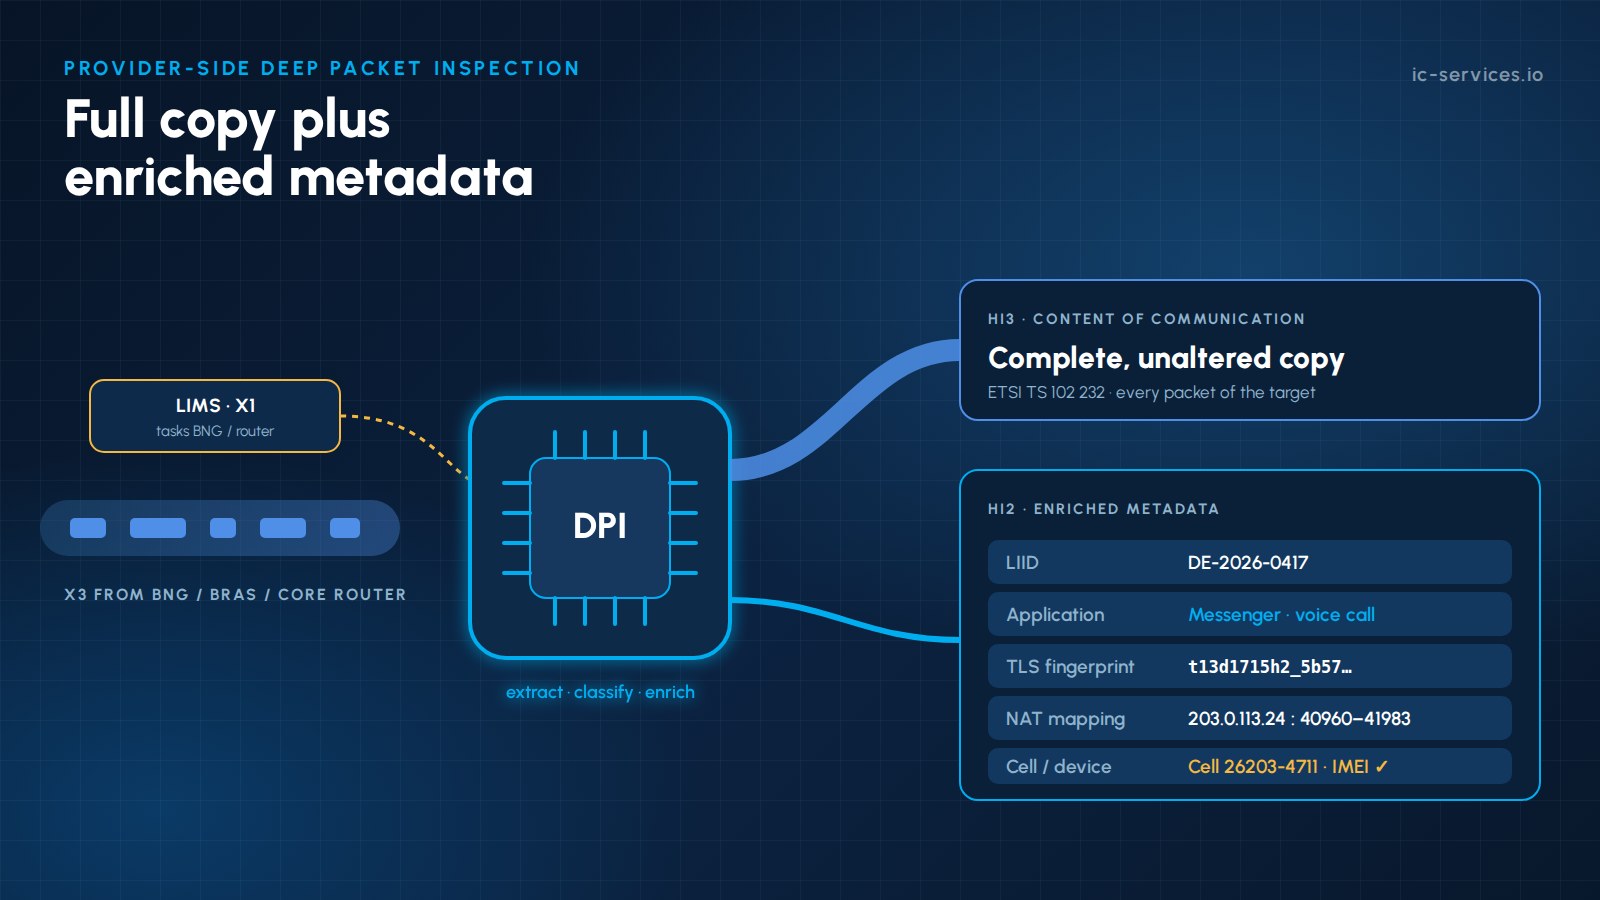
التفتيش العميق للحزم من أجل الاعتراض القانوني وعادةً ما يرتبط هذا الجانب بجهود إنفاذ القانون: حيث تتلقى الوكالة حزم بروتوكول الإنترنت الأولية وتقوم بتحليلها في مرفق المراقبة التابع لها. غير أن عددًا متزايدًا من مشغلي الشبكات والوكالات يتساءلون عما إذا كان من الممكن إنجاز جزء من هذا العمل عند المزود, ، بالقرب من حركة البيانات. في هذا النموذج، يقوم المزود باستخراج البيانات الوصفية وإثرائها عند نقطة الاعتراض، ثم يسلمها مع النسخة الكاملة للاتصال.
إذا تم تنفيذ تقنية تحليل البيانات من جانب المزود (DPI) بشكل صحيح، فإنها تسرع من وتيرة التحقيقات، ويمكن أن تقلل من أحجام البيانات في الحالات التي يحدد فيها الأمر نطاق التحقيق، كما تزود الوكالات بسياق لا يمكنها إعادة بنائه بنفسها. أما إذا تم تنفيذها بشكل خاطئ، فإنها تنتهك قواعد الأدلة أو تتجاوز الصلاحيات القانونية الممنوحة. يشرح هذا المقال البنية التقنية لهذه التقنية، وما يمكن استخراجه منها، وكيفية تقديم البيانات المُثريّة، وأين تقع الحدود.
النقاط الرئيسية
- DPI من جانب المزود المكملات النسخة الكاملة من الرسالة. ولا تحل هذه النسخة محلها أبدًا، ما لم يسمح الأمر والقواعد الوطنية صراحةً بتحديد نطاق أضيق.
- لدى المزود السياق الذي تفتقر إليه الوكالة: هوية المشترك والخط، وتعيينات NAT، وبيانات الخلية والموقع، ومعرفات الأجهزة، والتوقيت الدقيق للجلسة.
- تشمل البيانات الوصفية المستخرجة النموذجية ما يلي: سجلات التدفق، ونظام أسماء النطاقات (DNS)، و SNI، وبصمات TLS (JA4)، وتصنيف التطبيقات، وإشارات VoIP، وأنواع الأنشطة.
- يجب تقديم البيانات المُثريّة في صيغة صيغة متفق عليها وموثقة, ، على سبيل المثال كسجلات IRI إضافية حيثما تسمح المواصفات الوطنية بذلك، أو كتيار تحليلي مُصنف بوضوح.
- يجب أن يكون كل شيء محددة الهدف، وقابلة للتكرار، وموثقة في مفهوم القبول ومفصولة تمامًا عن DPI التجارية.
لماذا يتم إجراء الفحص العميق للحزم من جانب مزود الخدمة؟
| السائق | الفوائد التي تعود على الوكالة | المزايا التي تعود على المُقدِّم |
|---|---|---|
| نمو سعة النطاق الترددي (شبكات FTTH متعددة الجيجابت، شبكات الجيل الخامس) | تتوفر البيانات الوصفية على الفور، حتى لو استغرقت معالجة النسخة الكاملة بعض الوقت | تقليل الضغط على روابط التسليم التي تنطبق عليها قيود النطاق |
| حركة المرور المشفرة | الجلسات المصنفة مسبقًا وبصمات الأصابع | إعادة الاستفادة من الخبرات المتوفرة في مجال تكنولوجيا المعلومات والاتصالات |
| سياق الشبكة | بيانات المشترك وNAT والخلية والجهاز المرتبطة بكل تدفق | انخفاض عدد طلبات المتابعة للحصول على المعلومات الأساسية، عندما يسمح الأمر بذلك |
| الحالات التي تتطلب سرعة في التعامل معها | تنبيهات شبه فورية بشأن أنماط النشاط | عملية آلية محددة بوضوح |
| نماذج الوصول المعقدة | الإسناد الصحيح خلف CGNAT وفي إعدادات البيع بالجملة | انخفاض عدد النزاعات المتعلقة بالتسجيلات غير المكتملة |
أين يضع القانون الحدود
قبل تصميم أي شيء، يجب على مقدمي الخدمات فهم وضعهم القانوني:
- تأتي النسخة الكاملة أولاً. في معظم الولايات القضائية الأوروبية، بما في ذلك ألمانيا، يتعين على المزود تقديم نسخة كاملة لم يتم التعديل عليها للاتصالات الخاصة بالهدف. ويُعتبر التوسيع إضافة، ولا يُسمح بالتصفية إلا في الحالات التي يحدد فيها الأمر نطاق العملية.
- لا يوجد تحليل يتجاوز نطاق الأمر. قد تقتصر معالجة DPI من جانب المزود على حركة مرور الهدف المحدد وذلك لغرض الاعتراض فقط. ولا يُسمح بإجراء تحليلات جماعية أو غير موجهة.
- الفصل عن DPI التجاري. تفرض لائحة الاتحاد الأوروبي بشأن الإنترنت المفتوح (EU) 2015/2120 قيودًا على تقنية تحديد محتوى البيانات (DPI) لأغراض إدارة حركة المرور، لكنها تسمح باتخاذ التدابير اللازمة للامتثال لقوانين الاتحاد الأوروبي أو القوانين الوطنية. ولذلك، يجب أن تتم معالجة LI في بيئة منفصلة خاضعة للتحكم في الوصول، ويجب ألا تُغذي أبدًا الأنظمة التجارية.
- السرية. يخضع الموظفون والأنظمة لسرية الاتصالات، ويجب ألا يلاحظ المشترك هذا الإجراء.
- القبول. في ألمانيا، يجب أن يكون كل ما يقدمه المزود جزءًا من المفهوم التقني الذي وافقت عليه هيئة الاتصالات الألمانية (BNetzA). وتحدد المواصفات الوطنية، مثل TR TKÜV، ما يمكن تقديمه وكيفية تقديمه.
البنية المرجعية
- الوصول عبر X3: أجهزة BNG/BRAS ذات مستوى شبكات الاتصالات للوصول عبر بروتوكولي PPPoE وIPoE، وأجهزة التوجيه PE أو أجهزة التوجيه الأساسية للخطوط ذات عناوين IP الثابتة، تقوم بتوصيل حركة مرور الهدف بشكل أصلي عبر X3 (ETSI TS 103 221-2). يدمج ICS وظائف LI الخاصة بشركات Huawei وCisco وJuniper وغيرها من الموردين الرائدين. ولا تُستخدم أجهزة TAP الضوئية أو منافذ النسخ المتطابق الافتراضية إلا كحل بديل في حالة عدم توفر X3.
- تشغيل الهدف: يقوم نظام LIMS/ADMF بتنشيط الهدف، وتُبلغ أحداث الجلسة الواردة من RADIUS/Diameter أو DHCP أو بوابة الحزم عقدة DPI بعناوين IP والبادئات التي تنتمي حاليًا إلى الهدف.
- عقدة فحص الحزم العميق المخصصة لهدف معين: تقوم العقدة بمعالجة تيار X3 الخاص بالهدف المطلوب فقط. ويتم إعادة تجميع التدفقات، وتحديد البروتوكولات، واستخراج البيانات الوصفية، وذلك باستخدام معالجة الحزم عالية الأداء (مثل DPDK أو بطاقات الشبكة القائمة على FPGA) بسرعة 10/40/100 جيجابت في الثانية.
- التنمية: يتم تمييز كل تدفق برقم LIID، ومعرّفات المشترك والخط، وتعيين NAT (عنوان IP العام ومجموعة المنافذ)، ومعرّف الخلية أو الموقع، ورقم IMEI إن توفر.
- الوساطة والتسليم: يتم تسليم النسخة الكاملة على شكل CC عبر HI3، على سبيل المثال وفقًا لمعيار ETSI TS 102 232-3 أو -7، ويتم تسليم البيانات الوصفية المُثريّة عبر HI2 أو قناة تحليلية متفق عليها.
- التدقيق والاحتفاظ: لا يتم الاحتفاظ بمخرجات DPI إلا للفترة التي يتطلبها التسليم، ويتم تسجيل كل إصدار من التكوينات والتوقيعات.
انظر واجهات X1/X2/X3 و كيف تعمل وظيفة الوساطة بالنسبة للواجهات الأساسية.
ما الذي يمكن استخراجه وتخصيبه؟
| البيانات الوصفية | المصدر | أهمية التحقيق |
|---|---|---|
| سجلات التدفق (خماسيات، البداية/النهاية، البايتات، الحزم) | رؤوس الحزم | نظرة عامة شاملة على الأنشطة |
| استفسارات وإجابات نظام أسماء النطاقات (DNS) | نظام أسماء النطاقات (DNS) غير المشفر | الخدمات والمجالات المستخدمة |
| بصمات TLS SNI و ALPN و JA4 / JA4S (يرجى ملاحظة شروط ترخيص FoxIO الخاصة بـ JA4S) | عمليات المصافحة بين TLS و QUIC | تحديد التطبيق والجهاز |
| تصنيف التطبيقات | توقيعات DPI وسلوكها | برامج المراسلة، خدمة الاتصال الصوتي عبر بروتوكول الإنترنت (VoIP)، البث المباشر، الشبكات الافتراضية الخاصة (VPN)، شبكة تور (Tor) |
| نوع النشاط | حجم الحزمة وأنماط التوقيت | الرسائل مقابل المكالمات مقابل نقل الملفات |
| إشارات VoIP (معلمات SIP و RTP) | اتصالات الصوت عبر بروتوكول الإنترنت (VoIP) غير المشفرة | مكالمات VoIP مع أطراف خارجية: المشاركون ومدة المكالمات |
| مضيف HTTP ووكيل المستخدم | HTTP غير المشفر | الخدمات وبرامج العملاء |
| تعيين NAT | سجلات CGNAT | العلاقة بين عنوان IP العام والمنفذ والهدف |
| الموقع والجهاز | معرّف الخلية، رقم IMEI، خط الاتصال | أين وأي جهاز تم من خلاله إجراء نشاط ما |
تنطبق قاعدة التشفير هنا أيضًا: لا يقوم المزود بإزالة سوى التشفير الذي قام بتطبيقه بنفسه. ويظل المحتوى المشفر من طرف إلى طرف مشفرًا، ويتم استخراج البيانات الوصفية المذكورة أعلاه دون فك تشفيرها.
تسليم البيانات المُثريّة
لا يوجد نوع سجل واحد موحد وفقًا لمعايير ETSI لـ “نتائج DPI”. وفي الواقع، تُستخدم ثلاثة نماذج:
- سجلات إضافية من معهد البحوث الدولية (IRI): يتم إرسال الأحداث المستخرجة (مثل مكالمة VoIP تم رصدها أو جلسة تطبيق) عبر HI2، باستخدام الحقول القياسية حيثما أمكن، والإضافات الوطنية أو المتفق عليها عند الضرورة.
- مسار تحليلات منفصل: يتم إرسال السجلات المنظمة (مثل سجلات التدفق على غرار IPFIX أو JSON) عبر قناة آمنة، مع توضيح تسميتها وربطها بـ LIID و CC.
- سجلات مستوى الخدمة: في بعض الولايات القضائية، وفقط عندما يُشترط ذلك صراحةً، يقدم المزود الأحداث على مستوى الخدمة، على غرار الأجزاء الخاصة بالخدمة في معيار ETSI TS 102 232 التي يستخدمها مزودو خدمات الرسائل والوسائط المتعددة لخدماتهم الخاصة.
بغض النظر عن النموذج، يجب أن يكون الشكل موثقة، ومُصنَّفة حسب الإصدارات، ومُتفق عليها مع الوكالات المستلمة والجهة التنظيمية، ويجب أن تكون الوكالة قادرة دائمًا على مطابقة البيانات المُثريّة مع النسخة الكاملة.
جودة الأدلة: جعل عملية الإثراء قابلة للتكرار
- تسجيل إصدار محرك DPI وإصدار التوقيع يُستخدم مع كل نتيجة.
- الاستخدام طوابع زمنية متزامنة وعالية الدقة بحيث تتوافق البيانات الوصفية مع سجلات CC و HI2.
- توفير مؤشرات الثقة لتصنيفات السلوك.
- احتفظ بـ سجل تدقيق كامل تفعيل الأهداف، وتغييرات التكوين، وعمليات التسليم.
- قم بإجراء الاختبار بانتظام باستخدام حركة المرور المرجعية للكشف عن حالات التراجع بعد تحديثات التوقيعات.
قائمة مراجعة التنفيذ للمزودين
- التقييم القانوني: ما يسمح به الإطار الوطني، وما تشمله الأوامر عادةً
- تم الاتفاق مع الوكالات على نطاق البرامج التكميلية وأسلوب تقديمها، وأُدرجت في مفهوم القبول
- التنشيط المحدَّد الهدف فقط، مدفوعًا بنظام LIMS/ADMF
- معدل DPI معزز بالأجهزة ومُصمم لاستيعاب أعداد المشتركين في أوقات الذروة
- التكامل مع أنظمة AAA وDHCP وسجلات CGNAT و"باكيت كور" وبيانات الموقع
- الفصل التام عن أنظمة DPI التجارية وإدارة حركة المرور
- إدارة الإصدارات، واختبار المراجع، وتسجيل عمليات التدقيق
- توصيل مرن مع التخزين المؤقت والمراقبة
كيف تساعد تقنية ICS في إجراء الفحص العميق للحزم من جانب المزود
ICS International Carrier Services لديها أكثر من 20 عامًا من الخبرة في مجال الاتصالات، والاعتراض القانوني، والامتثال ويحتوي على موافقات متعددة من هيئة الاتصالات الألمانية (BNetzA). نحن نقوم حالياً بدمج عناصر الشبكة عبر X1/X2/X3 وتوفير خدمات الوساطة لمقدمي الخدمات، لذا فإننا على دراية بكل من الشبكة والجانب المستقبل.
- الهندسة المعمارية والتصميم القانوني-التقني من تقنية DPI من جانب المزود (انظر DPI لمشغلي الشبكات) التي تتناسب مع إطاركم الوطني ومفهومكم الخاص بالقبول.
- مسارات معالجة DPI والتخصيب التي يتم تشغيلها استجابةً لهدف معين متكامل مع RADIUS/Diameter، وتسجيل CGNAT، وأحداث قلب شبكة الحزم.
- تكامل X3 مع BNG/BRAS وأجهزة التوجيه الأساسية من Huawei وCisco وJuniper وغيرها من الشركات الرائدة في هذا المجال، بالإضافة إلى أجهزة الاستشعار السلبية أو النسخ المتطابق السحابي في الأماكن التي لا يتوفر فيها X3.
- الوساطة وتسليم المهام إلى المعهد الأوروبي لمعايير الاتصالات (ETSI) من خلال منصة LI للوساطة و LIMS.
- العمليات المُدارة على مدار الساعة. انظر عمليات LI المدارة.
- التطوير حسب الطلب من أجهزة الاستخراج وأجهزة الفرز وأشكال التوزيع. انظر التكامل والتطوير المخصص.
تواصل مع ICS لمناقشة ما إذا كان الإثراء من جانب المزود خيارًا مناسبًا لشبكتك.
الأسئلة الشائعة
هل يُسمح بإجراء الفحص العميق للحزم في إطار عمليات التنصت القانونية؟
نعم، عندما يقتصر الأمر على حركة مرور الهدف المحدد في الأمر، فإن ذلك يحقق الغرض من أمر الاعتراض ويخضع للمواصفات الفنية الوطنية والمفهوم الذي وافق عليه المزود. ولا يُسمح بالاستخدام غير الموجه أو التجاري لبيانات LI.
هل يحل تحليل البيانات (DPI) من جانب المزود محل النسخة الكاملة للاتصال؟
لا. في معظم الولايات القضائية، يتعين على المزود تقديم نسخة كاملة وغير معدلة من مراسلات الشخص المستهدف. وتُقدم البيانات الوصفية المستمدة من تقنية DPI بالإضافة إلى ذلك، ما لم يحدد الأمر نطاقها صراحةً.
هل يمكن لمزود خدمة الإنترنت فك تشفير حركة مرور HTTPS أو حركة مرور تطبيقات المراسلة الخاصة بشخص ما؟
لا. لا يقوم المزود إلا بإزالة التشفير الذي طبقه هو نفسه داخل شبكته الخاصة. أما التشفير من طرف إلى طرف أو على مستوى التطبيق فيظل ساريًا. تعمل تقنية تحليل البيانات (DPI) على الرؤوس غير المشفرة وعمليات المصافحة وأنماط حركة المرور.
كيف يتم تسليم البيانات الوصفية الخاصة بـ DPI إلى سلطات إنفاذ القانون؟
وعادةً ما يكون ذلك في شكل سجلات إضافية من IRI عبر HI2، أو في شكل تدفق تحليلي منفصل وآمن مرتبط برقم LIID. ويجب توثيق التنسيق والاتفاق عليه مع الوكالات والجهة التنظيمية.
ما الفرق بين تحليل محتوى البيانات (DPI) من جانب المزود ومن جانب هيئة التعليم المحلية (LEA)؟
يقوم نظام تحليل البيانات حسب المحتوى (DPI) من جانب هيئة إنفاذ القانون (LEA) بتحليل حركة المرور الواردة في منشأة المراقبة. أما نظام DPI من جانب المزود فيعمل عند نقطة الاعتراض، حيث يمكنه إضافة سياق الشبكة مثل هوية المشترك، وتعيينات NAT، والموقع، وتقديم النتائج في وقت شبه فوري.
مقالات ذات صلة
- كيف تعمل وظيفة الوساطة: الجسر الذي يربط بين شبكتك وجهات إنفاذ القانون
- خوادم أسماء النطاقات المشفرة (وزارة الصحة/وزارة الاتصالات) وتأثيرها على قدرات الاعتراض القانوني
- تقسيم الشبكة في شبكات الجيل الخامس المستقلة (5G SA): كيف يزيد الأمر تعقيدًا (وكيف يمكن أن يبسط) استهداف LI
- التحقيقات الجنائية المدعومة بالذكاء الاصطناعي: ماذا تعني الأتمتة للمشغلين وسير عمل أجهزة إنفاذ القانون