
Inspection approfondie des paquets à des fins d'interception légale est généralement associé aux services chargés de l'application de la loi : l'agence reçoit des paquets IP bruts et les analyse dans son centre de surveillance. De plus en plus d'opérateurs de réseau et d'agences se demandent toutefois si une partie de ce travail pourrait être effectuée chez le prestataire, à proximité du trafic. Dans ce modèle, le fournisseur extrait et enrichit les métadonnées au point d'interception, puis les transmet avec la copie intégrale de la communication.
Lorsqu'elle est correctement mise en œuvre, l'analyse DPI côté fournisseur accélère les enquêtes, permet de réduire les volumes de données lorsque la portée de la demande est limitée, et fournit aux autorités un contexte qu'elles ne pourraient pas reconstituer elles-mêmes. Mal utilisée, elle enfreint les règles relatives aux preuves ou outrepasse le mandat légal. Cet article explique l'architecture de ce système, ce qui peut être extrait, comment les données enrichies sont transmises, et où se situent les limites.
Points clés à retenir
- DPI côté fournisseur compléments la version intégrale de la communication. Elle ne la remplace en aucun cas, sauf si le règlement et les règles nationales autorisent explicitement une portée réduite.
- Le prestataire dispose de contexte dont l'agence ne dispose pas: identité de l'abonné et de la ligne, correspondances NAT, données relatives aux cellules et à la localisation, identifiants des appareils et chronométrage précis des sessions.
- Les métadonnées généralement extraites comprennent notamment enregistrements de flux, DNS, SNI, empreintes TLS (JA4), classification des applications, signalisation VoIP et types d'activité.
- Les données enrichies doivent être fournies dans un format convenu et documenté, par exemple sous forme d'enregistrements IRI supplémentaires lorsque la spécification nationale le permet, ou sous forme de flux analytique clairement identifié.
- Tout doit être spécifique à la cible, reproductible, documenté dans le cahier des charges de réception et strictement distinctes des DPI à vocation commerciale.
Pourquoi procéder à une inspection approfondie des paquets du côté du fournisseur d'accès ?
| Conducteur | Avantage pour l'agence | Avantage pour le prestataire |
|---|---|---|
| Augmentation de la bande passante (FTTH multi-gigabits, 5G) | Les métadonnées sont disponibles immédiatement, même si le traitement de la copie complète prend du temps. | Moins de pression sur les liaisons de transfert lorsque des limites de périmètre s'appliquent |
| Trafic chiffré | Sessions préclassifiées et empreintes digitales | Réutilisation de l'expertise existante en matière de DPI |
| Contexte réseau | Données relatives à l'abonné, au NAT, à la cellule et à l'appareil associées à chaque flux | Moins de demandes de précisions sur le contexte général, lorsque la commande le permet |
| Cas urgents | Alertes en temps quasi réel sur les schémas d'activité | Un processus automatisé et clairement défini |
| Modèles d'accès complexes | Attribution correcte derrière le CGNAT et dans les configurations de gros | Moins de litiges concernant les interceptions incomplètes |
Où la loi fixe-t-elle la limite ?
Avant de concevoir quoi que ce soit, les prestataires doivent bien comprendre leur situation juridique :
- On commence par la version intégrale. Dans la plupart des pays européens, y compris en Allemagne, le prestataire doit fournir un copie intégrale et non modifiée des télécommunications de la cible. L’enrichissement constitue un ajout, et le filtrage n’est autorisé que lorsque la décision en limite la portée.
- Aucune analyse au-delà de la commande. Le DPI côté fournisseur ne peut traiter que le trafic provenant de la cible ordonnée et uniquement aux fins de cette interception. L'analyse en masse ou non ciblée n'est pas autorisée.
- Distinction par rapport aux DPI commerciaux. Le règlement (UE) 2015/2120 relatif à l'Internet ouvert limite l'utilisation de l'analyse des données de trafic (DPI) à des fins de gestion du trafic, mais autorise les mesures nécessaires pour se conformer au droit de l'Union ou au droit national. Le traitement des données d'identification (LI) doit donc s'effectuer dans un environnement distinct, dont l'accès est contrôlé, et ne doit en aucun cas alimenter des systèmes commerciaux.
- Confidentialité. Le personnel et les systèmes sont soumis au secret des télécommunications, et l'abonné ne doit pas se rendre compte de cette mesure.
- Acceptation. En Allemagne, tout ce que le fournisseur met à disposition doit s'inscrire dans le cadre du concept technique approuvé par la BNetzA. Des spécifications nationales telles que la norme TR TKÜV définissent ce qui peut être fourni et selon quelles modalités.
Architecture de référence
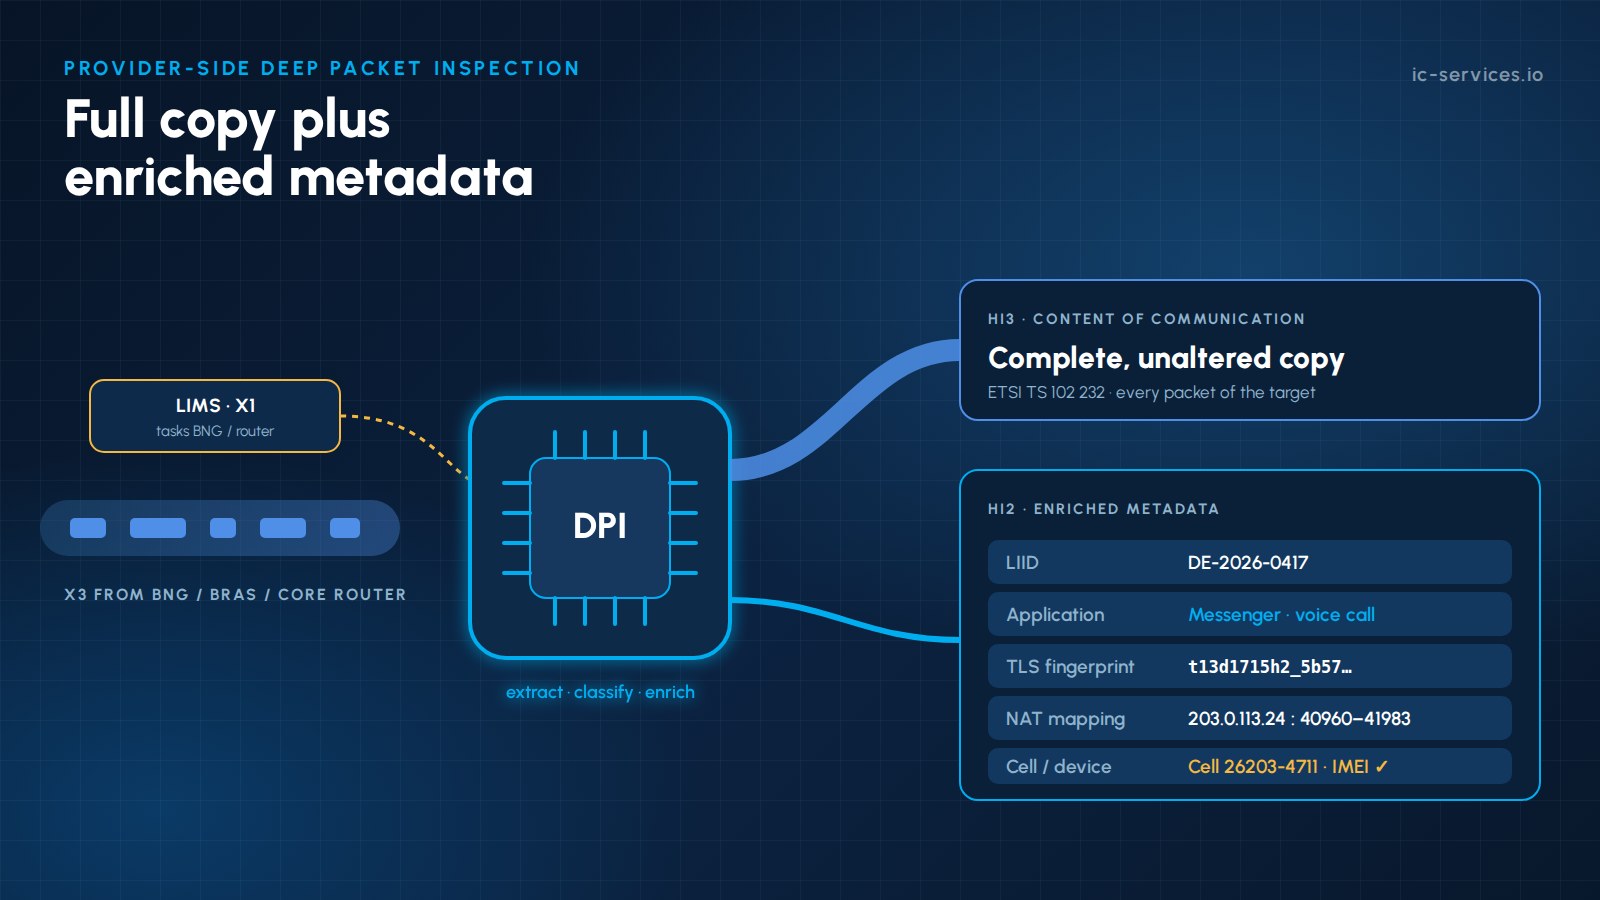
- Accès routier via la ligne X3: des BNG/BRAS de classe opérateur pour l'accès PPPoE et IPoE, ainsi que des routeurs PE ou centraux pour les lignes à adresse IP fixe, acheminent le trafic de la cible de manière native via X3 (ETSI TS 103 221-2). ICS intègre les fonctions LI de Huawei, Cisco, Juniper et d’autres fournisseurs de premier plan. Les TAP optiques ou les ports miroirs virtuels ne constituent qu’une solution de secours lorsque X3 n’est pas disponible.
- Déclenchement de la cible: le LIMS/ADMF active la cible, et les événements de session provenant de RADIUS/Diameter, du DHCP ou de la passerelle de paquets indiquent au nœud DPI quelles adresses IP et quels préfixes appartiennent actuellement à la cible.
- Nœud d'inspection approfondie des paquets ciblée: le nœud traite uniquement le flux X3 de la cible ordonnée. Les flux sont réassemblés, les protocoles identifiés et les métadonnées extraites, grâce à un traitement des paquets haute performance (par exemple, DPDK ou des cartes réseau basées sur des FPGA) à des débits de 10, 40 ou 100 Gbit/s.
- Enrichissement: chaque flux est associé au LIID, aux identifiants de l'abonné et de la ligne, au mappage NAT (adresse IP publique et plage de ports), à l'identifiant de cellule ou à la localisation, ainsi qu'à l'IMEI lorsqu'il est disponible.
- Médiation et exécution: la copie intégrale est transmise en mode CC via HI3, par exemple conformément à la norme ETSI TS 102 232-3 ou -7, et les métadonnées enrichies sont transmises via HI2 ou un canal d'analyse convenu.
- Audit et conservation: Les données de sortie DPI ne sont conservées que le temps nécessaire à la transmission, et chaque configuration ainsi que chaque version de signature sont consignées.
Voir Interfaces X1/X2/X3 et le fonctionnement d'une fonction de médiation pour les interfaces sous-jacentes.
Qu'est-ce qui peut être extrait et enrichi ?
| Métadonnées | Source | Intérêt pour l'enquête |
|---|---|---|
| Enregistrements de flux (quintuple, début/fin, octets, paquets) | En-têtes de paquets | Aperçu complet des activités |
| Requêtes et réponses DNS | DNS non chiffré | Services et domaines utilisés |
| Empreintes TLS SNI, ALPN, JA4 / JA4S (voir les conditions de licence de FoxIO pour JA4S) | Procédures d'établissement de connexion TLS / QUIC | Identification des applications et des appareils |
| Classification des applications | Signatures et comportement du DPI | Messagerie instantanée, VoIP, streaming, VPN, Tor |
| Type d'activité | Taille des paquets et schémas de synchronisation | Message, appel ou transfert de fichiers |
| Signalisation VoIP (paramètres SIP et RTP) | VoIP non chiffrée | Appels VoIP vers des tiers : participants et durée |
| Hôte HTTP et agent utilisateur | HTTP non chiffré | Services et logiciels clients |
| Mappage NAT | Fichiers journaux CGNAT | Lien entre l'adresse IP publique, le port et la cible |
| Emplacement et appareil | Identifiant de la cellule, IMEI, ligne d'accès | Où et sur quel appareil une activité a eu lieu |
La règle relative au chiffrement s'applique ici également : le fournisseur ne supprime que le chiffrement qu'il a lui-même appliqué. Le contenu chiffré de bout en bout reste chiffré, et les métadonnées mentionnées ci-dessus sont extraites sans être déchiffrées.
Transmission de données enrichies
Il n'existe pas de type d'enregistrement ETSI unique et universel pour les “ résultats DPI ”. Dans la pratique, trois modèles sont utilisés :
- Enregistrements IRI supplémentaires: les événements extraits (par exemple, un appel VoIP détecté ou une session d'application) sont transmis via HI2, en utilisant des champs standard dans la mesure du possible et des extensions nationales ou convenues si nécessaire.
- Un flux d'analyse distinct: les enregistrements structurés (par exemple, des enregistrements de flux de type IPFIX ou au format JSON) sont transmis via un canal sécurisé, clairement identifiés et corrélés avec le LIID et le CC.
- Enregistrements relatifs aux niveaux de service: dans certaines juridictions, et uniquement lorsque cela est explicitement requis, le fournisseur propose des événements au niveau du service, à l'instar des parties spécifiques aux services de la norme ETSI TS 102 232 que les fournisseurs de messagerie et de services multimédia utilisent pour leurs propres services.
Quel que soit le modèle, le format doit être documenté, versionné et validé avec les organismes destinataires et l'autorité de régulation, et l'organisme doit toujours être en mesure de vérifier la cohérence des données enrichies par rapport à la version intégrale.
Qualité des données : garantir la reproductibilité de l'enrichissement
- Enregistrez le Moteur DPI et version de la signature utilisé pour chaque résultat.
- Utilisation horodatages synchronisés et de haute précision afin que les métadonnées correspondent aux notices CC et HI2.
- Fournir indicateurs de confiance pour les classifications comportementales.
- Conservez un piste d'audit complète de l'activation des cibles, des modifications de configuration et des livraisons.
- Effectuez régulièrement des tests avec trafic de référence pour détecter les régressions après les mises à jour des signatures.
Liste de contrôle pour la mise en œuvre à l'intention des prestataires
- Analyse juridique : ce que permet le cadre national et ce que couvrent généralement les ordonnances
- Portée et mode de prestation des activités d'enrichissement convenus avec les agences et intégrés dans le concept d'acceptation
- Activation spécifique à la cible uniquement, pilotée par le LIMS/ADMF
- DPI avec accélération matérielle, dimensionné pour les pics de trafic des abonnés
- Intégration avec les journaux AAA, DHCP et CGNAT, le cœur de réseau de paquets et les données de localisation
- Séparation stricte entre le DPI commercial et la gestion du trafic
- Gestion des versions, tests de référence et journalisation des audits
- Diffusion résiliente avec mise en mémoire tampon et surveillance
Comment ICS facilite l'inspection approfondie des paquets côté fournisseur
ICS International Carrier Services a plus de 20 ans d'expérience dans les télécommunications, l'interception légale et la conformité et contient plusieurs agréments de la BNetzA. Nous intégrons actuellement des éléments de réseau via X1/X2/X3 et assurons la médiation pour les fournisseurs ; nous connaissons donc aussi bien le réseau que le côté récepteur.
- Architecture et conception technico-juridique de l'analyse de la pakette (DPI) côté fournisseur (voir DPI pour les opérateurs de réseau) qui s'adapte à votre cadre national et à votre conception de l'acceptation.
- DPI déclenché par cible et pipelines d'enrichissement intégré aux événements RADIUS/Diameter, à la journalisation CGNAT et aux événements du cœur de réseau de paquets.
- Intégration X3 avec des équipements BNG/BRAS et des routeurs centraux de Huawei, Cisco, Juniper et d'autres grands fournisseurs, ainsi que des sondes passives ou une mise en miroir dans le cloud lorsque X3 n'est pas disponible.
- Médiation et transfert à l'ETSI par le biais de notre Plate-forme de médiation LI et LIMS.
- Opérations gérées 24 heures sur 24. Voir Gestion des opérations LI.
- Développement sur mesure d'extracteurs, de classificateurs et de formats de diffusion. Voir Intégration et développement sur mesure.
Contactez ICS pour déterminer si l'enrichissement côté fournisseur est pertinent pour votre réseau.
Questions fréquemment posées
L'inspection approfondie des paquets est-elle autorisée dans le cadre d'une interception légale ?
Oui, lorsque cela se limite au trafic de la cible visée par la décision d'interception, cela répond à l'objectif de cette dernière et s'inscrit dans le cadre des spécifications techniques nationales et du concept accepté par le fournisseur. L'utilisation non ciblée ou à des fins commerciales des données issues de l'interception n'est pas autorisée.
Le DPI côté fournisseur remplace-t-il la copie intégrale de la communication ?
Non. Dans la plupart des juridictions, le fournisseur doit transmettre une copie complète et inaltérée des communications de la personne visée. Les métadonnées issues de l'analyse des données de trafic (DPI) sont transmises en complément, sauf si l'ordonnance en limite explicitement la portée.
Un FAI peut-il déchiffrer le trafic HTTPS ou de messagerie instantanée d'une cible ?
Non. Le fournisseur ne supprime que le chiffrement qu'il a lui-même appliqué au sein de son propre réseau. Le chiffrement de bout en bout ou au niveau de l'application reste intact. L'analyse DPI porte sur les en-têtes, les procédures d'établissement de connexion et les schémas de trafic non chiffrés.
Comment les métadonnées DPI sont-elles transmises aux forces de l'ordre ?
Généralement sous forme d'enregistrements IRI supplémentaires via HI2, ou sous la forme d'un flux analytique distinct et sécurisé, corrélé au LIID. Le format doit être documenté et validé par les agences et l'autorité de régulation.
Quelle est la différence entre l'analyse DPI côté fournisseur et celle côté autorité locale chargée de l'éducation (LEA) ?
Le DPI côté LEA analyse le trafic acheminé au sein de l'installation de surveillance. Le DPI côté fournisseur fonctionne au point d'interception, où il peut intégrer des informations contextuelles du réseau telles que l'identité de l'abonné, les correspondances NAT et la localisation, et fournir des résultats en temps quasi réel.
Articles connexes
- Comment fonctionne une fonction de médiation : Le pont entre votre réseau et les forces de l'ordre
- DNS crypté (DoH/DoT) et son impact sur les capacités d'interception légale
- Le « network slicing » dans la 5G en mode autonome : en quoi cela complique (et peut simplifier) le ciblage LI
- Enquête criminelle assistée par l'IA : ce que l'automatisation implique pour les opérateurs et les processus opérationnels des forces de l'ordre