Deep Packet Inspection zur Telekommunikationsüberwachung wird in der Regel mit der Strafverfolgung in Verbindung gebracht: Die Behörde erhält IP-Rohpakete und analysiert diese in ihrer Überwachungszentrale. Immer mehr Netzbetreiber und Behörden fragen sich jedoch, ob ein Teil dieser Arbeit beim Anbieter, nahe am Datenverkehr. Bei diesem Modell extrahiert und ergänzt der Anbieter die Metadaten am Ort der Abfangung und übergibt sie zusammen mit der vollständigen Kopie der Kommunikation.
Whether a provider may do any of this depends on national law: in Germany, analysis stays with the agency. Where it is allowed and done right, provider-side DPI speeds up investigations, can reduce data volumes where an order limits the scope, and gives agencies context they could not reconstruct themselves. Done wrong, it breaks evidence rules or exceeds the legal mandate. This article explains the architecture, what can be extracted, how enriched data is delivered, and where the boundaries are.
Das Wichtigste auf einen Blick
- Anbieterseitiges DPI Ergänzungen die vollständige Fassung der Mitteilung. Diese wird niemals ersetzt, es sei denn, die Verordnung und die nationalen Vorschriften lassen ausdrücklich einen reduzierten Umfang zu.
- Der Anbieter hat network context the agency lacks: line identity, NAT mappings, cell and location data, device identifiers and precise session timing. Subscriber details such as name and address need a separate request.
- Zu den typischen extrahierten Metadaten gehören Datenverkehrsaufzeichnungen, DNS, SNI, TLS-Fingerabdrücke (JA4), Anwendungsklassifizierung, VoIP-Signalisierung und Aktivitätsarten.
- Angereicherte Daten müssen in einem vereinbartes, dokumentiertes Format, for example as additional IRI records where the national specification allows it. Whether a provider may deliver any of it is jurisdiction-dependent: in Germany the provider hands over only the copy and the § 7 TKÜV event data, and analysis belongs to the agency.
- Where national law allows it, everything must be target-specific, reproducible, documented and strictly separated from commercial DPI. An acceptance concept documents it but cannot make it lawful.
Warum sollte die Deep Packet Inspection auf der Anbieterseite erfolgen?
| Fahrer | Vorteil für die Agentur | Vorteil für den Anbieter |
|---|---|---|
| Bandbreitenwachstum (Multi-Gigabit-FTTH, 5G) | Metadaten sind sofort verfügbar, auch wenn die Verarbeitung der vollständigen Kopie einige Zeit in Anspruch nimmt. | Geringerer Druck auf die Übergangsstellen, an denen Umfangsbeschränkungen gelten |
| Verschlüsselter Datenverkehr | Vorab klassifizierte Sitzungen und Fingerabdrücke | Wiederverwendung des vorhandenen DPI-Fachwissens |
| Netzwerkkontext | Line, NAT, cell and device data attached to each flow | Fewer follow-up requests for basic context, where national rules list the data for the copy (subscriber name and address always need a separate request) |
| Zeitkritische Fälle | Benachrichtigungen zu Aktivitätsmustern nahezu in Echtzeit | Klar definierter, automatisierter Prozess |
| Komplexe Zugangsmodelle | Korrekte Zuordnung hinter CGNAT und in Großhandelsumgebungen | Weniger Streitigkeiten wegen unvollständiger TKÜ-Protokolle |
Wo das Gesetz die Grenze zieht
Bevor sie etwas entwerfen, müssen Anbieter ihre rechtliche Lage verstehen:
- Zunächst einmal der vollständige Text. In most European jurisdictions the provider must deliver a vollständige, unveränderte Kopie of the target’s telecommunications. Where national law allows enrichment, it is an addition; in Germany it is not allowed (see below). Filtering is allowed only where the order limits the scope.
- Keine Analyse über den Auftrag hinaus. DPI auf Anbieterseite darf nur den Datenverkehr des geordnetes Ziel und ausschließlich zum Zweck der Überwachung. Eine pauschale oder nicht zielgerichtete Auswertung ist nicht zulässig.
- Abgrenzung von kommerziellen DPI. Die EU-Verordnung über das offene Internet (EU) 2015/2120 schränkt die DPI-Nutzung zum Zwecke des Verkehrsmanagements ein, erlaubt jedoch Maßnahmen, die zur Einhaltung des Unionsrechts oder des nationalen Rechts erforderlich sind. Die LI-Verarbeitung muss daher in einer separaten, zugriffskontrollierten Umgebung erfolgen und darf keinesfalls in kommerzielle Systeme einfließen.
- Vertraulichkeit. Das Personal und die Systeme unterliegen dem Fernmeldegeheimnis, und der Teilnehmer darf von der Maßnahme nichts bemerken.
- Germany is stricter. The obliged provider must enable the measure (§ 100a(4) StPO) and hand over a complete copy plus the event data listed in § 7 TKÜV, and nothing else at the handover point (§ 8(2) No. 2 TKÜV). Analysis of the content, including DPI classification, belongs to the agency. A BNetzA acceptance cannot create a legal basis for extra processing. Provider-side enrichment is only an option where national law expressly provides for it.
Referenzarchitektur
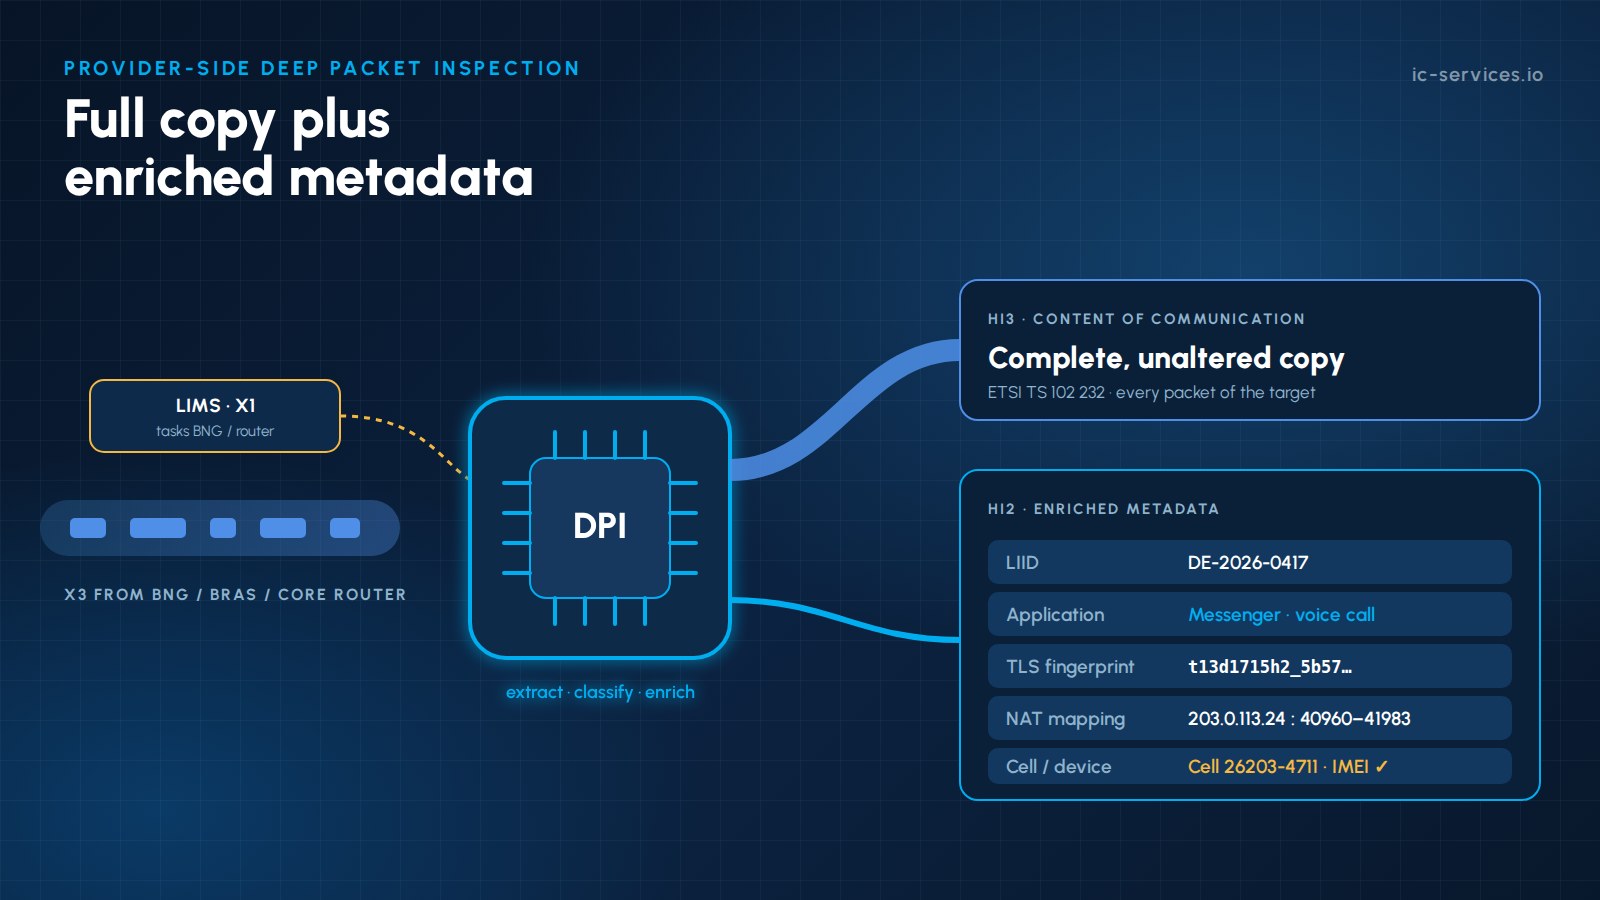
- Verkehrsanbindung: BNG/BRAS for PPPoE and IPoE access, and PE or core routers for fixed-IP lines, copy the target’s traffic with their built-in LI function, using ETSI TS 103 221 (X1 tasking, X2/X3 delivery) where supported or the vendor’s LI interface. The ADMF handles the tasking, and the mediation layer converts the delivered streams into the ETSI handover format. Optical TAPs or virtual mirror ports are only a fallback where no native LI function is available.
- Zielauslösung: Das LIMS/ADMF aktiviert das Ziel, und Sitzungsereignisse von RADIUS/Diameter, DHCP oder dem Paket-Gateway teilen dem DPI-Knoten mit, welche IP-Adressen und Präfixe derzeit zu diesem Ziel gehören.
- Knotenknoten für zielgerichtete Deep-Packet-Inspection: Der Knoten verarbeitet ausschließlich den X3-Datenstrom des angeforderten Ziels. Die Datenströme werden wieder zusammengesetzt, die Protokolle identifiziert und Metadaten extrahiert – unter Verwendung einer hochleistungsfähigen Paketverarbeitung (beispielsweise DPDK oder FPGA-basierte Netzwerkkarten) mit 10/40/100 Gbit/s.
- Bereicherung: each flow is tagged with the LIID, the target identifier, the NAT mapping (public IP and port block), cell ID or location, and the IMEI where available. Enrichment is limited to data the national rules list for the copy; subscriber details such as name and address still require a separate information request.
- Vermittlung und Lieferung: the full copy is delivered as CC via HI3, according to ETSI TS 102 232-3 or -4 for fixed access, or 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile, and any enriched metadata permitted by national law is delivered via HI2.
- Prüfung und Aufbewahrung: DPI-Ausgaben werden nur so lange aufbewahrt, wie es für die Übermittlung erforderlich ist, und jede Konfigurations- und Signaturversion wird protokolliert.
Siehe X1/X2/X3-Schnittstellen und Wie eine Mediationsfunktion funktioniert für die zugrunde liegenden Schnittstellen.
Was lässt sich extrahieren und anreichern?
| Metadaten | Quelle | Bedeutung für die Untersuchung |
|---|---|---|
| Datenverkehrsaufzeichnungen (5-Tupel, Start/Ende, Bytes, Pakete) | Paket-Header | Vollständige Aktivitätenübersicht |
| DNS-Abfragen und -Antworten | Unverschlüsseltes DNS | Verwendete Dienste und Domains |
| TLS-SNI, ALPN, JA4-/JA4S-Fingerabdrücke (beachten Sie die FoxIO-Lizenzbedingungen für JA4S) | TLS-/QUIC-Handshakes | Anwendungs- und Geräteidentifikation |
| Anwendungsklassifizierung | DPI-Signaturen und -Verhalten | Messenger, VoIP, Streaming, VPN, Tor |
| Aktivitätsart | Paketgröße und Zeitablaufmuster | Nachricht vs. Anruf vs. Dateiübertragung |
| VoIP-Signalisierung (SIP, RTP-Parameter) | Unverschlüsseltes VoIP | VoIP-Anrufe mit Drittanbietern: Teilnehmer und Dauer |
| HTTP-Host und User-Agent | Unverschlüsseltes HTTP | Dienste und Client-Software |
| NAT-Zuordnung | CGNAT-Protokolle | Verbindung zwischen öffentlicher IP-Adresse, Port und Ziel |
| Standort und Gerät | Zell-ID, IMEI, Anschlussnummer | Wo und mit welchem Gerät eine Aktivität stattgefunden hat |
Which of these an access provider may deliver depends on national law. In Germany, classification and service-level reconstruction of third-party services are done by the agency, not the access provider. The encryption rule applies here as well: the provider removes only the encryption it applied itself. End-to-end encrypted content remains encrypted, and the metadata above is extracted without decrypting it.
Übergabe angereicherter Daten
There is no single, universal ETSI record type for “DPI results”. Flow summaries are standardised in ETSI TS 102 232-3 (Packet Data Summary Reporting); application classification is not. In practice, three models are used:
- Weitere IRI-Datensätze: extracted events (for example a detected VoIP call or an application session) are sent via HI2, using standard fields where possible, and national extensions only where the national specification provides for them.
- Flow-level IRI: where flow-level IRI is required by the warrant, ETSI TS 102 232-3 already defines it (Packet Data Summary Reporting, IPIRIOnly). Proprietary analytics streams outside the national handover specification are not permitted in Germany and need an explicit legal basis elsewhere.
- Service-Level-Aufzeichnungen: In einigen Rechtsordnungen und nur dort, wo dies ausdrücklich vorgeschrieben ist, stellt der Anbieter Ereignisse auf Dienstebene bereit, ähnlich wie in den dienstspezifischen Teilen der Norm ETSI TS 102 232, die Nachrichten- und Multimedia-Anbieter für ihre eigenen Dienste nutzen.
Unabhängig vom Modell muss das Format dokumentiert, versioniert und vereinbart mit den empfangenden Stellen und der Aufsichtsbehörde, und die Stelle muss stets in der Lage sein, die angereicherten Daten anhand der vollständigen Kopie zu überprüfen.
Qualität der Evidenz: Reproduzierbarkeit der Anreicherung gewährleisten
- Notieren Sie die DPI-Engine und Signaturversion wird für jedes Ergebnis verwendet.
- Verwendung synchronisierte, hochpräzise Zeitstempel damit die Metadaten mit den CC- und HI2-Datensätzen übereinstimmen.
- Bereitstellen Vertrauensindikatoren für die Einstufung von Verhaltensweisen.
- Führen Sie ein vollständiger Prüfpfad der Zielaktivierung, Konfigurationsänderungen und Auslieferungen.
- Führen Sie regelmäßig Tests durch mit Referenzverkehr um Regressionen nach Signatur-Updates zu erkennen.
Checkliste zur Umsetzung für Anbieter
- Rechtliche Einschätzung: Was die nationalen Rahmenbedingungen zulassen und was die Anordnungen in der Regel umfassen
- Where national law provides for enrichment: scope and delivery format agreed with the agencies and documented in the acceptance concept
- Ausschließlich zielspezifische Aktivierung, gesteuert durch das LIMS/ADMF
- Hardwarebeschleunigte DPI, ausgelegt auf Spitzennutzerzahlen
- Integration mit AAA, DHCP, CGNAT-Protokollen, dem Paket-Core und Standortdaten
- Strikte Trennung von kommerziellen DPI- und Verkehrsmanagementfunktionen
- Versionsverwaltung, Referenztests und Protokollierung von Prüfungen
- Ausfallsichere Bereitstellung mit Pufferung und Überwachung
Wie ICS bei der Deep Packet Inspection auf Anbieterseite hilft
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. We integrate network elements via their vendor LI interfaces or ETSI TS 103 221 X1/X2/X3 and operate mediation for providers today, so we know both the network and the receiving side.
- Architektur und rechtlich-technische Planung der anbieterseitigen DPI (siehe DPI für Netzbetreiber), das zu Ihrem nationalen Rahmen und Ihrem Akzeptanzkonzept passt.
- Zielgesteuerte DPI- und Anreicherungspipelines integriert mit RADIUS/Diameter, CGNAT-Protokollierung und Ereignissen aus dem Paket-Core.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, plus passive probes or cloud mirroring where no native LI function is available.
- Mediation und Übergabe an ETSI über unsere LI Mediation Platform und LIMS.
- Verwaltete Betriebsabläufe rund um die Uhr. Siehe Managed TKÜ-Betrieb.
- Maßgeschneiderte Entwicklung von Extraktoren, Klassifikatoren und Ausgabeformaten. Siehe Integration und kundenspezifische Entwicklung.
Nehmen Sie Kontakt mit ICS auf um zu erörtern, ob eine Anreicherung auf Anbieterseite für Ihr Netzwerk sinnvoll ist.
Häufig gestellte Fragen
Ist die Deep-Packet-Inspection im Rahmen der Telekommunikationsüberwachung zulässig?
Only where national law expressly provides for it. In Germany the provider must hand over a complete copy plus the event data listed in § 7 TKÜV and nothing else at the handover point (§ 8(2) No. 2 TKÜV); analysis of the content, including DPI classification, belongs to the agency, and a BNetzA acceptance cannot create a legal basis for extra processing. Untargeted or commercial use of LI data is never allowed.
Ersetzt die serverseitige DPI die vollständige Kopie der Kommunikation?
Nein. In den meisten Rechtsordnungen muss der Anbieter eine vollständige, unveränderte Kopie der Kommunikation der Zielperson übermitteln. DPI-basierte Metadaten werden zusätzlich dazu übermittelt, sofern die Anordnung den Umfang nicht ausdrücklich einschränkt.
Kann ein Internetdienstanbieter den HTTPS- oder Messenger-Datenverkehr einer Zielperson entschlüsseln?
Nein. Der Anbieter hebt lediglich die Verschlüsselung auf, die er selbst in seinem eigenen Netzwerk vorgenommen hat. Die End-to-End-Verschlüsselung oder die Verschlüsselung auf Anwendungsebene bleibt davon unberührt. DPI arbeitet mit unverschlüsselten Headern, Handshakes und Datenverkehrsmustern.
Wie werden DPI-Metadaten an die Strafverfolgungsbehörden übermittelt?
Where national law allows it, as additional IRI records via HI2, using standard records such as the Packet Data Summary Reporting of ETSI TS 102 232-3 where possible. Separate analytics streams outside the national handover specification are not permitted in Germany. The format must be documented and agreed with the agencies and the regulator.
Was ist der Unterschied zwischen DPI auf Anbieterseite und DPI auf LEA-Seite?
LEA-side DPI analyses the delivered traffic in the monitoring facility. Provider-side DPI runs at the point of interception, where, if national law allows it, it can add network context such as the line identifier, NAT mappings and location, and deliver results in near real time.
Verwandte Artikel
- Wie eine Mediationsfunktion funktioniert: Die Brücke zwischen Ihrem Netzwerk und den Strafverfolgungsbehörden
- Verschlüsseltes DNS (DoH/DoT) und seine Auswirkungen auf legale Überwachungsfähigkeiten
- Network Slicing in 5G SA: Wie es das LI-Targeting erschwert (und vereinfachen kann)
- KI-gestützte LI: Was Automatisierung für Betreiber und die Arbeitsabläufe der Strafverfolgungsbehörden bedeutet