
Inspección profunda de paquetes para la interceptación lícita suele asociarse con el ámbito de las fuerzas del orden: el organismo recibe paquetes IP sin procesar y los analiza en sus instalaciones de vigilancia. Sin embargo, cada vez son más los operadores de red y organismos que se preguntan si parte de este trabajo podría realizarse en el proveedor, cerca del tráfico. En este modelo, el proveedor extrae y enriquece los metadatos en el punto de interceptación y los entrega junto con la copia completa de la comunicación.
Si se lleva a cabo correctamente, el análisis de paquetes por lado del proveedor (DPI) agiliza las investigaciones, puede reducir los volúmenes de datos cuando una orden judicial limita el alcance de las mismas y proporciona a los organismos un contexto que no podrían reconstruir por sí mismos. Si se lleva a cabo de forma incorrecta, incumple las normas sobre pruebas o excede el mandato legal. Este artículo explica la arquitectura, qué se puede extraer, cómo se entregan los datos enriquecidos y cuáles son los límites.
Puntos clave
- DPI del lado del proveedor complementos la copia íntegra de la comunicación. Esta nunca la sustituye, salvo que la orden y la normativa nacional permitan explícitamente un alcance reducido.
- El proveedor tiene contexto del que carece la agencia: identidad del abonado y de la línea, asignaciones NAT, datos de celda y ubicación, identificadores de dispositivos y datos precisos sobre la duración de las sesiones.
- Entre los metadatos típicos que se extraen se incluyen: registros de flujo, DNS, SNI, huellas TLS (JA4), clasificación de aplicaciones, señalización VoIP y tipos de actividad.
- Los datos enriquecidos deben entregarse en un formato acordado y documentado, por ejemplo, como registros IRI adicionales cuando la normativa nacional lo permita, o como un flujo de datos analíticos claramente identificado.
- Todo debe ser específico para el objetivo, reproducible y documentado en el concepto de aceptación y estrictamente separada de la DPI comercial.
¿Por qué realizar una inspección profunda de paquetes en el lado del proveedor?
| Conductor | Ventaja para la agencia | Ventajas para el proveedor |
|---|---|---|
| Aumento del ancho de banda (FTTH de varios gigabits, 5G) | Los metadatos están disponibles de inmediato, aunque el procesamiento de la copia completa lleve algún tiempo. | Menor presión en los enlaces de traspaso en los que se aplican límites de alcance |
| Tráfico cifrado | Sesiones preclasificadas y huellas dactilares | Reutilización de los conocimientos especializados existentes en materia de información y documentación pública |
| Contexto de red | Datos del abonado, del NAT, de la celda y del dispositivo asociados a cada flujo | Menos solicitudes de aclaración sobre el contexto básico, siempre que el orden lo permita |
| Casos urgentes | Alertas casi en tiempo real sobre patrones de actividad | Proceso automatizado y claramente definido |
| Modelos de acceso complejos | Atribución correcta detrás de CGNAT y en configuraciones mayoristas | Menos disputas por las interceptaciones incompletas |
Dónde traza la ley la línea divisoria
Antes de diseñar cualquier cosa, los proveedores deben conocer su situación jurídica:
- Primero viene el texto completo. En la mayoría de los ordenamientos jurídicos europeos, incluida Alemania, el proveedor debe entregar un copia completa y sin modificaciones de las telecomunicaciones del objetivo. El enriquecimiento es un elemento adicional, y el filtrado solo está permitido cuando la orden limite su alcance.
- No se realiza ningún análisis más allá del pedido. El DPI del lado del proveedor solo puede procesar el tráfico de la objetivo ordenado y únicamente con el fin de llevar a cabo la interceptación. No se permite el análisis masivo ni no específico.
- Separación del DPI comercial. El Reglamento (UE) 2015/2120 de la UE sobre la Internet abierta restringe el uso de la inspección de paquetes de datos (DPI) con fines de gestión del tráfico, pero permite las medidas necesarias para cumplir con la legislación de la Unión o nacional. Por lo tanto, el tratamiento de datos de identificación (LI) debe realizarse en un entorno independiente y con acceso controlado, y nunca debe alimentar sistemas comerciales.
- Confidencialidad. El personal y los sistemas están sujetos al secreto de las telecomunicaciones, y el abonado no debe percatarse de la medida.
- Aceptación. En Alemania, todo lo que suministre el proveedor debe formar parte del concepto técnico aprobado por la BNetzA. Las especificaciones nacionales, como la TR TKÜV, definen qué se puede suministrar y cómo.
Arquitectura de referencia
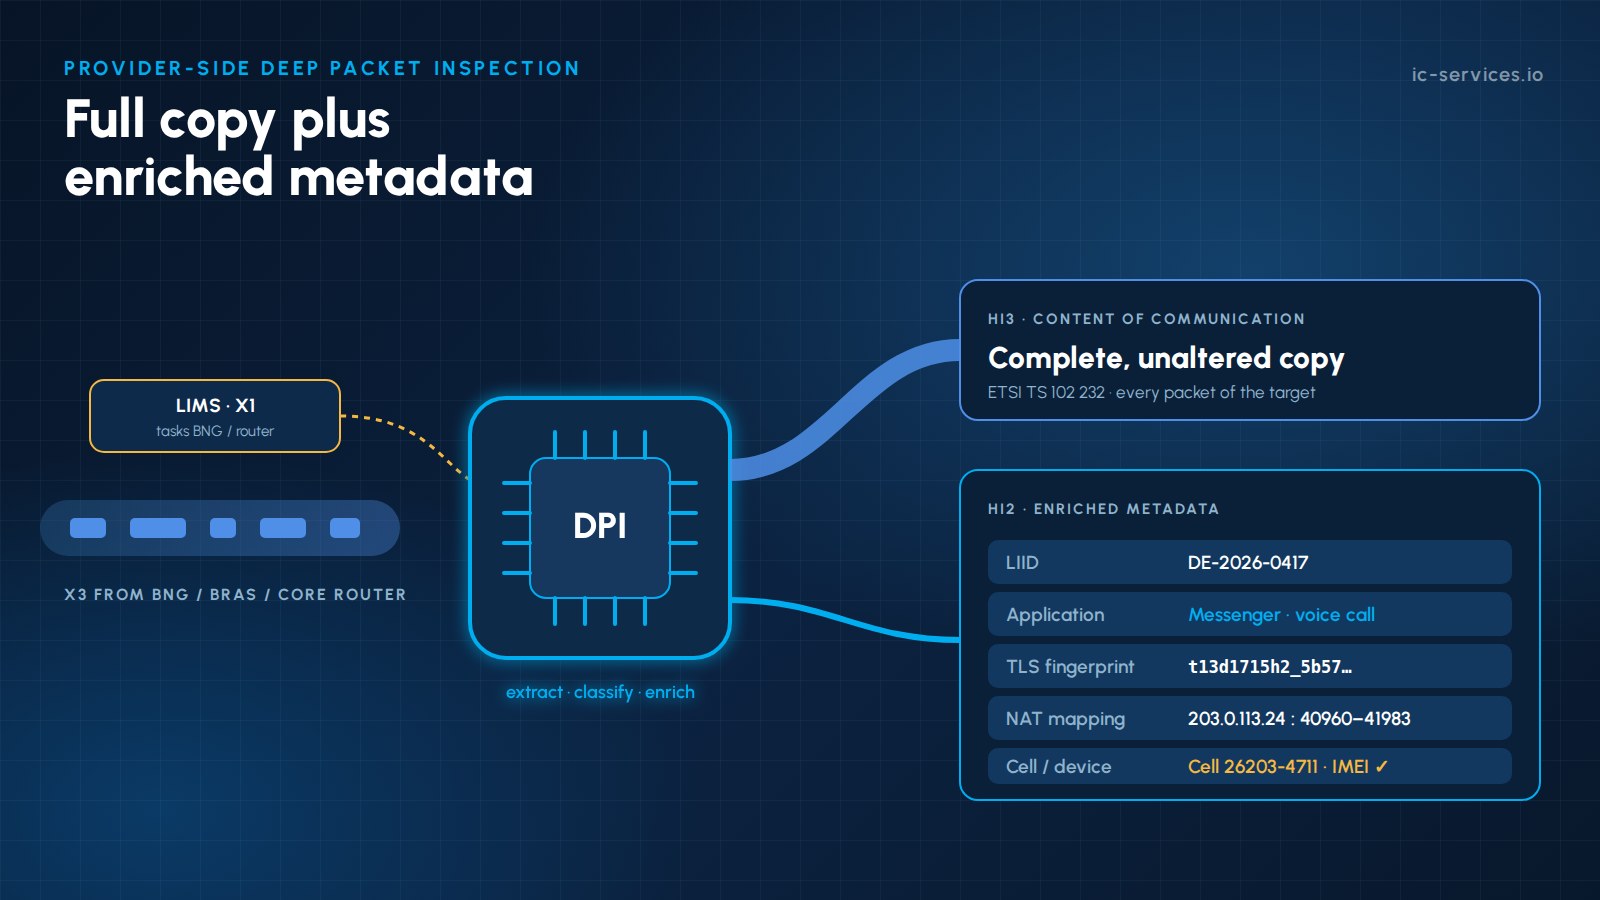
- Acceso por la línea X3: los dispositivos BNG/BRAS de nivel de operador para acceso PPPoE e IPoE, y los routers PE o de núcleo para líneas con IP fija, transmiten el tráfico del destinatario de forma nativa a través de X3 (ETSI TS 103 221-2). ICS integra las funciones LI de Huawei, Cisco, Juniper y otros proveedores líderes. Los TAP ópticos o los puertos espejo virtuales solo se utilizan como alternativa cuando X3 no está disponible.
- Activación de objetivos: el LIMS/ADMF activa el objetivo, y los eventos de sesión procedentes de RADIUS/Diameter, DHCP o la pasarela de paquetes indican al nodo DPI qué direcciones IP y prefijos pertenecen actualmente al objetivo.
- Nodo de inspección profunda de paquetes específico para un destino: el nodo procesa únicamente el flujo X3 del destino ordenado. Los flujos se reensamblan, se identifican los protocolos y se extraen los metadatos mediante un procesamiento de paquetes de alto rendimiento (por ejemplo, DPDK o tarjetas de red basadas en FPGA) a 10/40/100 Gbit/s.
- Enriquecimiento: cada flujo se identifica con el LIID, los identificadores de abonado y de línea, la asignación NAT (IP pública y bloque de puertos), el ID de celda o la ubicación, y el IMEI, cuando esté disponible.
- Mediación y entrega: la copia completa se envía en formato CC a través de HI3, por ejemplo, de acuerdo con la norma ETSI TS 102 232-3 o -7, y los metadatos enriquecidos se envían a través de HI2 o de un canal de análisis acordado.
- Auditoría y conservación: Los datos de salida del DPI solo se conservan durante el tiempo necesario para la entrega, y se registra cada configuración y cada versión de la firma.
Ver Interfaces X1/X2/X3 y cómo funciona una función de mediación para las interfaces subyacentes.
¿Qué se puede extraer y enriquecer?
| Metadatos | Fuente | Importancia para la investigación |
|---|---|---|
| Registros de flujo (tupla de 5 elementos, inicio/fin, bytes, paquetes) | Encabezados de paquetes | Resumen completo de las actividades |
| Consultas y respuestas DNS | DNS sin cifrar | Servicios y dominios utilizados |
| Huellas digitales de TLS SNI, ALPN, JA4 / JA4S (ten en cuenta las condiciones de la licencia de FoxIO para JA4S) | Procesos de establecimiento de conexión TLS / QUIC | Identificación de aplicaciones y dispositivos |
| Clasificación de aplicaciones | Firmas y comportamiento del DPI | Mensajería instantánea, VoIP, streaming, VPN, Tor |
| Tipo de actividad | Tamaño de los paquetes y patrones de sincronización | Mensaje, llamada o transferencia de archivos |
| Señalización VoIP (SIP, parámetros RTP) | VoIP sin cifrar | Llamadas VoIP de terceros: participantes y duración |
| Servidor HTTP y agente de usuario | HTTP sin cifrar | Servicios y software de cliente |
| Asignación NAT | Registros de CGNAT | Relación entre la dirección IP pública, el puerto y el destino |
| Ubicación y dispositivo | Identificador de móvil, IMEI, línea de acceso | Dónde y con qué dispositivo se llevó a cabo una actividad |
La norma de cifrado también se aplica en este caso: el proveedor solo elimina el cifrado que él mismo ha aplicado. El contenido cifrado de extremo a extremo permanece cifrado, y los metadatos mencionados anteriormente se extraen sin descifrarlo.
Entrega de datos enriquecidos
No existe un único tipo de registro ETSI universal para los “resultados del DPI”. En la práctica, se utilizan tres modelos:
- Registros adicionales de IRI: los eventos extraídos (por ejemplo, una llamada VoIP detectada o una sesión de aplicación) se envían a través de HI2, utilizando campos estándar siempre que sea posible y extensiones nacionales o acordadas cuando sea necesario.
- Un flujo de análisis independiente: los registros estructurados (por ejemplo, registros de flujo tipo IPFIX o JSON) se transmiten a través de un canal seguro, están claramente etiquetados y se correlacionan con el LIID y el CC.
- Registros de nivel de servicio: en algunas jurisdicciones, y únicamente cuando se exige expresamente, el proveedor ofrece eventos a nivel de servicio, de forma similar a las partes específicas de cada servicio de la norma ETSI TS 102 232 que los proveedores de mensajería y multimedia utilizan para sus propios servicios.
Sea cual sea el modelo, el formato debe ser documentado, con control de versiones y acordado con los organismos receptores y el organismo regulador, y el organismo debe poder verificar en todo momento los datos enriquecidos cotejándolos con la copia completa.
Calidad de la evidencia: lograr que el enriquecimiento sea reproducible
- Anota el Motor DPI y versión de la firma que se utiliza para cada resultado.
- Uso marcas de tiempo sincronizadas y de alta precisión para que los metadatos coincidan con los registros CC y HI2.
- Proporcionar indicadores de confianza para las clasificaciones conductuales.
- Mantén un registro de auditoría completo de la activación de los destinos, los cambios de configuración y las entregas.
- Comprueba periódicamente con tráfico de referencia para detectar regresiones tras las actualizaciones de las firmas.
Lista de comprobación para la puesta en marcha destinada a los proveedores
- Análisis jurídico: lo que permite el marco normativo nacional y lo que suelen abarcar las resoluciones
- El alcance y el formato de impartición de las actividades de enriquecimiento se acordaron con las agencias y se incluyeron en el concepto de aceptación.
- Activación exclusiva de objetivos específicos, impulsada por el LIMS/ADMF
- DPI acelerado por hardware y dimensionado para las tasas máximas de abonados
- Integración con AAA, DHCP, registros de CGNAT, núcleo de paquetes y datos de ubicación
- Separación estricta de los DPI comerciales y la gestión del tráfico
- Control de versiones, pruebas de referencia y registro de auditoría
- Entrega resistente con almacenamiento en búfer y supervisión
Cómo ayuda ICS en la inspección profunda de paquetes en el lado del proveedor
ICS International Carrier Services tiene más de 20 años de experiencia en telecomunicaciones, interceptación legal y cumplimiento normativo y contiene Varias autorizaciones de la BNetzA. Actualmente integramos elementos de red a través de X1/X2/X3 y gestionamos la mediación para los proveedores, por lo que conocemos tanto la red como el lado receptor.
- Arquitectura y diseño técnico-jurídico del DPI del lado del proveedor (véase DPI para operadores de red) que se adapte a tu marco nacional y a tu concepto de aceptación.
- DPI activado por objetivo y procesos de enriquecimiento integrado con RADIUS/Diameter, el registro de CGNAT y los eventos del núcleo de paquetes.
- Integración con X3 con BNG/BRAS y routers centrales de Huawei, Cisco, Juniper y otros proveedores líderes, además de sondas pasivas o duplicación en la nube cuando X3 no esté disponible.
- Mediación y traspaso del ETSI a través de nuestro Plataforma de mediación LI y LIMS.
- Operaciones gestionadas las 24 horas del día. Véase Operaciones LI gestionadas.
- Desarrollo a medida de extractores, clasificadores y formatos de entrega. Véase Integración y desarrollo a medida.
Ponte en contacto con ICS para analizar si el enriquecimiento por parte de los proveedores es una opción adecuada para tu red.
Preguntas frecuentes
¿Está permitida la inspección profunda de paquetes con fines de interceptación legal?
Sí, siempre que se limite al tráfico del destinatario objeto de la orden, cumpla con el objetivo de la orden de interceptación y se ajuste a las especificaciones técnicas nacionales y al concepto aceptado por el proveedor. No se permite el uso no específico ni comercial de los datos de LI.
¿El DPI del lado del proveedor sustituye a la copia completa de la comunicación?
No. En la mayoría de las jurisdicciones, el proveedor debe entregar una copia completa y sin modificaciones de la comunicación del destinatario. Los metadatos basados en la identificación de paquetes de datos (DPI) se entregan además de dicha copia, a menos que la orden limite explícitamente su alcance.
¿Puede un proveedor de servicios de Internet (ISP) descifrar el tráfico HTTPS o de mensajería de un usuario concreto?
No. El proveedor solo elimina el cifrado que él mismo ha aplicado en su propia red. El cifrado de extremo a extremo o a nivel de aplicación permanece intacto. El análisis profundo de paquetes (DPI) se basa en encabezados, protocolos de establecimiento de conexión y patrones de tráfico no cifrados.
¿Cómo se facilitan los metadatos del DPI a las fuerzas del orden?
Normalmente, como registros IRI adicionales a través de HI2, o como un flujo de análisis independiente y seguro correlacionado con el LIID. El formato debe documentarse y acordarse con las agencias y el organismo regulador.
¿Cuál es la diferencia entre el DPI del lado del proveedor y el del lado de la LEA?
El DPI del lado de la LEA analiza el tráfico transmitido en la instalación de supervisión. El DPI del lado del proveedor se ejecuta en el punto de interceptación, donde puede añadir contexto de red, como la identidad del abonado, las asignaciones NAT y la ubicación, y ofrecer resultados casi en tiempo real.
Artículos relacionados
- Cómo funciona una función de mediación: El puente entre su red y las fuerzas de seguridad
- DNS cifrado (DoH/DoT) y su impacto en las capacidades de interceptación legal
- El «network slicing» en 5G SA: cómo complica (y puede simplificar) la selección de objetivos de LI
- Investigación de casos asistida por IA: qué supone la automatización para los operadores y los flujos de trabajo de las fuerzas del orden