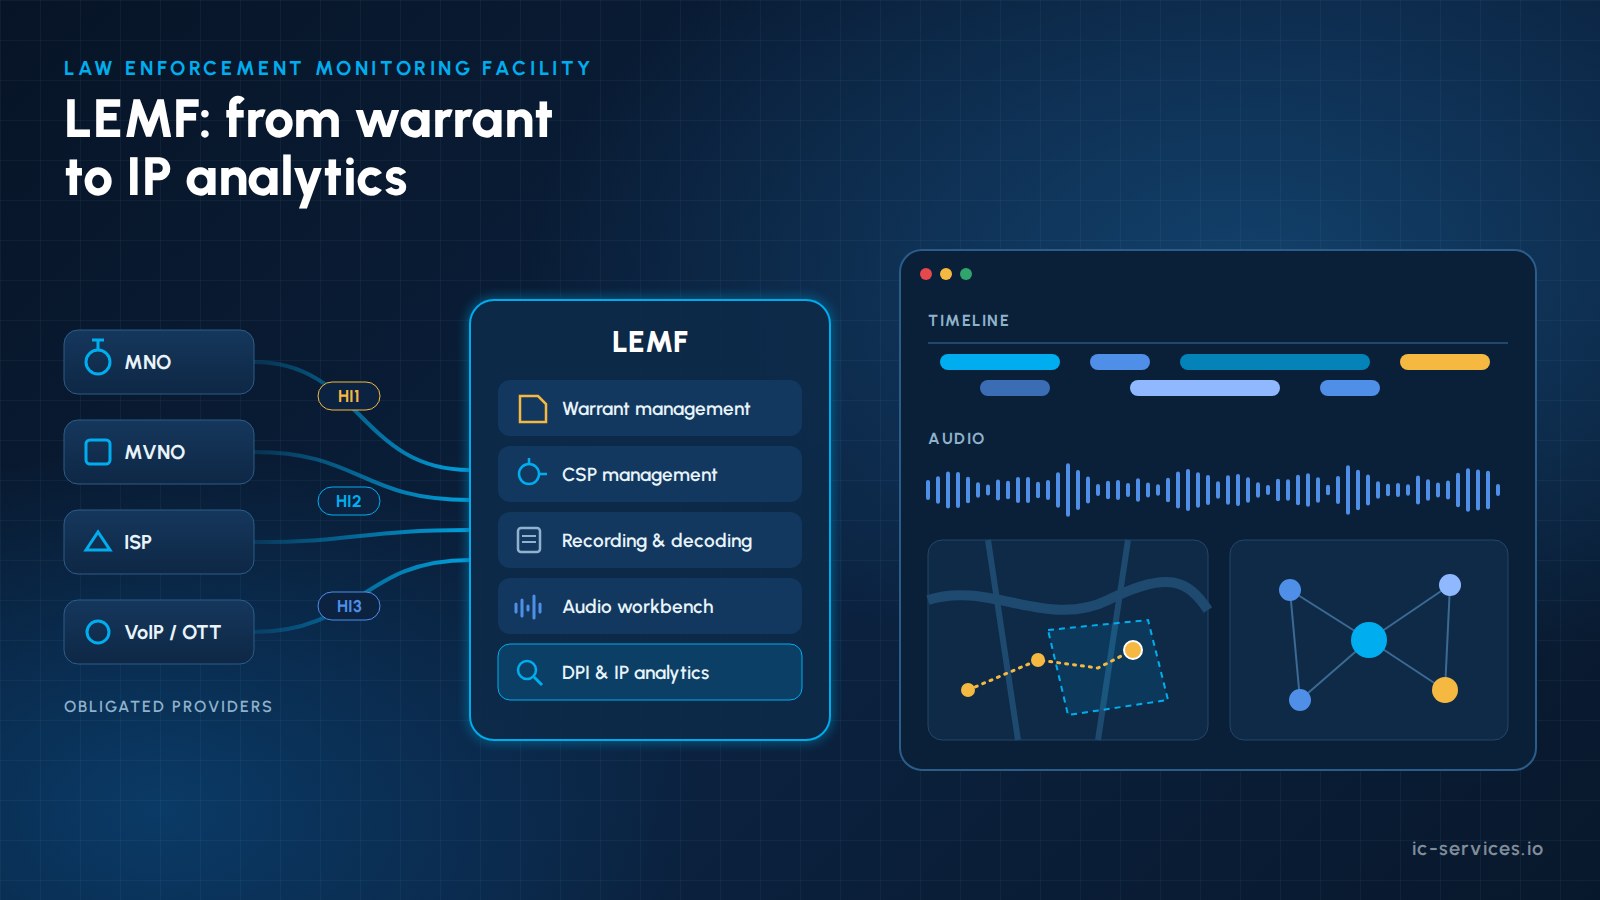
A LEMF (مرفق مراقبة إنفاذ القانون) هو النظام المستخدم من جانب أجهزة إنفاذ القانون في إطار عملية التنصت القانوني. ويقوم هذا النظام باستقبال وتسجيل وفك تشفير وتحليل البيانات التي يقدمها مزودو خدمات الاتصالات (CSPs) بموجب أمر قضائي. لسنوات عديدة، كان نظام LEMF في الأساس مجرد مسجل مكالمات آمن للغاية. أما اليوم، فعليه إدارة مئات من مزودي الخدمة الملزمين والآلاف من دورات صلاحية أوامر الاعتقال، والأهم من ذلك كله أنه يتعين عليه تحويل حركة مرور بروتوكول الإنترنت المشفرة إلى معلومات استخباراتية قابلة للاستخدام.
يشرح هذا الدليل وظائف نظام LEMF الحديث، والواجهات التي يعتمد عليها من معهد ETSI، ولماذا لا يزال الفاكس جزءًا من الصورة، ولماذا تحليل بيانات بروتوكول الإنترنت باستخدام تقنية الفحص العميق للحزم (DPI) وهذا هو ما يميز الآن كل LEMF عن غيره.
النقاط الرئيسية
- A LEMF is the agency-side counterpart to the operator’s mediation function: it receives intercept-related information (IRI) via HI2 ومحتوى الاتصال (CC) عبر HI3. Warrants travel over HI1 between the agency’s administration function and the operator’s ADMF. Modern LEMF products usually include that agency-side warrant management as well.
- إدارة CSP (إعداد مزود الخدمة، نقاط نهاية التسليم، الشهادات، جودة التسليم) لا تقل أهمية عن التسجيل نفسه.
- إدارة الأوامر يغطي الدورة الكاملة، بدءًا من الأمر القضائي وتعيين LIID وصولاً إلى التفعيل والتمديد وإلغاء التفعيل. وتشمل الواجهات الإلكترونية مثل ETSI TS 103 120 بالنسبة للطلبات وألمانيا ETSI-ESB فقد أصبحت طلبات المعلومات تحل محل الفاكس، لكن لا تزال هناك حاجة إلى إجراءات العمل الاحتياطية الخاصة بالفاكس.
- لا يزال الاستماع إلى المقاطع الصوتية مهمة أساسية. إلا أن الجزء الأكبر من القيمة التحقيقية يكمن الآن في تحليلات بروتوكول الإنترنت: إعادة بناء الجلسات، والتصنيف القائم على DPI للتطبيقات المشفرة، والأحداث الزمنية، والخرائط، ومخططات العلاقات.
- تحدد سلامة الأدلة (البيانات الأولية الموقعة، ومسارات التدقيق، وفك التشفير المُصنف حسب الإصدارات) ما إذا كانت النتائج ستصمد أمام المحكمة.
ما هو LEMF؟
في النموذج المرجعي للاعتراض القانوني الخاص بـ ETSI و3GPP، يتولى مزود خدمات الاتصالات (CSP) تشغيل وظيفة الإدارة (ADMF)، ونقاط الاعتراض، ووظيفة الوساطة/التسليم. أما وكالة إنفاذ القانون (LEA) فتتولى تشغيل وظيفة إدارة الاعتراض القانوني (LEMF). ويقع بينهما واجهات التسليم:
- HI1 تتضمن معلومات إدارية: تفعيل الأوامر وتعديلها وإلغاء تفعيلها. للاطلاع على المعلومات الأساسية، راجع مقالتنا حول HI1 و HI2 و HI3.
- HI2 تحتوي على معلومات IRI: من تواصل مع من، ومتى، ومن أي موقع، وبأي معرّفات.
- HI3 تنقل المحتوى: الصوت، والفيديو، والرسائل، أو حزم IP الأولية.
The LEMF is where the HI2 and HI3 streams come together, are matched to a case and are made available to authorised investigators, analysts and interpreters.
الركائز الأساسية لنظام LEMF الحديث
| الوحدة | الغرض | المعايير / الواجهات النموذجية |
|---|---|---|
| إدارة CSP | تسجيل المزودين الملزمين، ونقاط النهاية، والشهادات، وعمليات اعتراض الاختبار، ومراقبة التسليم | ETSI TS 102 232-1، TLS/IPsec، بوابات التشفير الوطنية |
| إدارة الأوامر | ملفات القضايا، أرقام التعريف الفريدة للقضية (LIID)، المواعيد النهائية، التفعيل، التمديد، الإلغاء | ETSI TS 103 120 (HI1)، نظام الاحتياطي عبر الفاكس؛ لطلبات المعلومات: ETSI-ESB / E-Mail-ESB (ألمانيا) |
| استقبال البيانات (الخلفية) | استلام وتخزين HI2/HI3 على مدار الساعة، وتخزينها في محلول عازل، والتحقق من سلامتها | ETSI TS 101 671 / ES 201 671، ETSI TS 102 232-1 إلى -7، 3GPP TS 33.108 / 33.128 |
| فك التشفير | استعادة المكالمات والرسائل وجلسات تصفح الويب ورسائل البريد الإلكتروني والملفات | أجهزة فك تشفير البروتوكولات، التعرف الضوئي على الحروف (OCR)، استخراج البيانات الوصفية |
| تحليلات بروتوكول الإنترنت (IP) وتقنية تحديد المحتوى (DPI) | تصنيف حركة المرور المشفرة، تحديد البصمة الرقمية، الربط، والتصور | توقيعات DPI، بصمات TLS (JA4)، تحليلات التدفق |
| منصة العمل الصوتية | التشغيل، النسخ، تحديد المتحدث، المراقبة المباشرة | SIP/RTP، تحويل الكلام إلى نص، المقاييس الحيوية الصوتية |
| الأدلة والتصدير | سلسلة الحفظ، والصادرات الموقعة، والتقارير الجاهزة للعرض أمام المحكمة | التجزئة، التوقيعات الرقمية، سجلات التدقيق |
| التبادل بين LEMF | تبادل بيانات الاعتراض بين الوكالات | ETSI TS 103 462 (ILHI) |
إدارة CSP: الجانب الذي لا يتحدث عنه أحد
لا تتلقى الوكالة البيانات من مشغل واحد فحسب، بل من عشرات بل ومئات المشغلين: مشغلي شبكات الهاتف المحمول، ومشغلي شبكات الهاتف المحمول الافتراضية (MVNO)، ومزودي خدمات الإنترنت عبر الخطوط الثابتة، ومزودي خدمات الاتصال عبر بروتوكول الإنترنت (VoIP)، وبشكل متزايد، خدمات البث عبر الإنترنت (OTT) وخدمات الاتصالات السحابية. ولكل واحد منهم نقاط نهاية التسليم الخاصة به، وعناوين IP، وشهادات، وإصدارات المعايير المدعومة، وخصائصه الفريدة.
وبالتالي، فإن نظام LEMF الناضج يتضمن مكونًا مخصصًا إدارة CSP الوحدة النمطية:
- سجل مقدمي الخدمات: الكيان القانوني، ونقاط الاتصال، والخط الساخن المتاح على مدار الساعة طوال أيام الأسبوع، والخدمات المدعومة وإصدارات ETSI، وتعيين أنواع المعرّفات المستهدفة (MSISDN، IMSI، IMEI، SIP URI، اسم المستخدم، عنوان IP) إلى المزود الذي يجب التواصل معه.
- إدارة الأجهزة الطرفية والتشفير: عناوين IP لوظائف التسليم الخاصة بمزود خدمات السحابة (ويُفضل أن تكون مصحوبة بأسماء مستعارة سهلة القراءة في واجهة المراقبة)، ودورات حياة الشهادات، وبوابات التشفير الوطنية التي تحمي عملية التسليم.
- عمليات التمهيد واعتراضات الاختبار: اختبارات قبول منظمة قبل بدء تشغيل مزود جديد، بما في ذلك التحقق من صحة تنسيق سجلات HI2 وHI3. وينطبق هذا الإجراء في الاتجاه المعاكس أيضًا عندما يقوم مشغل بربط وكالة جديدة.
- مراقبة جودة التسليم: عمليات فحص آلية للكشف عن الأرقام التسلسلية المفقودة، والسجلات ذات التنسيق الخاطئ، وحالات فشل الحفاظ على الاتصال، وعناوين IRI التي لا يمكن مطابقتها مع المحتوى.
تحدد جودة هذه الوحدة مدى سرعة تفعيل أمر شراء جديد، وما إذا كان المحللون سيتعاملون في النهاية مع بيانات كاملة.
إدارة أوامر القبض: من صدور الأمر القضائي إلى إلغاء سريانه
تبدأ كل عملية اعتراض بأمر قانوني. وتقوم إدارة أوامر الاعتراض التابعة لـ LEMF بربط هذا الأمر بإجراء تقني:
- إنشاء القضية: الجهة التحقيقية، ورقم الملف لدى النيابة العامة، والأساس القانوني، والمحققون المسؤولون.
- تعريف المقياس: معرّفات الأهداف، والخدمات (المكالمات الصوتية، والرسائل النصية القصيرة، والبيانات، والرسائل)، وتواريخ البدء والانتهاء، ومزود خدمات الاتصالات المعني.
- مهمة LIID: يربط «معرّف الاعتراض القانوني» الفريد كل سجل من سجلات IRI وCC بهذا الإجراء بالذات.
- إحالة الأمر إلى لجنة الخدمات العامة: إلكترونيًا عبر HI1 كلما أمكن ذلك.
- التحكم في المواعيد النهائية: تذكيرات تلقائية قبل انتهاء الصلاحية، وإجراءات تمديد، وإلغاء التفعيل الفوري عند انتهاء الطلب.
- مبدأ «الأربعة أعين» وسجل التدقيق في كل خطوة.
HI1 و ETSI TS 103 120
ETSI TS 103 120 defines a structured interface for warrant information, encoded in XML or JSON and exchanged over HTTPS. It can carry authorisations, tasking objects and delivery instructions between agencies and providers. It replaces paper and fax, cuts activation times and removes typing errors from target identifiers. For a deeper look, read شرح معيار ETSI TS 103 120.
ETSI-ESB و E-Mail-ESB في ألمانيا
في ألمانيا، يصف التوجيه الفني TR TKÜV ما يلي: ETSI-ESB إجراء (الواجهة الإلكترونية للهيئات الرسمية) لطلبات المعلومات والردود عليها، مثل طلبات بيانات حركة المرور. ويستند هذا الإجراء إلى معيار ETSI TS 102 657. كما يصف تقرير TR TKÜV الإجراء الأبسط البريد الإلكتروني - ESB procedure, and it allows ETSI TS 103 120 (with TS 103 707), the ETSI interface for warrant information, as an alternative electronic channel, by agreement with the Bundesnetzagentur. A LEMF operated by a German agency, or one that works with German CSPs, must be able to handle both. The upcoming rules on quick freeze and الاحتفاظ بعناوين IP سيتم إضافة أنواع جديدة من الطلبات إلى هذه القنوات.
لماذا لا يزال الفاكس جزءًا من الصورة
الفاكس وسيلة قديمة، لكنه لم يختفِ بعد. ولا يزال العديد من مقدمي الخدمات الصغار وبعض العمليات العابرة للحدود يقبلون الطلبات عبر الفاكس فقط. ولذلك، لا تزال الوكالات تتوقع ما يلي:
- قوالب الفاكس للتفعيل والتمديد وإلغاء التفعيل، تُملأ تلقائيًا من بيانات القضية (السلطة، رقم الملف، معرّف الهدف، LIID، المدة، الشخص المسؤول).
- استلام الفاكسات مع تقنية التعرف الضوئي على الحروف (OCR), ، بحيث يتم فهرسة رسائل التأكيد المستلمة وإتاحة إمكانية البحث فيها.
- A برنامج عرض ملفات الفاكس في تطبيق التحليل، لأن الفاكس هو أيضًا خدمة اتصالات يمكن اعتراضها.
الهدف هو تشغيل خدمة الفاكس كخيار احتياطي خاضع للرقابة، مع نقل كل مزود قادر على دعمها إلى HI1 أو ESB.
استلام البيانات: HI2 وHI3 على نطاق واسع
يجب أن تقبل البنية الخلفية لنظام LEMF عمليات التسليم على مدار الساعة وألا تفقد البيانات أبدًا، حتى في حالة تعطل أحد المواقع أو عدم توفر سعة التخزين النهائية. والمتطلبات النموذجية هي:
- التجميع النشط/النشط عبر موقعين منفصلين جغرافيًا، بحيث يكون كل موقع قادرًا على تحمل معظم العبء بمفرده.
- الاستقبال التقليدي والاستقبال عبر بروتوكول الإنترنت بالتوازي where needed: some countries still deliver circuit-switched content over ISDN (ETSI TS 101 671), while others, such as Germany since 2022, require IP-based delivery (ETSI TS 102 232-5/-6) for PSTN/ISDN services too; plus Gigabit or 10-Gigabit IP inputs for ETSI TS 102 232 deliveries.
- التخزين المؤقت المحلي على خوادم الاستقبال، بحيث تظل البيانات الأولية لعدة أيام محفوظة حتى في حالة انقطاع التيار الكهربائي عن وحدة التخزين.
- التوقيع الرقمي على البيانات الأولية فور تخزينها، بحيث يمكن إثبات سلامتها في أي وقت.
- الارتباط بين مؤشر IRI ومؤشر CC: المطابقة باستخدام رقم الارتباط، والتخصيص القائم على القواعد لسجلات IRI-CONTINUE و IRI-REPORT التي تصل دون محتوى مطابق. للاطلاع على المعلومات الأساسية، انظر IRI مقابل CC.
- الدعم القياسي: ETSI TS 101 671 / ES 201 671 for circuit-switched services where national rules still use it, ETSI TS 102 232 parts 1 to 7 for IP-based services, 3GPP TS 33.108 and TS 33.128 for mobile networks up to 5G, and ETSI TS 103 462 for handover between LEMFs.
الاستماع: منصة العمل الصوتية
إن اعتراض المكالمات الصوتية لم يصبح تقنية عفا عليها الزمن بأي حال من الأحوال. ويتوقع المحققون توفر بيئة عمل صوتية احترافية:
- التشغيل باستخدام علامات، وحلقات، وقنوات منفصلة حسب الاتجاه (الواردة/الصادرة)، والتحكم في السرعة مع تصحيح النغمة وفلاتر الصوت، دون إجراء أي تغيير على التسجيل الأصلي.
- المراقبة المباشرة من الإجراءات ذات الأولوية، بما في ذلك إجراء مكالمات إلى أرقام هواتف معتمدة مع المصادقة باستخدام رقم التعريف الشخصي (PIN).
- تحويل الكلام إلى نص و تحديد المتحدث للبحث في ساعات من التسجيلات الصوتية في غضون دقائق.
- نوافذ النسخ مع القوالب، والروابط بين المنتجات ذات الصلة، والبحث عن النص الكامل في القضية بأكملها.
- الوصول القائم على الأدوار لـ المترجمون الفوريون, ، على أن يقتصر ذلك على التسجيلات الموكلة إليهم.
العامل الحقيقي الذي يميزنا: تحليل بيانات بروتوكول الإنترنت (IP) والتفتيش العميق للحزم
بالنسبة لمعظم الأهداف اليوم، يشكل حركة مرور بروتوكول الإنترنت (IP) الجزء الأكبر من البيانات المعترضة، ومعظمها مشفر. ولا تفيد كثيراً أداة LEMF التي لا تستطيع سوى عرض “10 غيغابايت من TLS”. وهنا يأتي دور الفحص العميق للحزم وهنا يأتي دور التحليلات:
- إعادة بناء الجلسة وفك التشفير: يتم إعادة بناء صفحات الويب، والبريد الإلكتروني (POP3، IMAP، SMTP)، وعمليات نقل الملفات، ومكالمات VoIP، وبروتوكولات الدردشة غير المشفرة، لتصبح “منتجات” قابلة للقراءة، بما في ذلك البيانات الوصفية والمرفقات التي يتم فتحها في بيئة اختبار آمنة.
- تصنيف الخدمات المشفرة: حتى في الحالات التي يتعذر فيها استعادة المحتوى، يقوم نظام DPI بتحديد التطبيق (مثل WhatsApp أو Signal أو Threema أو Telegram) ويُظهر حجم البيانات التي تم تبادلها وتوقيت ذلك. وتتوقع الوكالات بشكل متزايد أن يتم تحديث أنظمة التصنيف باستمرار وأن يكون بإمكان موظفيها تعديلها بأنفسهم.
- تصنيف المحتوى: يتم تصنيف المحتوى الذي تم فك تشفيره تلقائيًا إلى فئات مثل المراسلات، والتسوق، والشؤون المالية، أو العنف.
- التعرف الضوئي على الحروف (OCR) واستخراج البيانات الوصفية من الصور والوثائق والفاكسات (EXIF، IPTC)، وجميعها مفهرسة للبحث عن النص الكامل.
- عرض الجدول الزمني: كل بروتوكول ومنتج على خط زمني واحد قابل للتكبير، بدقة تصل إلى الثانية، ومتزامن مع قائمة المنتجات.
- تحليل حركة المرور بالتفصيل, ، على غرار أداة مراقبة الشبكة، تقتصر على المقاييس التي يُسمح للمحلل بالوصول إليها.
- التحليلات الجغرافية: بيانات الموقع من IRI ومن التطبيقات على الخريطة، ومسارات الحركة، واستيراد معرّفات الخلايا إلى إحداثيات، وتنبيهات الحدود الجغرافية عندما تدخل الأهداف منطقة ما أو تغادرها أو تلتقي ببعضها البعض.
- رسوم بيانية للكيانات والعلاقات التي تربط أرقام الهواتف والحسابات والأجهزة والمواقع بالأشخاص والمجموعات.
- التنبيهات القائمة على القواعد بناءً على أرقام الهواتف، ومعرّفات IP، والكلمات المفتاحية، والنوافذ الزمنية، والمناطق الجغرافية، ويتم إرسالها عبر التطبيق أو عبر البريد الإلكتروني أو عبر الرسائل القصيرة.
- عملية التسليم في بروتوكول PCAP إلى أدوات مثل Wireshark، و واجهة برمجة تطبيقات (API) وحدة فك التشفير الذي يتيح للوكالة إضافة وحدات البروتوكول الخاصة بها دون تغيير النواة.
سنستعرض في مقالتنا التالية من هذه السلسلة كيفية عمل تقنية «بصمة TLS» والتعرف على أنماط حركة المرور وربط عناوين IP. وللاطلاع على تأثير نظام DNS المشفر، انظر نظام أسماء النطاقات المشفر (DoH/DoT) والاعتراض القانوني.
سلامة الأدلة، والخصوصية، والأدوار
تُقدم وثيقة LEMF أدلة، لذا يجب أن تستوفي معايير المحكمة:
- سلسلة الحراسة: بيانات أولية موقعة، وصادرات مُجزَّأة، وسجل تدقيق كامل يوضح من قام بالوصول إلى ماذا ومتى.
- فك التشفير حسب الإصدار: إذا تم تحديث أداة فك التشفير وأعيد فك تشفير البيانات، تظل النتائج والتعليقات التوضيحية السابقة متاحة، وتظهر التغييرات في سجل التغييرات.
- حماية المحتوى المحمي بحقوق خاصة: يمكن وضع علامة على التسجيلات التي تندرج تحت قاعدة الاستثناء (مثل المجال الأساسي للحياة الخاصة) وقفلها، بشرط موافقة المسؤول.
- قدوة: مسؤولو النظام، ومسؤولو LI، ومديرو الحالات، والمحللون، والمترجمون الفوريون، بحيث يتمتع كل منهم بأدنى مستوى من الصلاحيات التي يحتاجها، وصولاً إلى مستوى الحالة.
- سير عمل الحذف التي توثق حذف البيانات بمجرد أن يصبح الاحتفاظ بها غير قانوني.
قائمة مراجعة المشتري الخاصة بـ LEMF
- Supports ETSI TS 102 232-1 to -7, 3GPP TS 33.108 / 33.128, ETSI TS 101 671 where national rules still use it, and has a roadmap for TS 103 120 and TS 103 462
- يوفر إدارة منظمة لخدمات السحابة (CSP) تتضمن اختبارات الإعداد ومراقبة جودة التسليم
- يوفر إدارة الأوامر مع تحديد المواعيد النهائية، ومبدأ المراجعة المزدوجة، ودعم ESB، وخيار الفاكس كحل بديل
- يصنف التطبيقات المشفرة باستخدام تقنية DPI، مع تحديثات مستمرة وقواعد قابلة للتعديل من قبل المؤسسة
- يتضمن واجهة برمجة تطبيقات (API) لمكوّن إضافي خاص بجهاز فك التشفير وإمكانية تصدير ملفات PCAP
- يوفر جدولاً زمنياً وخريطة ورسماً بيانيًّا ونظام تنبيهات في تطبيق واحد
- تقوم بتوقيع البيانات عند استلامها، وتحتفظ بسجل تدقيق كامل، وتُصدر إصدارات مختلفة من عملية فك التشفير
- يعمل بنظام «نشط/نشط» مع التخزين المؤقت المحلي، ويتم توسيع نطاقه أفقياً
كيف تساعد منصة ICS وكالات إنفاذ القانون والمشغلين
ICS International Carrier Services لديها long-standing experience in telecommunications, lawful interception and compliance, has taken solutions through BNetzA acceptance and works with security-cleared staff. Because we operate LI on the provider side every day, we know exactly what arrives at a LEMF, and what goes wrong on the way.
- المتطلبات ودعم عملية المناقصة: نساعد الوكالات على تحديد متطلبات LEMF واقعية ومستندة إلى المعايير، بدءًا من واجهات ETSI وصولاً إلى DPI والتحليلات.
- التأهيل على نظام CSP واختبار الواجهة: إعدادات التسليم، وإدارة الشهادات، والتحقق من صحة التنسيق، واختبار التسليم للمزودين الجدد.
- التكامل بين HI1 و ESB: ربط إدارة الأوامر بمعيار ETSI TS 103 120 وسير العمل في نظام ESB الألماني، بما في ذلك اللجوء إلى الفاكس الخاضع للرقابة.
- ضمان جودة التسليم: التحقق الآلي من صحة تدفقات HI2/HI3 ومراقبة اكتمالها.
- ICS LEMF: our law enforcement monitoring facility, combining CSP and warrant management with recording and analysis. Ask us about the current feature set and roadmap. Operators can use our Test LEMF to verify their HI2/HI3 delivery. See ICS LEMF.
- أجهزة فك التشفير المخصصة وعمليات التكامل صُمم ليتناسب مع بيئتك. انظر التكامل والتطوير المخصص.
- التدريب للفرق الفنية المعنية بمعايير ETSI والواجهات واستكشاف الأعطال وإصلاحها.
تعرف على المزيد عن حل مراقبة أجهزة إنفاذ القانون, ، عملنا مع الجهات التنظيمية وسلطات إنفاذ القانون, ، أو طلب عرض توضيحي لـ ICS LEMF.
الأسئلة الشائعة
ما هو معنى اختصار LEMF؟
LEMF هي اختصار لـ «مرفق مراقبة إنفاذ القانون». وهو نظام تديره إحدى وكالات إنفاذ القانون لاستلام وتسجيل وتحليل الاتصالات التي يتم اعتراضها بشكل قانوني من مزودي الخدمات.
ما الفرق بين نظام LEMF ونظام LIMS؟
نظام إدارة المختبرات (LIMS) (نظام إدارة التنصت القانوني) runs on the operator side. It administers interception targets and controls the network’s points of interception and the mediation function. The LEMF runs on the agency side and receives the results. The LIMS exchanges warrants with the agency over HI1; the operator’s mediation function delivers the results to the LEMF over HI2 and HI3.
ما هي معايير ETSI التي يجب أن يدعمها جهاز LEMF؟
At a minimum, ETSI TS 102 232 parts 1 to 7 for IP services, ETSI TS 101 671 / ES 201 671 for circuit-switched services where national rules still use it, plus 3GPP TS 33.108 and TS 33.128 for mobile networks. ETSI TS 103 120 (warrant interface) and ETSI TS 103 462 (inter-LEMF handover) are increasingly required.
هل يمكن لـ LEMF تحليل حركة المرور المشفرة؟
لا يمكن لنظام LEMF كسر التشفير من طرف إلى طرف. ومع ذلك، فإنه يمكنه — من خلال الفحص العميق للحزم، وبصمات TLS، وتحليل التدفق — تحديد التطبيق الذي تم استخدامه، ومتى وكيف تم استخدامه، وربط هذا النشاط ببيانات أخرى في القضية.
لماذا لا تزال أجهزة LEMF تدعم خدمة الفاكس؟
لا يزال بعض مقدمي الخدمات والإجراءات العابرة للحدود يقبلون الطلبات عبر الفاكس فقط. ويقوم نظام إدارة الفواتير الإلكترونية (LEMF) الحديث بإنشاء طلبات الفاكس استنادًا إلى بيانات الملفات، وفهرسة الفاكسات الواردة باستخدام تقنية التعرف الضوئي على الحروف (OCR)، في حين يتم تحويل مقدمي الخدمات تدريجيًّا إلى واجهات إلكترونية مثل ETSI TS 103 120 أو ESB.
مقالات ذات صلة
- HI1 مقابل HI2 مقابل HI3: فهم واجهات الاعتراض القانونية الثلاثة
- ETSI TS 103 120 Explained: The Electronic HI1 Warrant Interface
- كيف تعمل وظيفة الوساطة: الجسر الذي يربط بين شبكتك وجهات إنفاذ القانون
- ما هو الاعتراض القانوني؟ دليل كامل
- ICS LEMF: مرفق مراقبة إنفاذ القانون