
ANBIETERSEITIGES DPI
DPI für Netzbetreiber: Erweiterte Daten zur rechtmäßigen Überwachung
Metadaten für das angeforderte Zielobjekt am Abfangpunkt extrahieren und aufbereiten. Diese zusätzlich zur vollständigen Kopie bereitstellen, streng getrennt von kommerzieller DPI.
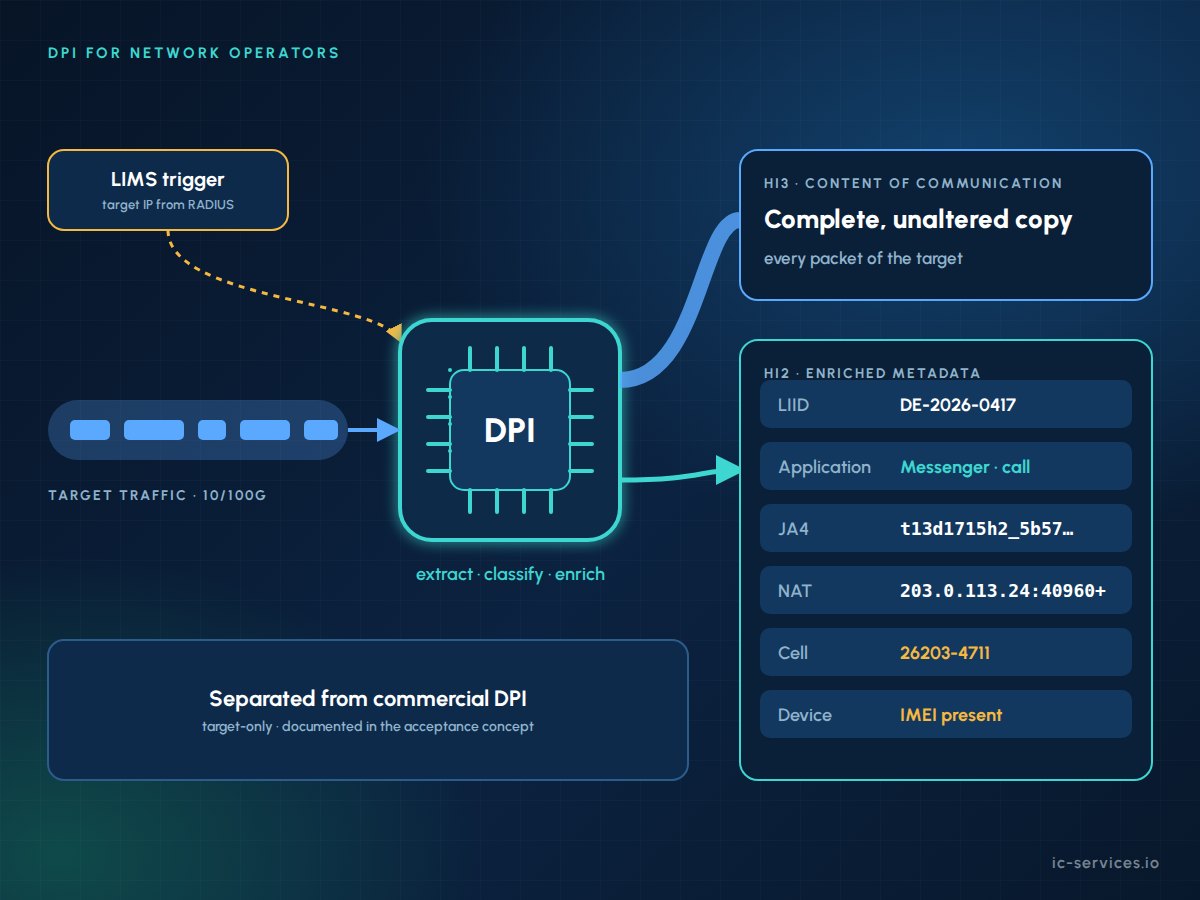
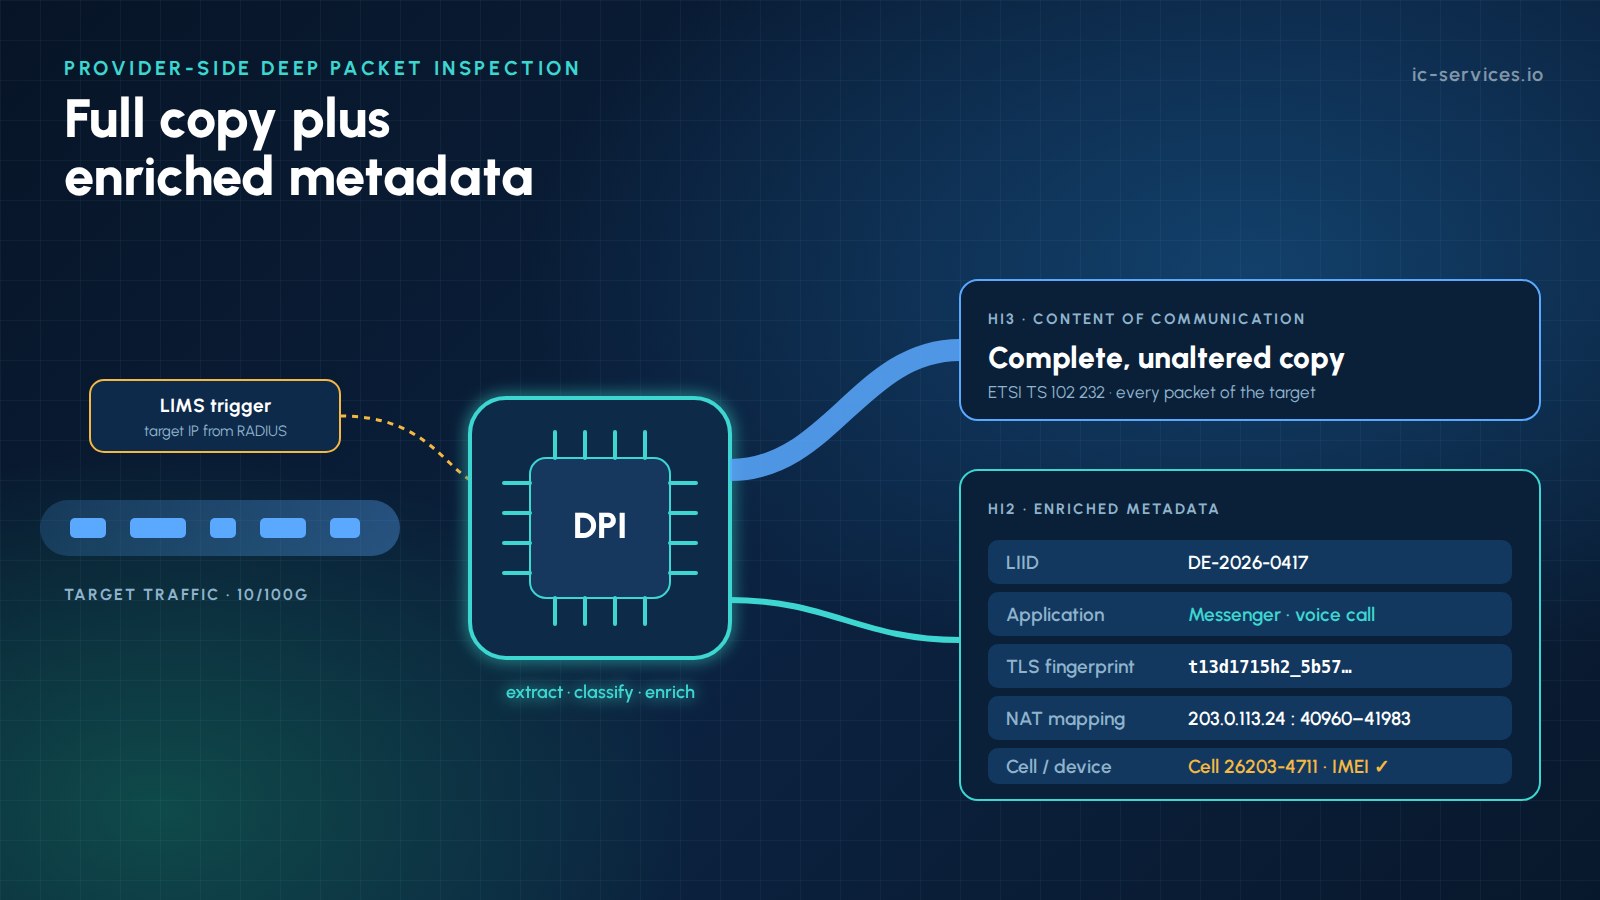
DPI für Netzbetreiber ist eine zielspezifische Deep-Packet-Inspection am Ort der Überwachung. Der Betreiber extrahiert Metadaten aus dem Datenverkehr des angeordneten Ziels, reichert diese mit Netzwerkkontext an und liefert sie zusätzlich zur vollständigen, unveränderten Kopie. Das Ergebnis sind angereicherte IRIs, die die Behörden allein nicht rekonstruieren könnten.
Wichtige Fakten
- Ergänzung, kein Ersatz: Es wird stets die vollständige Kopie geliefert.
- Nur Ziel: DPI verarbeitet ausschließlich den Datenverkehr der angeforderten Ziele, der vom LIMS ausgelöst wird.
- Netzwerkkontext: LIID, Teilnehmer, NAT-Zuordnung, Zelle und IMEI, die jedem Datenfluss zugeordnet sind.
- Strikte Trennung aus kommerziellen DPI, gemäß der Verordnung (EU) 2015/2120.
- Bereit zur Abnahme: Die Anreicherung und die Formate sind im Abnahme-Konzept des Betreibers dokumentiert.
Warum eine anbieterseitige Deep-Packet-Inspection?
Der Betreiber verfügt über Kontextinformationen, die in den Rohpaketen niemals die Agentur erreichen. Bei der anbieterseitigen Deep-Packet-Inspection werden diese Kontextinformationen dort angefügt, wo sie vorhanden sind – in unmittelbarer Nähe zum Datenverkehr.
- Korrekte Quellenangabe: Die Teilnehmeridentität und die NAT-Zuordnungen bleiben auch hinter CGNAT mit jedem Datenfluss verknüpft.
- Standort und Gerät: Anhand von Mobilfunk-IDs und IMEI-Nummern lässt sich feststellen, wo und mit welchem Gerät eine Aktivität stattgefunden hat.
- Geschwindigkeit: Metadaten stehen nahezu in Echtzeit zur Verfügung, selbst während die vollständige Kopie noch analysiert wird.
- Verschlüsselter Datenverkehr: Vorab klassifizierte Sitzungen und Fingerabdrücke helfen den Analysten, sich besser zu konzentrieren.
- Weniger Nachfragen als grundlegenden Kontext, sofern es die Anordnung zulässt.
Wo liegt die rechtliche Grenze für DPI bei Netzbetreibern?
Anbieterseitiges DPI ist nur innerhalb klarer Grenzen rechtmäßig. ICS richtet jedes Projekt nach diesen Grenzen aus.
- Zuerst die vollständige Fassung. Der Betreiber muss eine vollständige, unveränderte Kopie der Kommunikation der Zielperson übermitteln. In Deutschland ergibt sich dies aus § 170 TKG und der TKÜV. Eine Filterung ist nur zulässig, wenn die Anordnung den Umfang einschränkt.
- Nur bestellte Ziele. Die Verarbeitung bezieht sich ausschließlich auf den Datenverkehr der Zielperson und dient ausschließlich dem Zweck der Überwachung. Eine gezielte Analyse ist nicht zulässig.
- Abgrenzung von kommerziellen DPI. Verordnung (EU) 2015/2120 schränkt DPI zum Zwecke des Verkehrsmanagements ein, lässt jedoch gesetzlich vorgeschriebene Maßnahmen zu. Die LI-Verarbeitung erfolgt in einer separaten, zugriffskontrollierten Umgebung.
- Vertraulichkeit. Das Personal und die Systeme unterliegen dem Fernmeldegeheimnis, und der Teilnehmer darf von der Maßnahme nichts bemerken.
- Abnahmekonzept. Alles, was der Betreiber bereitstellt, muss Teil des von der BNetzA genehmigten technischen Konzepts sein und den TR-TKÜV-Vorgaben entsprechen.
Referenzarchitektur
Eine zielspezifische DPI-Kette umfasst sechs Stufen, die auf der X1-, X2- und X3-Schnittstellen und eine Mediationsfunktion.
1
Verkehrsanbindung
Optische TAPs, Router- oder BNG-Spiegelung oder virtuelle Spiegelports in Cloud-Kernen speisen einen Packet Broker.
2
Zielauslösung
Das LIMS aktiviert das Ziel. RADIUS-, Diameter-, DHCP- oder Paket-Gateway-Ereignisse teilen dem DPI-Knoten mit, welche IP-Adressen derzeit zu ihm gehören.
3
Zielspezifischer DPI-Knoten
Es werden ausschließlich die Pakete des Ziels verarbeitet, wobei leistungsstarke Paketverarbeitungstechnologien wie DPDK oder FPGA-basierte Netzwerkkarten zum Einsatz kommen.
4
Bereicherung
Jeder Datenfluss erhält die LIID, die Teilnehmer- und Leitungs-IDs, die NAT-Zuordnung, die Zellen-ID oder den Standort sowie, sofern verfügbar, die IMEI.
5
Vermittlung und Lieferung
Die vollständige Kopie wird als CC über HI3 versendet, beispielsweise gemäß ETSI TS 102 232-3 oder -7. Die angereicherten Metadaten folgen über HI2 oder einen vereinbarten Kanal.
6
Prüfung
Ausgaben werden nur so lange aufbewahrt, wie es für die Bereitstellung erforderlich ist, und jede Konfigurations- und Signaturversion wird protokolliert.
Welche Metadaten kann DPI für Netzbetreiber extrahieren?
| Metadaten | Quelle | Ermittlungswert |
|---|---|---|
| Flow-Datensätze (5-Tupel, Start, Ende, Bytes, Pakete) | Paket-Header | Vollständige Aktivitätenübersicht |
| DNS-Abfragen und -Antworten | Unverschlüsseltes DNS | Verwendete Domains und Dienste |
| TLS-SNI-, ALPN- und JA4-Fingerabdrücke | TLS- und QUIC-Handshakes | Anwendungs- und Geräteidentifikation |
| Anwendungsklassifizierung | DPI-Signaturen und -Verhalten | Messenger, VoIP, Streaming, VPN, Tor |
| Aktivitätsart | Paketgröße und Zeitsteuerung | Nachricht, Anruf oder Dateiübertragung |
| SIP- und RTP-Parameter | Unverschlüsseltes VoIP | Anrufe mit Dritten: Teilnehmer und Dauer |
| HTTP-Host und User-Agent | Unverschlüsseltes HTTP | Dienste und Client-Software |
| NAT-Zuordnung | CGNAT-Protokolle | Öffentliche IP-Adresse und Port, die mit dem Ziel verknüpft sind |
| Zell-ID, IMEI, Anschlussnummer | Netzwerk- und Gerätedaten | Wo und mit welchem Gerät eine Aktivität stattgefunden hat |
JA4 unterliegt der BSD-3-Klausel-Lizenz, während JA4S und die anderen JA4+-Verfahren unter die FoxIO-Lizenz 1.1 fallen und für kommerzielle Produkte eine OEM-Lizenz erfordern. Der Betreiber entfernt nur die Verschlüsselung, die er selbst angewendet hat. End-to-End-verschlüsselte Inhalte bleiben verschlüsselt, und DPI arbeitet mit Headern, Handshakes und Mustern.
Wie erfolgt die Übergabe der angereicherten Daten?
Da es keinen universellen ETSI-Datensatztyp für DPI-Ergebnisse gibt, kommen in der Praxis drei Handover-Modelle zum Einsatz.
01
Weitere IRI-Datensätze
Erfasste Ereignisse, wie beispielsweise ein VoIP-Anruf oder eine App-Sitzung, werden über HI2 übermittelt. Dabei werden nach Möglichkeit Standardfelder verwendet, bei Bedarf ergänzt durch vereinbarte nationale Erweiterungen.
02
Separater Analysestrom
Strukturierte Ablauf- oder Ereignisdatensätze werden über einen gesicherten Kanal übertragen. Sie sind eindeutig gekennzeichnet und mit der LIID und dem CC verknüpft.
03
Service-Level-Aufzeichnungen
Sofern ausdrücklich vorgeschrieben, werden Ereignisse auf Dienstebene bereitgestellt, ähnlich wie in den dienstspezifischen Teilen der ETSI TS 102 232.
Qualität der Evidenz
Angereichertes IRI ist nur dann von Nutzen, wenn die Behörden darauf vertrauen und es überprüfen können. Unabhängig vom Übergabemodell muss das Format dokumentiert, mit Versionsangaben versehen und mit den Behörden sowie der Aufsichtsbehörde abgestimmt werden.
- Notieren Sie die DPI-Engine und Signaturversion für jedes Ergebnis.
- Verwendung synchronisierte, hochpräzise Zeitstempel die mit HI2 und HI3 übereinstimmen.
- Bereitstellen Vertrauensindikatoren für die Einstufung von Verhaltensweisen.
- Führen Sie ein vollständiger Prüfpfad der Aktivierung, Konfigurationsänderungen und Lieferungen.
- Testen mit Referenzverkehr nach jeder Signaturaktualisierung.
- Angereicherte Daten aufbewahren anhand der vollständigen Kopie überprüfbar jederzeit.
ICS-Dienste für DPI für Netzbetreiber
ICS unterstützt Betreiber vom ersten Entwurf bis zum täglichen Betrieb.
01
Architektur und rechtlich-technische Planung
Wir entwickeln anbieterseitige DPI-Lösungen, die auf Ihre nationalen Rahmenbedingungen, Ihr Netzwerk und Ihr Akzeptanzkonzept zugeschnitten sind.
02
Zielgesteuerte Anreicherung
Wir integrieren DPI mit RADIUS, Diameter, DHCP, CGNAT-Protokollierung und Ereignissen aus dem Paket-Kernnetz.
03
Passive Sonden und Cloud-Mirroring
Wir setzen passive Probes und virtuelle Mirror-Ports ein, unter anderem in gehosteten und Cloud-Kernen.
04
Mediation und Übergabe an ETSI
Die erweiterten Daten und die vollständige Fassung werden über unsere LI Mediation Platform und LIMS.
05
Verwaltete Betriebsabläufe
Unser Team überwacht und betreibt Ihre LI-Kette rund um die Uhr. Mehr erfahren
06
Maßgeschneiderte Entwicklung
Wir fertigen Extraktoren, Klassierer und Förderanlagen ganz nach Ihren Anforderungen. Mehr erfahren
Warum ICS?
01
Sichtweise des Betreibers und der Agentur
Wir führen passive Erhebungen und Vermittlungsmaßnahmen für Anbieter durch und erstellen ICS-LEMF für Agenturen.
02
Erfahrungen mit der Akzeptanz
Mehr als 20 Jahre Erfahrung im Bereich der rechtmäßigen Überwachung und zahlreiche Zulassungen der BNetzA für Überwachungslösungen.
03
Mitarbeiter mit Sicherheitsfreigabe
Unser Team verfügt über eine Sicherheitsüberprüfung durch das Bundesministerium des Innern und ist zum Umgang mit Verschlusssachen berechtigt.
Häufig gestellte Fragen
Was bedeutet DPI für Netzbetreiber?
DPI für Netzbetreiber ist eine zielgerichtete Deep-Packet-Inspection am Ort der Überwachung. Der Betreiber extrahiert Metadaten wie Datenflüsse, DNS, TLS-Fingerabdrücke und Anwendungstypen aus dem Datenverkehr des angeforderten Ziels. Er reichert diese Daten mit Informationen zu Teilnehmer, NAT, Zelle und Gerät an und übermittelt sie zusätzlich zur vollständigen, unveränderten Kopie an die Behörde.
Ist eine anbieterseitige Deep-Packet-Inspection im Rahmen der rechtmäßigen Überwachung zulässig?
Ja, sofern sie sich auf das angeordnete Ziel beschränkt, dem Zweck der Überwachungsanordnung dient und durch nationale technische Vorschriften sowie das von der Netzbetreibergesellschaft genehmigte Konzept abgedeckt ist. In Deutschland sind dies die TKÜV, die TR-TKÜV und die Genehmigung der BNetzA. Eine zielunabhängige Verarbeitung oder kommerzielle Nutzung rechtmäßig erhobener Überwachungsdaten ist nicht zulässig.
Ersetzt DPI die vollständige Kopie der Kommunikation?
Nein. Der Betreiber muss eine vollständige, unveränderte Kopie der Kommunikation der Zielperson übermitteln, es sei denn, die Anordnung schränkt den Umfang ausdrücklich ein. DPI-basierte Metadaten werden lediglich zusätzlich übermittelt. Die Behörden können daher die angereicherten IRIs stets mit dem ursprünglichen Datenverkehr abgleichen, was für die Beweisführung vor Gericht von Bedeutung ist.
Was ist „Enriched IRI“?
„Enriched IRI“ bezeichnet Intercept-bezogene Informationen, denen vom Anbieter zusätzlicher Kontext entnommen oder hinzugefügt wurde. Beispiele hierfür sind die NAT-Zuordnung hinter einem Datenfluss, die Zellen-ID, die IMEI, eine erkannte Anwendung oder ein TLS-Fingerabdruck. Diese Informationen werden über HI2 oder einen vereinbarten Analysekanal übermittelt und über die LIID mit der Messung verknüpft.
Kann ein Betreiber den HTTPS- oder Messenger-Datenverkehr einer Zielperson entschlüsseln?
Nein. Der Betreiber hebt nur die Verschlüsselung auf, die er selbst in seinem eigenen Netzwerk angelegt hat. Die End-to-End-Verschlüsselung und die Verschlüsselung auf Anwendungsebene bleiben unberührt. Die anbieterseitige DPI arbeitet mit unverschlüsselten Headern, Handshakes und Datenverkehrsmustern, die weiterhin Aufschluss über die Anwendung, den Zeitpunkt und oft auch die Art der Aktivität geben.
Inwiefern unterscheidet sich die anbieterseitige DPI von der kommerziellen DPI?
Die LI-Verarbeitung erfolgt auf dedizierten, zugriffskontrollierten Systemen, die ausschließlich den Datenverkehr der bestellten Ziele verarbeiten. Die Ergebnisse fließen ausschließlich in die Vermittlungs- und Übergabekette ein, niemals in Datenverkehrsmanagement-, Analyse- oder Marketingsysteme. Diese Trennung entspricht der Verordnung (EU) 2015/2120 und den Vorschriften zum Fernmeldegeheimnis und ist im Abnahmekonzept dokumentiert.
Ist eine anbieterseitige Anreicherung das Richtige für Ihr Netzwerk?
Unsere Experten prüfen Ihre rechtlichen Rahmenbedingungen, Ihre Architektur und Ihr Abnahmekonzept und empfehlen Ihnen eine praxisorientierte Lösung.