
DPI POUR L'INTERCEPTION LÉGALE
Inspection approfondie des paquets à des fins d'interception légale
Même le trafic chiffré en dit long. ICS utilise la technologie DPI là où elle est la plus efficace : dans le centre de surveillance de l'agence et au point d'interception de l'opérateur.
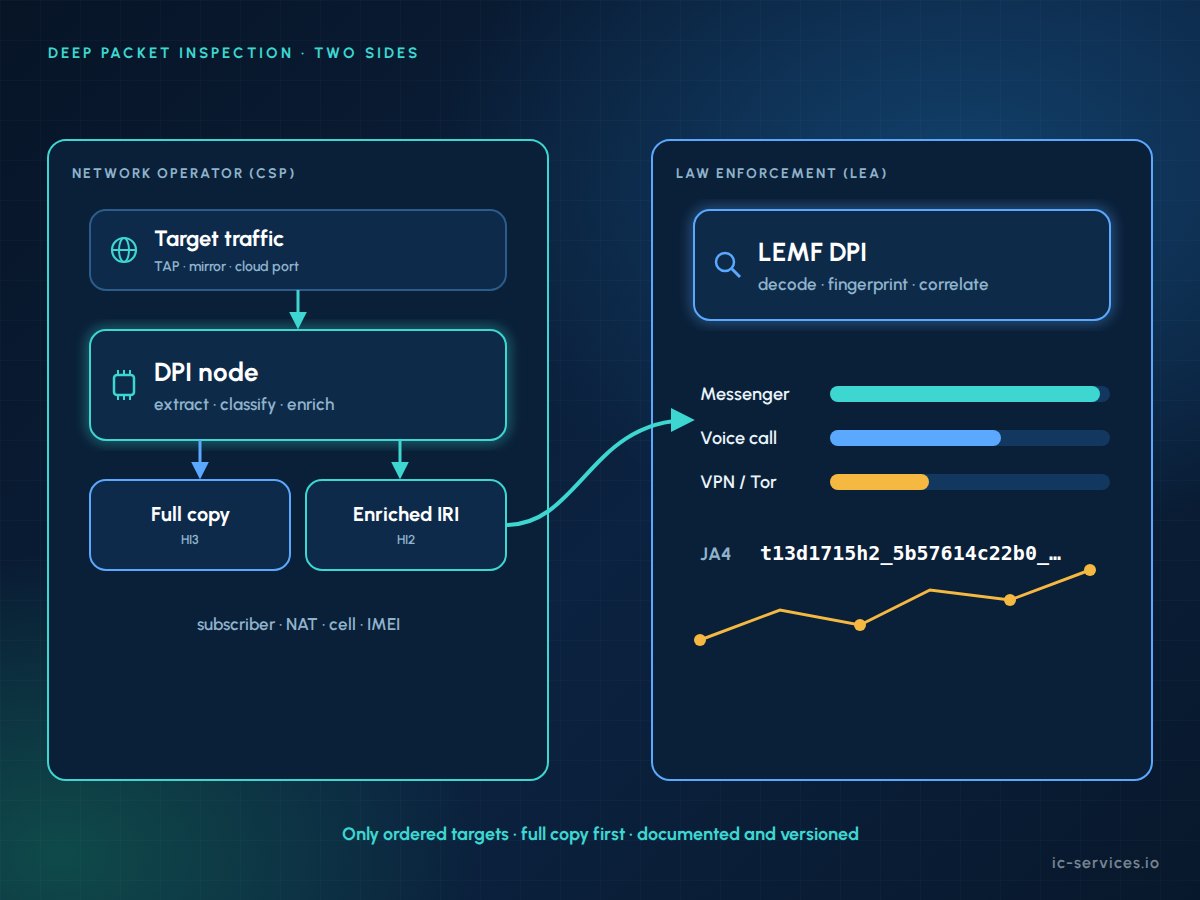
L'inspection approfondie des paquets (DPI) consiste à analyser le trafic réseau au-delà de l'adressage de base, en tenant compte notamment des en-têtes de protocole, des séquences d'établissement de connexion, des charges utiles et des schémas de trafic. Dans le cadre d'une interception légale par DPI, cette technique ne s'applique qu'au trafic d'une cible désignée. Elle est mise en œuvre soit dans les locaux de surveillance de l'agence, soit au point d'interception de l'opérateur.
Chiffres clés
- Deux endroits : DPI côté opérateur dans le LEMF et DPI côté fournisseur au point d'interception.
- Pas de décryptage du chiffrement de bout en bout : Le DPI classe ce qu'il ne parvient pas à lire.
- Uniquement pour la cible : Le système d'interception légale DPI traite uniquement le trafic de la cible visée par la décision judiciaire, et rien d'autre.
- Voici d'abord le texte intégral : Les résultats côté fournisseur sont fournis en complément de la copie complète et inaltérée.
- Source : Les versions du moteur, de la signature et du classificateur sont enregistrées pour chaque résultat.
Pourquoi le chiffrement a-t-il modifié l'inspection approfondie des paquets ?
Il y a dix ans, le trafic IP intercepté pouvait souvent être reconstitué sous forme de pages Web, d'e-mails et de conversations en ligne. Aujourd'hui, le protocole TLS 1.3, le protocole QUIC, les applications de messagerie chiffrées de bout en bout, les VPN et le DNS chiffré masquent la majeure partie du contenu. Consultez notre article sur DNS chiffré et interception légale.
Le décodage du contenu à lui seul ne suffit plus. L'inspection approfondie des paquets comble cette lacune. Elle identifie l'application, établit l'empreinte digitale du client, reconnaît les types d'activité tels que les messages ou les appels, et met en corrélation le trafic avec le contexte réseau.
Les deux facettes de l'interception légale par la DPI
Le ICS prend en charge la fonction DPI des deux côtés de l'interface de transfert.
01
DPI au service des forces de l'ordre
Les agences décodent le trafic en clair et classifient le trafic chiffré à l'aide de l'empreinte TLS, de la reconnaissance de formes et de la corrélation d'adresses IP. En savoir plus
02
DPI pour les opérateurs de réseau
Les opérateurs extraient et enrichissent les métadonnées relatives à la cible commandée, puis les fournissent avec la copie complète. En savoir plus
03
Intégré au LEMF ICS
Les indices de performance (DPI), les calendriers, les cartes et les graphiques font partie de l'environnement de travail de l'analyste ICS LEMF. En savoir plus
04
Obtenu par voie de médiation
Les résultats issus des prestataires parviennent aux agences par le biais de la chaîne de transmission et de transfert ICS. En savoir plus
Inspection approfondie des paquets du côté des forces de l'ordre (LEA) vs du côté des services de sécurité publique (CSP)
| Aspect | DPI côté LEA | DPI côté CSP |
|---|---|---|
| Où il passe | Dans le LEMF de l'agence | Au point d'interception de l'opérateur |
| Saisie | Données HI2 et HI3 fournies | Trafic en temps réel de la cible commandée |
| Sortie | Produits décryptés, classifications, calendriers, graphiques | Métadonnées extraites et IRI enrichi, ainsi que la copie intégrale |
| Contexte disponible | Fourniture des données IRI, des données par cas et d'autres cibles | Abonné, mappage NAT, cellule, identifiants d'appareils |
| Base juridique et limites | Mandat d'interception, droit de la procédure pénale, directive (UE) 2016/680 | Ordonnance relative à l'interception, dispositions nationales en matière d'interception (en Allemagne : § 170 de la loi sur les télécommunications (TKG), TKÜV), règlement (UE) 2015/2120 |
| Utilisateurs types | Analystes et enquêteurs | Opérateurs de réseaux mobiles (MNO), opérateurs de réseaux mobiles virtuels (MVNO), fournisseurs d'accès à Internet (FAI) et leurs équipes chargées de la fidélisation de la clientèle |
Où se situent les limites juridiques ?
Le traitement des données à caractère personnel dans le cadre de l'interception légale n'est licite que dans des limites clairement définies. Celles-ci s'appliquent aux deux parties :
- Le traitement reste dans le cadre de la champ d'application de l'ordonnance et ne couvre que la cible sélectionnée.
- Les opérateurs fournissent le copie intégrale et non modifiée Tout d'abord, l'enrichissement est un complément.
- Le traitement LI consiste à strictement séparés issu de la gestion commerciale de la densité de population et du trafic dans le cadre de Règlement (UE) n° 2015/2120.
- Les services traitent les données conformément au droit national en matière de procédure pénale et Directive (UE) 2016/680.
- En Allemagne, les prestations fournies par les opérateurs doivent s'inscrire dans le cadre du concept approuvé par la BNetzA au titre des réglementations TKÜV et TR TKÜV.
- Les classifications sont les suivantes : indicateurs avec des taux d'erreur connus, ce qui ne constitue pas une preuve.
Pourquoi ICS ?
01
Les deux facettes de la passation de pouvoir
Nous assurons des services d'interception pour les fournisseurs et développons des solutions LEMF ICS pour les agences ; nous savons donc ce que la technologie DPI peut apporter à chacune de ces parties.
02
Expérience en matière de réglementation
Plus de 20 ans d'expérience dans le domaine de l'interception légale et plusieurs agréments délivrés par la BNetzA pour des solutions d'interception.
03
Une expertise pratique en matière de propriété intellectuelle
Notre équipe travaille sur les traces VoLTE, IMS et IP, et développe des décodeurs et des classificateurs sur mesure.
Questions fréquemment posées
Qu'est-ce que l'inspection approfondie des paquets dans le cadre de l'interception légale ?
Dans le cadre de l'interception légale, l'inspection approfondie des paquets consiste à analyser le trafic intercepté d'une cible désignée au-delà des adresses et des ports. Elle décode les protocoles lisibles et classe le trafic chiffré par application, empreinte numérique et type d'activité. Elle est effectuée dans les locaux de surveillance de l'agence ou au point d'interception de l'opérateur, toujours dans le cadre de la décision d'interception.
Le DPI peut-il déchiffrer le trafic chiffré des messageries instantanées ?
Non. Le DPI ne contourne pas le chiffrement de bout en bout. Il permet de déterminer qu’une application de messagerie a été utilisée, à quel moment, pendant combien de temps et avec quel volume de données, et souvent s’il s’agissait d’un message ou d’un appel. Les opérateurs ne suppriment que le chiffrement qu’ils ont eux-mêmes mis en place sur leur propre réseau.
Le DPI côté fournisseur remplace-t-il la copie intégrale ?
Non. En Allemagne et dans de nombreuses autres juridictions, l'opérateur est tenu de fournir une copie complète et inaltérée des communications de la personne visée, à moins que l'ordonnance n'en limite explicitement la portée. Les résultats de l'analyse des données de trafic (DPI) ne sont fournis qu'à titre complémentaire. Les agences peuvent donc à tout moment vérifier la cohérence des données enrichies par rapport au trafic d'origine.
La technologie DPI utilisée à des fins d'interception légale est-elle compatible avec les règles de neutralité du Net ?
Oui, à condition qu’il soit correctement configuré. Le règlement (UE) 2015/2120 limite l’utilisation des données de performance des appareils (DPI) à des fins de gestion du trafic, mais autorise les mesures nécessaires pour se conformer au droit de l’Union ou au droit national. Le traitement des données LI doit donc être effectué séparément de l’utilisation commerciale des DPI et ne doit en aucun cas alimenter des systèmes commerciaux.
Quelle équipe devrait mener le DPI ?
Souvent les deux. Les données DPI issues des services de renseignement permettent aux analystes de procéder à une classification et à une corrélation flexibles à l’échelle d’un dossier complet. Les données DPI issues des opérateurs apportent un contexte réseau dont seul l’opérateur dispose, comme les données relatives aux abonnés, au NAT et aux cellules. Le bon équilibre dépend de la réglementation nationale, de la politique d’acceptation de l’opérateur et des exigences des services de renseignement.
Préparez votre stratégie DPI avec ICS
Que vous analysiez des données interceptées ou que vous les transmettiez, nous vous aidons à mettre en place un système de DPI à la fois utile, conforme à la loi et documenté.