

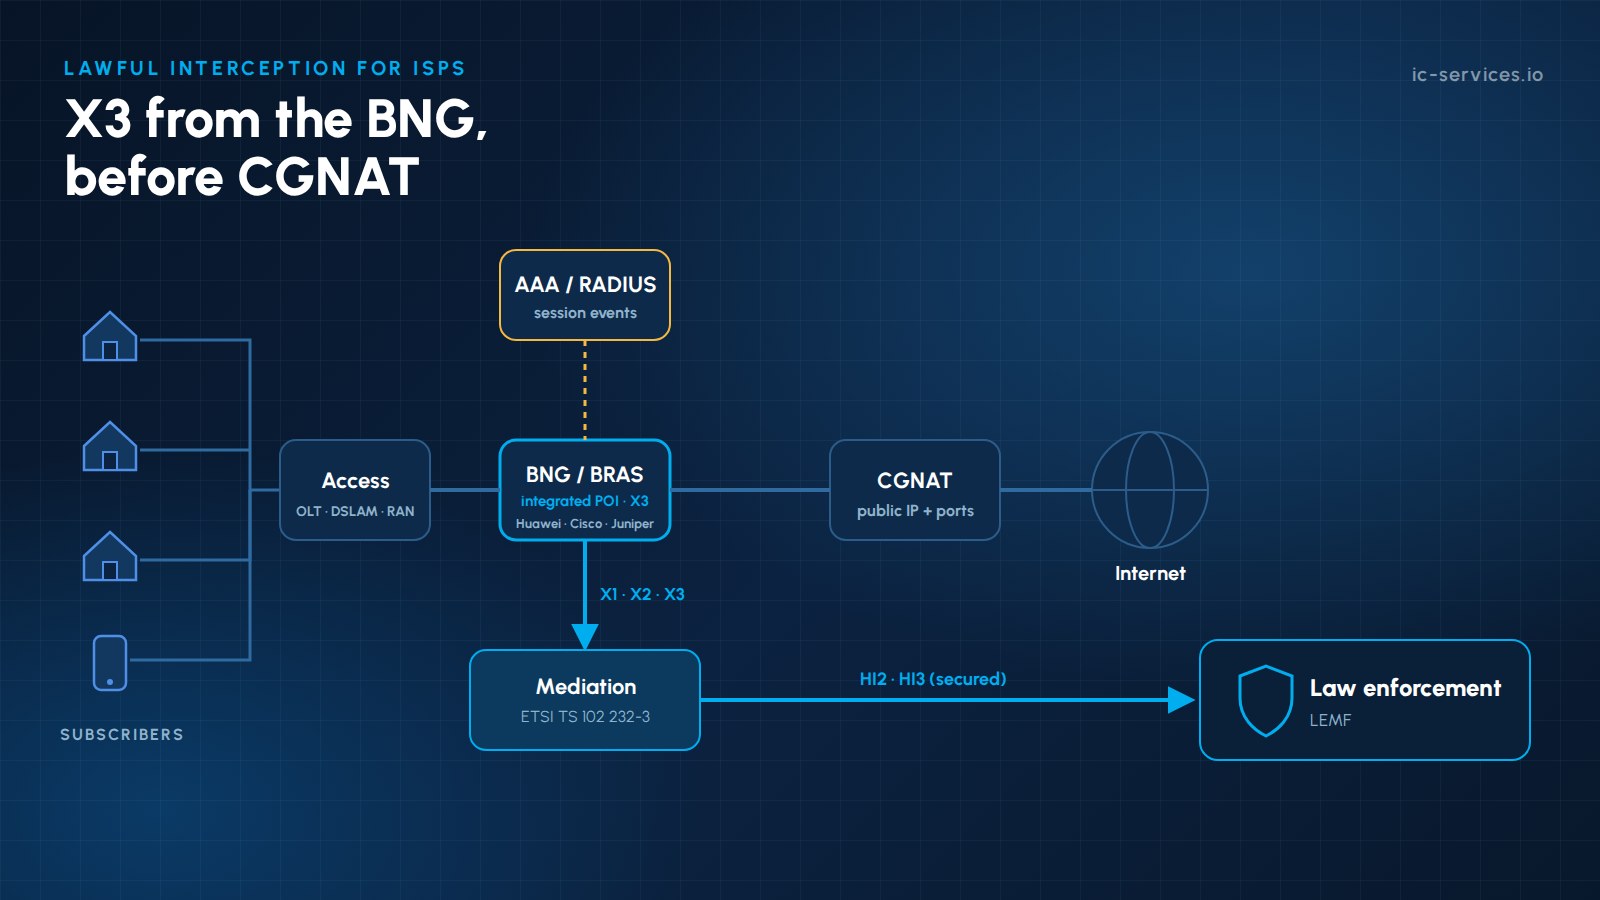
Interceptación legal por parte de los proveedores de servicios de Internet Es una obligación legal para todos los proveedores que ofrecen acceso público a Internet, ya sea a través de ADSL, cable, fibra óptica, conexión inalámbrica fija o datos móviles. Cuando un tribunal ordena la interceptación de la conexión de un abonado, el proveedor debe entregar a las fuerzas del orden una copia completa del tráfico IP de dicho abonado, junto con los metadatos correspondientes. Debe hacerlo sin demora, de forma segura y sin que el abonado se dé cuenta.
Para los proveedores de acceso a Internet, la interceptación legal parece más sencilla de lo que realmente es. Las direcciones IP dinámicas, el NAT de nivel de operador, la delegación de prefijos IPv6, los modelos de acceso mayorista y los enlaces de 10 o 100 gigabits dificultan la captura del tráfico adecuado, de forma completa y sin pérdidas. Esta guía explica lo que deben implementar los proveedores de servicios de Internet (ISP), centrándose en Alemania y en las normas del ETSI utilizadas en toda Europa.
Puntos clave
- Todos los proveedores de acceso público a Internet están incluidos en el ámbito de aplicación. En Alemania, la base jurídica es § 170 de la Ley de Telecomunicaciones (TKG), junto con el TKÜV y la Directiva Técnica TR TKÜV. Las redes muy pequeñas pueden quedar exentas de la obligación de disponer de instalaciones permanentes, pero deben cumplir igualmente las órdenes.
- El objetivo se identifica mediante identificadores de abonado o de línea (nombre de usuario, ID de línea, dirección MAC, IMSI/MSISDN), y no mediante una dirección IP fija. El sistema de interceptación debe seguir la dirección IP que tenga en ese momento el usuario objetivo.
- En punto de interceptación debe ubicarse en un punto en el que el tráfico del abonado siga siendo identificable, lo que suele significar antes del CGNAT, en el BNG o en la pasarela de paquetes, o junto a ellos.
- A continuación, se procede a la entrega ETSI TS 102 232-1 y -3 (acceso a Internet) o -7 (móvil), con ETSI TS 103 221 para las interfaces internas X1/X2/X3.
- Se utiliza la misma infraestructura para responder a solicitudes de datos sobre abonados y tráfico (artículo 174 de la TKG y las disposiciones sobre datos de tráfico), y se verá afectado por la medida prevista congelación rápida y Conservación de direcciones IP normas.
¿Quién debe garantizar la interceptación legal para los proveedores de servicios de Internet?
En Alemania, el artículo 170 de la Ley de Telecomunicaciones (TKG) obliga a toda persona que explote un sistema de telecomunicaciones utilizado para prestar servicios de telecomunicaciones disponibles al público a ejecutar las órdenes de interceptación y a mantener las medidas técnicas y organizativas necesarias, corriendo con los gastos correspondientes. Los proveedores que no exploten sus propias instalaciones deben recurrir a un operador capaz de ejecutar las órdenes en su nombre y deben notificarlo a la BNetzA. En lo que respecta al acceso a Internet, esto incluye:
- Proveedores de servicios de Internet de línea fija (ADSL, cable, FTTH), incluidos los revendedores con su propia cartera de clientes (normalmente a través de su socio mayorista)
- Operadores de redes móviles y MVNO completos que ofrecen datos móviles. Para conocer el reparto de responsabilidades, véase Operador móvil virtual (MVNO) frente a operador de red móvil (MNO): ¿quién es responsable de la LI?
- Proveedores de servicios inalámbricos fijos, por satélite y de Wi-Fi público, en los que el servicio está disponible para el público en general
El TKÜV exime a los sistemas con no más de 10 000 usuarios conectados de mantener instalaciones de interceptación permanentes. No obstante, estos proveedores siguen estando obligados a cumplir una orden cuando la reciben, normalmente mediante una solución temporal como, por ejemplo, una caja LI temporal. Los proveedores que superen el umbral deberán disponer de las instalaciones necesarias en el momento de iniciar sus actividades y presentar su documentación técnica a la Agencia Federal de Redes (BNetzA) y demostrar el cumplimiento en el Autorización de la BNetzA proceso.
La arquitectura de referencia: interceptación lícita para proveedores de servicios de Internet
| Componente | Función en una red de un proveedor de servicios de Internet | Estándar |
|---|---|---|
| ADMF / LIMS | Recibe pedidos, gestiona los objetivos y controla los puntos de interés | ETSI TS 103 221-1 (X1) |
| IRI-POI | Detecta sesiones del usuario: inicio de sesión, asignación de IP, cierre de sesión | Eventos AAA/RADIUS, DHCP y BNG |
| CC-POI | Copia los paquetes del destino | Integrado en el BNG/BRAS o en el router, suministrado a través de X3 (ETSI TS 103 221-2); TAP óptico únicamente como solución alternativa |
| Función de mediación / entrega | Elabora y entrega IRI y CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Entrega a la autoridad educativa local (LEA) | Entrega garantizada de HI2 y HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, cifrado nacional |
Para saber cómo encajan todas las piezas, consulta cómo funciona una función de mediación y nuestro Plataforma de mediación LI.
Paso 1: Identificar el objetivo de forma fiable
Una orden de acceso a Internet identifica a un abonado o a una línea, no a una dirección IP. Por lo tanto, el sistema de interceptación debe:
- Asigna el identificador solicitado (número de cliente, nombre de usuario, ID de línea, MSISDN/IMSI) al identificadores de red utilizado en el BNG o en la pasarela de paquetes.
- Ver eventos de sesión de los registros de contabilidad de RADIUS o Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP y BNG.
- Seguir los cambios de IP en tiempo real: reconexiones forzadas, cambios en las asignaciones de IPv4, delegación de prefijos IPv6 y sesiones de doble pila.
- Inicia la captura cuando el objetivo se conecte, incluso si la orden se activó mientras el objetivo estaba desconectado.
Cada uno de estos acontecimientos se convierte en un Registro del IRI (inicio, continuación, fin) impartido a través de HI2. Para más información, véase IRI contra CC.
Paso 2: Atraer el tráfico adecuado en el lugar adecuado
- Primero, Native X3: Los dispositivos BNG/BRAS y los routers de nivel de operador de Huawei, Cisco, Juniper y otros proveedores copian ellos mismos el tráfico del objetivo y lo transmiten a través de X3. Las sondas pasivas solo se utilizan como alternativa cuando esto no es posible.
- Antes de CGNAT: cuando varios abonados comparten una misma dirección IP pública, ya no es posible separar su tráfico de forma fiable. Captura por parte del abonado o envía la asignación NAT (dirección IP pública y bloque de puertos) junto con el CC.
- Todo el tráfico del objetivo: IPv4 e IPv6, TCP, UDP y otros protocolos, en ambas direcciones, sin filtrado, salvo que la orden limite explícitamente el alcance.
- Sin pérdidas a alta velocidad: Los abonados a FTTH pueden generar picos de tráfico de varios gigabits. Las transmisiones X3, los búferes de mediación y el sellado de tiempo deben dimensionarse en función de las velocidades máximas, no de los valores medios.
- Elimina tu propio cifrado: si el propio proveedor aplica cifrado o compresión en la red de acceso, la copia entregada debe estar sin cifrar. El cifrado de extremo a extremo por parte del usuario no se ve afectado.
- Sincronización horaria precisa (NTP o PTP) entre los puntos de interés (POI), AAA y la mediación, de modo que el IRI y el CC coincidan.
Paso 3: Entrega segura a la agencia
En cuanto a los servicios de acceso a Internet, la transferencia a la agencia se lleva a cabo de la siguiente manera: ETSI TS 102 232-3, además del marco genérico de ETSI TS 102 232-1. Los servicios de capa 2 utilizan -4, y el uso de datos por paquetes en dispositivos móviles -7 o sus equivalentes del 3GPP (TS 33.108 / TS 33.128). En Alemania, la norma TR TKÜV especifica las opciones nacionales, y la conexión con los organismos está protegida mediante pasarelas criptográficas homologadas. La transmisión debe ser resistente: almacenamiento en búfer durante las interrupciones del servicio, retransmisión y supervisión de cada enlace de traspaso.
Venta al por mayor, Bitstream y redes alojadas
Muchos proveedores de servicios de Internet no son propietarios de toda la cadena de acceso:
- Con Acceso al flujo de bits de capa 2, el distribuidor suele gestionar su propio BNG y puede interceptar las comunicaciones allí.
- Con Flujo de bits de capa 3 En el caso de los modelos de marca blanca, la asignación de direcciones IP y el enrutamiento se llevan a cabo en la red del socio mayorista. Las responsabilidades, los flujos de datos y el soporte para la interceptación deben acordarse en el contrato mayorista.
- Con núcleos alojados en la nube o externalizados, el punto de interceptación puede estar ubicado en un centro de datos que no esté bajo su control. Las sondas pasivas, por ejemplo, a través de puertos espejo virtuales, pueden ser una solución práctica. Véase LI con un núcleo externalizado o alojado.
Más allá de la interceptación: solicitudes de información
Esos mismos sistemas y procesos sirven de base para otras obligaciones legales:
- Solicitudes de datos de abonados (art. 174 de la TKG), incluida la identificación de un abonado que se encuentre detrás de una dirección IP dinámica en un momento dado.
- Solicitudes de datos de tráfico (art. 175 de la TKG-E), y, en el futuro, la conservación de los datos de tráfico en el marco de la medida prevista congelación rápida (Medida cautelar, artículo 176 del proyecto de Ley de Telecomunicaciones).
- Conservación de direcciones IP: El artículo 177 de la TKG, actualmente en fase de proyecto, obligará a los proveedores de acceso a conservar durante tres meses los datos de asignación de direcciones IP, incluidos los puertos detrás de CGNAT.
- Interfaces electrónicas: los proveedores con 100 000 socios contractuales o más deben ofrecer el procedimiento ETSI-ESB (además del E-Mail-ESB), mientras que los proveedores más pequeños pueden limitarse al E-Mail-ESB.
Errores habituales en la interceptación legal por parte de los proveedores de servicios de Internet
| Escollo | Consecuencia | Solución |
|---|---|---|
| Punto de captura detrás de CGNAT | Se ha capturado el tráfico de otros abonados o se ha perdido el tráfico objetivo | Mueve el POI antes del NAT o correlaciona los datos con los registros del NAT |
| No se incluye IPv6 | Interceptación incompleta | Realizar un seguimiento de los prefijos delegados y las sesiones de doble pila |
| No se realiza una contabilidad provisional | Los cambios de IP pasan desapercibidos | Activar las actualizaciones provisionales y las fuentes de eventos de BNG |
| Captura de peces de tamaño inferior al permitido | Pérdida de paquetes en horas punta | Tamaño para ráfagas, añadir marca de tiempo de hardware |
| Responsabilidades poco claras en el ámbito mayorista | Los pedidos no se pueden tramitar | Cláusulas contractuales sobre responsabilidad civil y fuentes de datos |
| Documentación incompleta | Retraso en la autorización de la BNetzA | Concepto técnico estructurado basado en la norma TR TKÜV |
Cómo ICS facilita la interceptación legal para los proveedores de servicios de Internet
ICS International Carrier Services tiene más de 20 años de experiencia en telecomunicaciones, interceptación legal y cumplimiento normativo y contiene Varias autorizaciones de la BNetzA. Ofrecemos apoyo a los proveedores de servicios de Internet desde la fase inicial de concepción hasta el funcionamiento ininterrumpido:
- Operaciones de LI gestionadas para la interceptación de IP, la interceptación de VoIP, las solicitudes de datos de abonados (art. 174 de la TKG) y las solicitudes de datos de tráfico, como modelo de servicio integral. Véase Operaciones LI gestionadas.
- Concepto técnico y autorización de la BNetzA: documentación basada en la norma TR TKÜV, planes de ensayo y asistencia durante la recepción.
- Mediación y traspaso: nuestro Plataforma de mediación LI y LIMS enviar flujos ETSI TS 102 232 a los organismos.
- Prueba LEMF para comprobar la entrega de tu HI2/HI3 antes y durante la aceptación por parte de la BNetzA. Consulta ICS LEMF.
- Integración con X3 con BNG/BRAS y routers centrales de Huawei, Cisco, Juniper y otros proveedores líderes, utilizando sondas pasivas o duplicación en la nube únicamente cuando no sea posible la integración directa.
- Soluciones provisionales para pequeños proveedores que no alcancen el umbral establecido por la TKÜV.
- Asesoramiento sobre el registro de datos CGNAT, IPv6, los contratos mayoristas y la próxima retención de direcciones IP.
Ponte en contacto con nuestro equipo para que evaluemos tu red de acceso, o para obtener más información sobre nuestros Soluciones de interceptación legal.
Preguntas frecuentes
¿La interceptación legal por parte de los proveedores de servicios de Internet (ISP) también es obligatoria para los pequeños proveedores?
Sí. En Alemania, los sistemas con un máximo de 10 000 usuarios conectados no están obligados a disponer de instalaciones de interceptación permanentes, pero deben cumplir las órdenes de interceptación cuando las reciban, por ejemplo, mediante una solución temporal.
¿Qué norma del ETSI se aplica a la interceptación del acceso a Internet?
La norma ETSI TS 102 232-3 define el traspaso para los servicios de acceso a Internet, basándose en la norma genérica ETSI TS 102 232-1. Los datos móviles por paquetes utilizan la norma ETSI TS 102 232-7 o 3GPP TS 33.108 / TS 33.128. Las interfaces internas se ajustan a la norma ETSI TS 103 221 (X1/X2/X3).
¿En qué punto debe un proveedor de servicios de Internet (ISP) interceptar el tráfico cuando se utiliza CGNAT?
Lo ideal sería que se realizara antes de la función NAT, donde cada abonado aún dispone de una dirección privada única o una sesión. Si esto no es posible, el proveedor debe correlacionar la captura con los registros de CGNAT (IP pública, bloque de puertos y hora).
¿Cómo se identifica un objetivo si cambia la dirección IP?
El sistema de interceptación realiza un seguimiento de los eventos de sesión procedentes de la contabilidad RADIUS o Diameter, del DHCP y de los registros del BNG. Asigna el identificador de abonado ordenado a la dirección IP o al prefijo asignado en ese momento y actualiza automáticamente los filtros de captura.
¿Puede un proveedor de servicios de Internet externalizar la interceptación legal?
Sí. La obligación legal recae en el proveedor, pero la gestión puede delegarse en un proveedor de servicios especializado que actúe en su nombre, siempre que se cumplan los requisitos de seguridad, confidencialidad y de la BNetzA.
Artículos relacionados
- Cómo gestionar LI cuando la red central está externalizada o alojada en un servidor externo
- Cómo evaluar una plataforma de mediación en el sector de los seguros de vida: 7 preguntas que hay que plantear al proveedor
- Interfaces X1/X2/X3 en 5G: la arquitectura LI del 3GPP explicada
- Cumplimiento de LI como servicio: ¿Qué acuerdos de nivel de servicio debe exigir realmente?

