
DPI PARA INTERCEPÇÃO LEGAL
Inspeção Profunda de Pacotes para Interceção Legal
O tráfego encriptado continua a revelar informações. A ICS aplica a DPI onde esta é mais útil: nas instalações de monitorização da agência e no ponto de interceção da operadora.
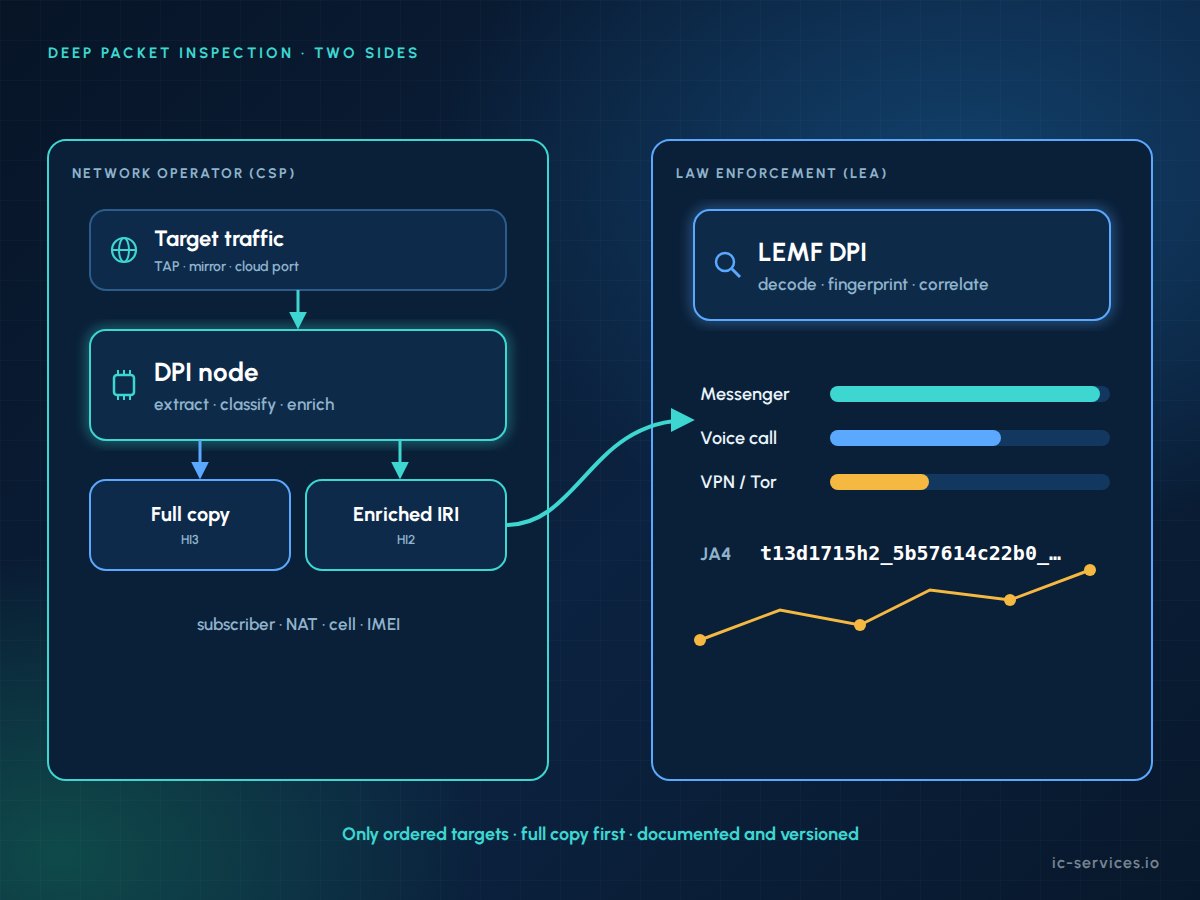
A inspeção profunda de pacotes (DPI) consiste na análise do tráfego de rede para além do endereçamento básico, incluindo cabeçalhos de protocolo, procedimentos de estabelecimento de ligação, cargas úteis e padrões de tráfego. Na interceção legal por meio da DPI, esta é aplicada apenas ao tráfego de um alvo designado. É executada nas instalações de monitorização da agência ou no ponto de interceção da operadora.
Factos essenciais
- Dois locais: DPI do lado da agência no LEMF e DPI do lado do fornecedor no ponto de interceção.
- Não há descodificação da encriptação de ponta a ponta: O DPI classifica o que não consegue ler.
- Apenas para o destino: A interceção legal do DPI processa apenas o tráfego do alvo indicado na ordem, e nada mais.
- Primeiro, a cópia completa: Os resultados do lado do fornecedor são apresentados para além da cópia completa e inalterada.
- Documentado: As versões do motor, da assinatura e do classificador são registadas para cada resultado.
Por que razão a encriptação alterou a inspeção profunda de pacotes?
Há uma década, era frequentemente possível reconstruir o tráfego IP intercetado para obter páginas web, e-mails e conversas de chat. Hoje em dia, o TLS 1.3, o QUIC, as aplicações de mensagens com encriptação de ponta a ponta, as VPN e o DNS encriptado ocultam a maior parte do conteúdo. Consulte o nosso artigo sobre DNS encriptado e interceção legal.
A descodificação de conteúdos, por si só, já não produz resultados. A inspeção profunda de pacotes preenche essa lacuna. Identifica a aplicação, identifica o cliente, reconhece tipos de atividade, tais como mensagens ou chamadas, e estabelece correlações entre o tráfego e o contexto da rede.
Os dois aspetos da interceção legal de DPI
O ICS suporta DPI em ambos os lados da interface de transferência.
01
DPI para as forças da ordem
As agências descodificam o tráfego legível e classificam o tráfego encriptado através da identificação de impressões digitais TLS, do reconhecimento de padrões e da correlação de endereços IP. Saiba mais
02
DPI para operadores de rede
Os operadores extraem e enriquecem os metadados relativos ao destino solicitado e entregam-nos juntamente com a cópia completa. Saiba mais
03
Integrado no ICS LEMF
DPI, cronogramas, mapas e gráficos fazem parte da plataforma de trabalho do analista ICS LEMF. Saiba mais
04
Resolvido através de mediação
Os resultados do lado do prestador chegam às agências através da cadeia de mediação e transferência ICS. Saiba mais
Inspeção profunda de pacotes do lado das autoridades policiais (LEA) vs. do lado dos prestadores de serviços de comunicações (CSP)
| Aspecto | DPI do lado da LEA | DPI do lado do CSP |
|---|---|---|
| Onde circula | No LEMF da agência | No ponto de interceção do operador |
| Entrada | Foram entregues os dados HI2 e HI3 | Tráfego em tempo real do alvo selecionado |
| Resultado | Produtos, classificações, cronologias e gráficos explicados | Metadados extraídos e IRI enriquecido, além da cópia completa |
| Contexto disponível | Entreguei o IRI, os dados dos casos e outros alvos | Assinante, mapeamento NAT, célula, identificadores de dispositivos |
| Base jurídica e limites | Ordem de interceção, direito processual penal, Diretiva (UE) 2016/680 | Ordem de interceção, regras nacionais em matéria de interceção de comunicações (na Alemanha, § 170 da TKG, TKÜV), Regulamento (UE) n.º 2015/2120 |
| Utilizadores típicos | Analistas e investigadores | Operadoras de rede móvel (MNOs), operadoras virtuais de rede móvel (MVNOs), fornecedores de serviços de Internet (ISPs) e as suas equipas de LI |
Quais são os limites legais?
A recolha de dados (DPI) no âmbito da interceção legal só é lícita dentro de limites bem definidos. Estes aplicam-se a ambas as partes:
- O processamento mantém-se dentro do âmbito da ordem e abrange apenas o alvo selecionado.
- Os operadores entregam o cópia completa e inalterada Em primeiro lugar, o enriquecimento é um complemento.
- O processamento LI é estritamente separados da gestão comercial do DPI e do tráfego no âmbito de Regulamento (UE) n.º 2015/2120.
- As agências tratam os dados ao abrigo da legislação nacional em matéria de processo penal e Diretiva (UE) 2016/680.
- Na Alemanha, as entregas do lado do prestador de serviços têm de fazer parte do conceito aprovado pela BNetzA ao abrigo do TKÜV e do TR TKÜV.
- As classificações são indicadores com taxas de erro conhecidas, não como prova.
Porquê o ICS
01
Os dois lados da passagem de testemunho
Realizamos a interceção para os prestadores de serviços e desenvolvemos o LEMF ICS para as agências, pelo que sabemos o que a DPI pode oferecer em cada um dos lados.
02
Experiência na área regulatória
Mais de 20 anos de experiência na área da interceção legal e várias aprovações da BNetzA para soluções de interceção.
03
Experiência prática em propriedade intelectual
A nossa equipa trabalha com registos de VoLTE, IMS e IP e desenvolve descodificadores e classificadores personalizados.
Perguntas mais frequentes
O que é a inspeção profunda de pacotes na interceção legal?
A inspeção profunda de pacotes no âmbito da interceção legal consiste na análise do tráfego intercetado de um alvo designado, para além dos endereços e portas. Decodifica protocolos legíveis e classifica o tráfego encriptado por aplicação, impressão digital e tipo de atividade. É executada nas instalações de monitorização da agência ou no ponto de interceção do operador, sempre dentro do âmbito da ordem de interceção.
O DPI consegue descodificar o tráfego encriptado das aplicações de mensagens?
Não. O DPI não quebra a encriptação de ponta a ponta. Pode revelar que foi utilizada uma aplicação de mensagens, quando, durante quanto tempo e com que volume de dados, e, muitas vezes, se a atividade consistiu numa mensagem ou numa chamada. As operadoras apenas removem a encriptação que elas próprias aplicaram na sua própria rede.
O DPI do lado do fornecedor substitui a cópia completa?
Não. Na Alemanha e em muitas outras jurisdições, o operador deve fornecer uma cópia completa e inalterada da comunicação do alvo, a menos que a ordem limite explicitamente o âmbito. Os resultados da DPI são fornecidos apenas a título complementar. As agências podem, portanto, verificar os dados enriquecidos em relação ao tráfego original a qualquer momento.
O DPI para interceção legal é compatível com as regras da neutralidade da rede?
Sim, desde que esteja configurado corretamente. O Regulamento (UE) n.º 2015/2120 restringe a DPI para fins de gestão do tráfego, mas permite as medidas necessárias para dar cumprimento à legislação da União ou à legislação nacional. O tratamento de LI deve, por conseguinte, ser realizado separadamente da DPI comercial e nunca deve alimentar sistemas comerciais.
Qual das equipas deve executar o DPI?
Muitas vezes, ambos. O DPI do lado da agência proporciona aos analistas uma classificação e correlação flexíveis ao longo de todo o processo. O DPI do lado do fornecedor acrescenta o contexto da rede que apenas o operador possui, como dados relativos ao assinante, ao NAT e às células. A divisão adequada depende das regras nacionais, do conceito de aceitação do operador e dos requisitos das agências.
Planeie a sua estratégia de DPI com o ICS
Quer analise as interceções ou as transmita, ajudamo-lo a conceber um DPI que seja útil, legal e devidamente documentado.