

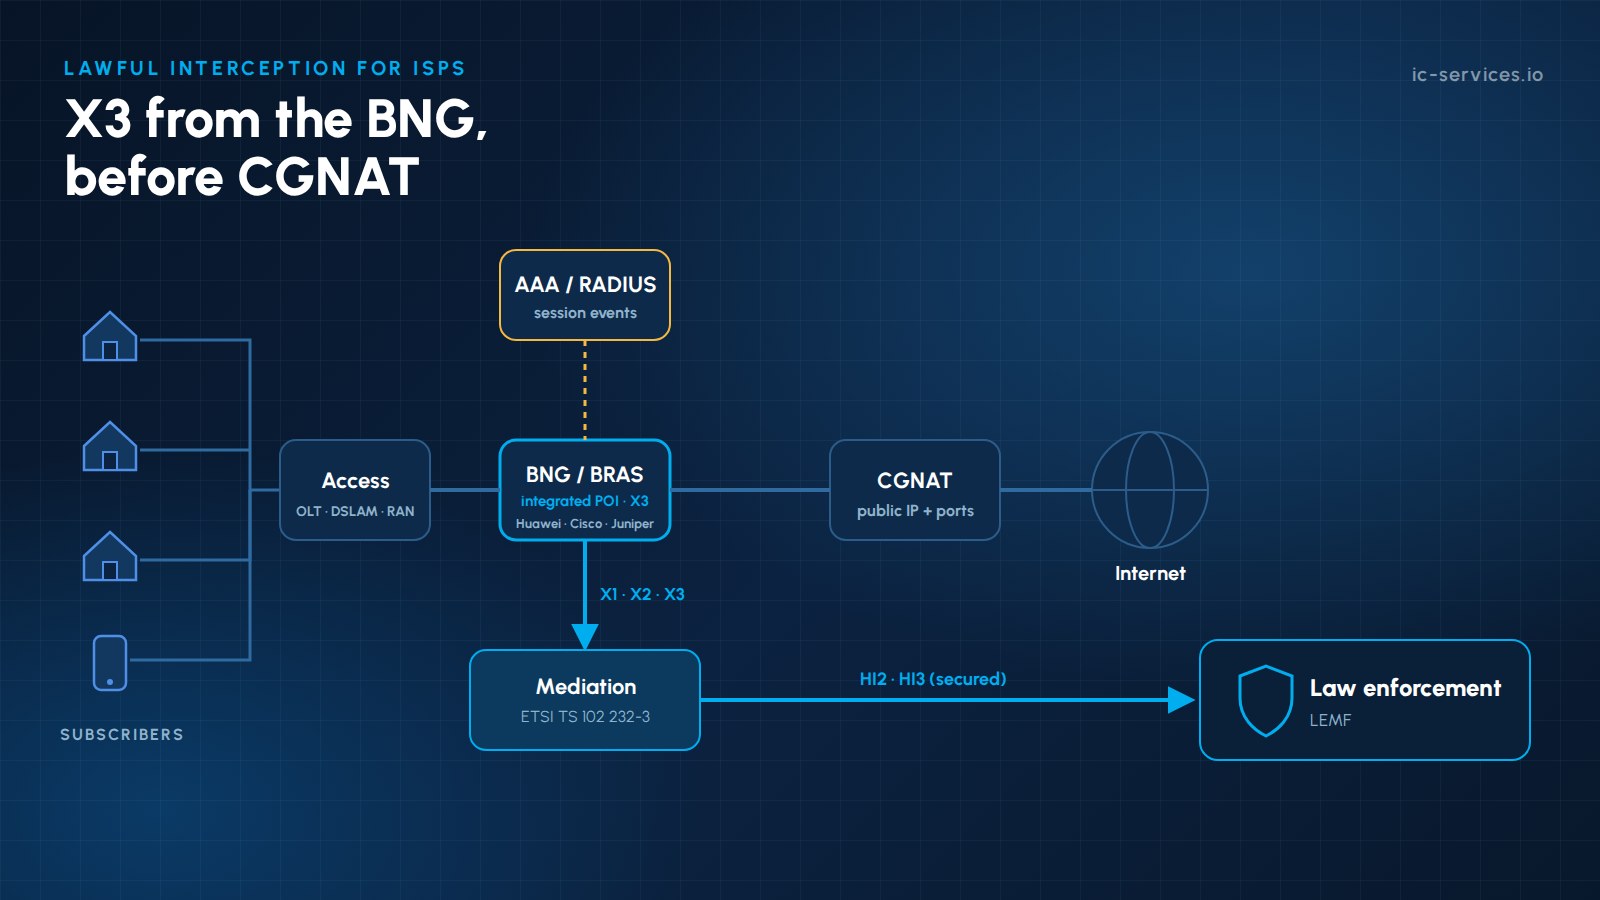
Gesetzeskonforme Überwachung durch Internetdienstanbieter ist eine gesetzliche Verpflichtung für jeden Anbieter, der öffentlichen Internetzugang anbietet, sei es über DSL, Kabel, Glasfaser, Festnetz-WLAN oder mobile Datenverbindungen. Wenn ein Gericht die Überwachung der Verbindung eines Teilnehmers anordnet, muss der Anbieter eine vollständige Kopie des IP-Datenverkehrs dieses Teilnehmers zusammen mit den zugehörigen Metadaten an die Strafverfolgungsbehörde übermitteln. Dies muss unverzüglich, sicher und ohne dass der Teilnehmer davon Kenntnis erlangt, geschehen.
Für IP-Zugangsanbieter klingt die rechtmäßige Überwachung einfacher, als sie ist. Dynamische IP-Adressen, Carrier-Grade-NAT, IPv6-Präfix-Delegierung, Wholesale-Zugangsmodelle und 10- oder 100-Gigabit-Verbindungen erschweren es, den richtigen Datenverkehr vollständig und verlustfrei zu erfassen. Dieser Leitfaden erläutert, was Internetdienstanbieter umsetzen müssen, wobei der Schwerpunkt auf Deutschland und den europaweit geltenden ETSI-Standards liegt.
Das Wichtigste auf einen Blick
- Jeder Anbieter öffentlicher Internetzugänge fällt in den Geltungsbereich. In Deutschland lautet die Rechtsgrundlage § 170 TKG, zusammen mit dem TKÜV und die technische Richtlinie TR TKÜV. Sehr kleine Netzbetreiber können von der Verpflichtung zur Unterhaltung ständiger Einrichtungen befreit werden, müssen jedoch weiterhin Anordnungen umsetzen.
- Das Ziel wird identifiziert durch Teilnehmer- oder Anschlusskennungen (Benutzername, Leitungs-ID, MAC-Adresse, IMSI/MSISDN), nicht anhand einer festen IP-Adresse. Das Abhörsystem muss der IP-Adresse folgen, die das Ziel gerade besitzt.
- Die Abfangpunkt muss dort angesiedelt sein, wo der Datenverkehr des Teilnehmers noch identifizierbar ist, was in der Regel vor dem CGNAT, auf dem BNG oder dem Paket-Gateway oder direkt daneben bedeutet.
- Anschließend erfolgt die Übergabe ETSI TS 102 232-1 und -3 (Internetzugang) oder -7 (Mobil), mit ETSI TS 103 221 für die internen X1/X2/X3-Schnittstellen.
- Zur Beantwortung wird dieselbe Infrastruktur genutzt Anfragen zu Teilnehmer- und Verkehrsdaten (§ 174 TKG und die Bestimmungen zu Verkehrsdaten), und es wird von der geplanten Schnellgefrieren und Speicherung von IP-Adressen Regeln.
Wer muss für Internetdienstanbieter die rechtmäßige Überwachung gewährleisten?
In Deutschland verpflichtet § 170 TKG jeden, der ein Telekommunikationsnetz betreibt, das zur Erbringung öffentlich zugänglicher Telekommunikationsdienste genutzt wird, Abhöranordnungen umzusetzen und die erforderlichen technischen und organisatorischen Maßnahmen auf eigene Kosten zu treffen. Anbieter, die keine eigenen Einrichtungen betreiben, müssen einen Betreiber beauftragen, der die Anordnungen in ihrem Namen umsetzen kann, und dies der BNetzA melden. Für den Internetzugang umfasst dies:
- Festnetz-Internetdienstanbieter (DSL, Kabel, FTTH), einschließlich Wiederverkäufer mit eigenem Kundenstamm (in der Regel über ihren Großhandelspartner)
- Mobilfunknetzbetreiber und reine MVNOs, die mobile Daten anbieten. Zur Aufteilung der Zuständigkeiten siehe MVNO vs. MNO: Wer ist für die LI verantwortlich?
- Anbieter von Festnetz-Funkdiensten, Satellitendiensten und öffentlichem WLAN, sofern der Dienst öffentlich zugänglich ist
Der TKÜV befreit Systeme mit höchstens 10.000 verbundene Nutzer vom Betrieb permanenter Abhöranlagen. Diese Anbieter müssen jedoch eine Anordnung weiterhin umsetzen, sobald sie eingeht, in der Regel durch eine vorübergehende Lösung wie beispielsweise eine vorübergehende LI-Box. Anbieter, die den Schwellenwert überschreiten, müssen bei Aufnahme ihres Betriebs über die erforderlichen Einrichtungen verfügen und ihre technischen Unterlagen bei der Bundesnetzagentur (BNetzA) und die Einhaltung der Vorschriften im Genehmigung durch die BNetzA Prozess.
Die Referenzarchitektur: Gesetzliche Überwachung für Internetdienstanbieter
| Komponente | Rolle in einem ISP-Netzwerk | Standard |
|---|---|---|
| ADMF / LIMS | Nimmt Bestellungen entgegen, verwaltet Zielvorgaben, steuert die POIs | ETSI TS 103 221-1 (X1) |
| IRI-POI | Erkennt Zielsitzungen: Anmeldung, IP-Zuweisung, Abmeldung | AAA/RADIUS-, DHCP- und BNG-Ereignisse |
| CC-POI | Kopiert die Pakete des Ziels | In den BNG/BRAS oder Router integriert, Bereitstellung über X3 (ETSI TS 103 221-2); optischer TAP nur als Ausweichlösung |
| Vermittlungs-/Lieferfunktion | Erstellt und liefert IRI und CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Übergabe an die LEA | Erfolgreiche Auslieferung von HI2 und HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, nationale Kryptografie |
Um zu erfahren, wie die einzelnen Teile zusammenpassen, lesen Sie bitte Wie eine Mediationsfunktion funktioniert und unser LI Mediation Platform.
Schritt 1: Das Ziel zuverlässig identifizieren
In einer Anordnung zum Internetzugang wird ein Teilnehmer oder ein Anschluss genannt, nicht eine IP-Adresse. Das Abhörsystem muss daher:
- Ordnen Sie die bestellte Kennung (Kundennummer, Benutzername, Anschluss-ID, MSISDN/IMSI) der Netzwerkkennungen wird am BNG oder am Paket-Gateway verwendet.
- Ansehen Sitzungsereignisse aus RADIUS- oder Diameter-Abrechnungsprotokollen (Acct-Start, Interim-Update, Acct-Stop), DHCP- und BNG-Protokollen.
- IP-Änderungen verfolgen in Echtzeit: erzwungene Wiederverbindungen, Änderungen der IPv4-Lease-Zeiten, IPv6-Präfix-Delegierung und Dual-Stack-Sitzungen.
- Die Aufzeichnung starten, sobald das Ziel eine Verbindung herstellt, auch wenn der Auftrag aktiviert wurde, während das Ziel offline war.
Jedes dieser Ereignisse wird zu einem IRI-Datensatz (Beginn, Fortsetzung, Ende) bereitgestellt über HI2. Hintergrundinformationen finden Sie unter IRI vs. CC.
Schritt 2: Die richtigen Besucher am richtigen Ort ansprechen
- Zuerst Native X3: BNG-/BRAS-Geräte und Router in Carrier-Qualität von Huawei, Cisco, Juniper und anderen Anbietern kopieren den Datenverkehr des Ziels selbst und leiten ihn über X3 weiter. Passive Sonden dienen nur als Ausweichlösung, wenn dies nicht möglich ist.
- Vor CGNAT: Sobald sich viele Teilnehmer eine öffentliche IP-Adresse teilen, lässt sich ihr Datenverkehr nicht mehr zuverlässig voneinander unterscheiden. Führen Sie die Erfassung auf der Teilnehmerseite durch oder übermitteln Sie die NAT-Zuordnung (öffentliche IP-Adresse und Portblock) zusammen mit dem CC.
- Der gesamte Datenverkehr des Ziels: IPv4 und IPv6, TCP, UDP und andere Protokolle, in beide Richtungen, ohne Filterung, sofern der Auftrag den Umfang nicht ausdrücklich einschränkt.
- Kein Verlust bei hoher Geschwindigkeit: FTTH-Teilnehmer können Multi-Gigabit-Spitzenwerte erzeugen. X3-Streams, Vermittlungspuffer und Zeitstempelung müssen auf Spitzenraten und nicht auf Durchschnittswerte ausgelegt sein.
- Entfernen Sie Ihre eigene Verschlüsselung: Wenn der Anbieter selbst im Zugangsnetz eine Verschlüsselung oder Komprimierung vornimmt, muss die übermittelte Kopie unverschlüsselt sein. Die End-to-End-Verschlüsselung durch den Nutzer bleibt davon unberührt.
- Präzise Zeitsynchronisation (NTP oder PTP) über POIs, AAA und Mediation hinweg, sodass IRI und CC übereinstimmen.
Schritt 3: Sichere Übermittlung an die Behörde
Bei Internet-Zugangsdiensten erfolgt die Übergabe an die Agentur wie folgt: ETSI TS 102 232-3, zusätzlich zu dem generischen Framework in ETSI TS 102 232-1. Layer-2-Dienste nutzen -4, und die mobile Paketdatenübertragung nutzt -7 oder die entsprechenden 3GPP-Standards (TS 33.108 / TS 33.128). In Deutschland legt die TR TKÜV die nationalen Optionen fest, und die Verbindung zu den Behörden wird durch zugelassene kryptografische Gateways geschützt. Die Übertragung muss ausfallsicher sein: Pufferung bei Ausfällen, erneute Übertragung und Überwachung jeder Handover-Verbindung.
Großhandel, Bitstream und gehostete Netzwerke
Viele Internetdienstanbieter besitzen nicht die gesamte Zugangskette:
- Mit Layer-2-Bitstream-Zugriff, betreibt der Wiederverkäufer in der Regel ein eigenes BNG und kann dort Daten abfangen.
- Mit Layer-3-Bitstream Bei White-Label-Modellen erfolgen die IP-Zuweisung und das Routing im Netzwerk des Wholesale-Partners. Verantwortlichkeiten, Datenfeeds und die Unterstützung bei der Überwachung müssen im Wholesale-Vertrag vereinbart werden.
- Mit in der Cloud gehostete oder ausgelagerte Rechenkerne, kann sich der Erfassungspunkt in einem Rechenzentrum befinden, das nicht Ihrer Kontrolle unterliegt. Passive Überwachungsmaßnahmen, beispielsweise über virtuelle Mirror-Ports, können eine praktische Lösung darstellen. Siehe LI mit ausgelagertem oder gehostetem Kern.
Über das Abhören hinaus: Auskunftsersuchen
Dieselben Systeme und Prozesse dienen auch der Erfüllung anderer gesetzlicher Verpflichtungen:
- Anfragen zu Teilnehmerdaten (§ 174 TKG), einschließlich der Identifizierung eines Teilnehmers, der zu einem bestimmten Zeitpunkt hinter einer dynamischen IP-Adresse steht.
- Anfragen nach Verkehrsdaten (§ 175 TKG-E), und künftig die Vorratsspeicherung von Verkehrsdaten im Rahmen der geplanten Schnellgefrieren (Sicherungsanordnung, § 176 TKG-E).
- Speicherung von IP-Adressen: Der geplante § 177 TKG wird Zugangsanbieter dazu verpflichten, die Zuordnung von IP-Adressen – einschließlich der Ports hinter CGNAT – drei Monate lang zu speichern.
- Elektronische Schnittstellen: Anbieter mit 100.000 oder mehr Vertragspartnern müssen das ETSI-ESB-Verfahren (zusätzlich zum E-Mail-ESB) bereitstellen, während kleinere Anbieter sich auf das E-Mail-ESB beschränken können.
Häufige Fallstricke bei der rechtmäßigen Überwachung durch Internetdienstanbieter
| Fallstrick | Folge | Abhilfe |
|---|---|---|
| Eroberungspunkt hinter CGNAT | Der Datenverkehr anderer Teilnehmer wurde erfasst oder der Ziel-Datenverkehr wurde nicht erfasst | Verschieben Sie den POI vor NAT oder stellen Sie einen Zusammenhang mit den NAT-Protokollen her |
| IPv6 wird nicht unterstützt | Unvollständiger Schnittpunkt | Delegierte Präfixe und Dual-Stack-Sitzungen nachverfolgen |
| Keine Zwischenbilanz | IP-Änderungen bleiben unbemerkt | Zwischenaktualisierungen und BNG-Ereignis-Feeds aktivieren |
| Zu kleine Erfassung | Paketverluste bei Spitzenauslastung | Größe für Bursts festlegen, Hardware-Zeitstempel hinzufügen |
| Unklare Zuständigkeiten im Großhandel | Aufträge können nicht ausgeführt werden | Vertragliche Haftungsausschlussklauseln und Datenfeeds |
| Unvollständige Dokumentation | Verzögerte Genehmigung durch die BNetzA | Strukturiertes technisches Konzept auf der Grundlage der TR TKÜV |
Wie ICS die rechtmäßige Überwachung durch Internetdienstanbieter unterstützt
ICS International Carrier Services hat mehr als 20 Jahre Erfahrung in den Bereichen Telekommunikation, rechtmäßige Überwachung und Compliance und enthält mehrere Genehmigungen der BNetzA. Wir unterstützen Internetdienstanbieter vom ersten Konzept bis zum 24/7-Betrieb:
- Verwaltung des LI-Betriebs für IP-Überwachung, VoIP-Überwachung, Auskunftsersuchen zu Teilnehmerdaten (§ 174 TKG) und Auskunftsersuchen zu Verkehrsdaten als Full-Service-Modell. Siehe Managed LI Operations.
- Technisches Konzept und Genehmigung durch die BNetzA: Dokumentation auf der Grundlage der TR TKÜV, Prüfpläne und Unterstützung bei der Abnahme.
- Vermittlung und Übergabe: unser LI Mediation Platform und LIMS die ETSI TS 102 232-Datenströme an die Behörden übermitteln.
- LEMF-Test um Ihre HI2/HI3-Lieferung vor und während der Abnahme durch die BNetzA zu überprüfen. Siehe ICS LEMF.
- X3-Integration mit BNG/BRAS und Kernroutern von Huawei, Cisco, Juniper und anderen führenden Anbietern, wobei passive Sonden oder Cloud-Mirroring nur dort zum Einsatz kommen, wo eine direkte Integration nicht möglich ist.
- Vorläufige Lösungen für kleine Anbieter unterhalb der TKÜV-Grenze.
- Beratung zum Thema CGNAT-Protokollierung, IPv6, Großhandelsverträge und die bevorstehende Vorratsspeicherung von IP-Adressen.
Kontaktieren Sie unser Team für eine Bewertung Ihres Zugangsnetzes oder erfahren Sie mehr über unsere Lösungen zur rechtmäßigen Überwachung.
Häufig gestellte Fragen
Gilt die gesetzliche Überwachungspflicht für Internetdienstanbieter auch für kleine Anbieter?
Ja. In Deutschland müssen Systeme mit höchstens 10.000 angeschlossenen Nutzern keine permanenten Abhörvorrichtungen unterhalten, müssen jedoch Abhöranordnungen umsetzen, sobald sie diese erhalten, beispielsweise durch eine vorübergehende Lösung.
Welcher ETSI-Standard gilt für die Überwachung des Internetzugangs?
ETSI TS 102 232-3 definiert den Handover für Internetzugangsdienste auf der Grundlage der generischen Norm ETSI TS 102 232-1. Für mobile Paketdaten gelten ETSI TS 102 232-7 oder 3GPP TS 33.108 / TS 33.128. Interne Schnittstellen entsprechen ETSI TS 103 221 (X1/X2/X3).
Wo sollte ein Internetdienstanbieter den Datenverkehr abfangen, wenn CGNAT verwendet wird?
Idealerweise vor der NAT-Funktion, wo jeder Teilnehmer noch über eine eindeutige private Adresse oder Sitzung verfügt. Ist dies nicht möglich, muss der Anbieter die Erfassung mit den CGNAT-Protokollen (öffentliche IP-Adresse, Portbereich und Zeit) abgleichen.
Wie wird ein Ziel identifiziert, wenn sich die IP-Adresse ändert?
Das Überwachungssystem verfolgt Sitzungsereignisse aus der RADIUS- oder Diameter-Abrechnung, aus DHCP- und BNG-Protokollen. Es ordnet die sequenzielle Teilnehmerkennung der aktuell zugewiesenen IP-Adresse oder dem IP-Präfix zu und aktualisiert die Erfassungsfilter automatisch.
Kann ein Internetdienstanbieter die rechtmäßige Überwachung auslagern?
Ja. Die gesetzliche Verpflichtung obliegt weiterhin dem Anbieter, der Betrieb kann jedoch an einen spezialisierten Dienstleister delegiert werden, der in seinem Namen handelt, sofern die Anforderungen an Sicherheit, Vertraulichkeit und die Vorgaben der BNetzA erfüllt sind.
Verwandte Artikel
- So gehen Sie mit LI um, wenn Ihr Kernnetzwerk ausgelagert oder gehostet wird
- So bewerten Sie eine LI-Mediationsplattform: 7 Fragen, die Sie einem Anbieter stellen sollten
- X1/X2/X3-Schnittstellen in 5G: Die 3GPP LI-Architektur wird erklärt
- LI-Einhaltung als Dienstleistung: Welche SLAs sollten Sie tatsächlich einfordern?

