

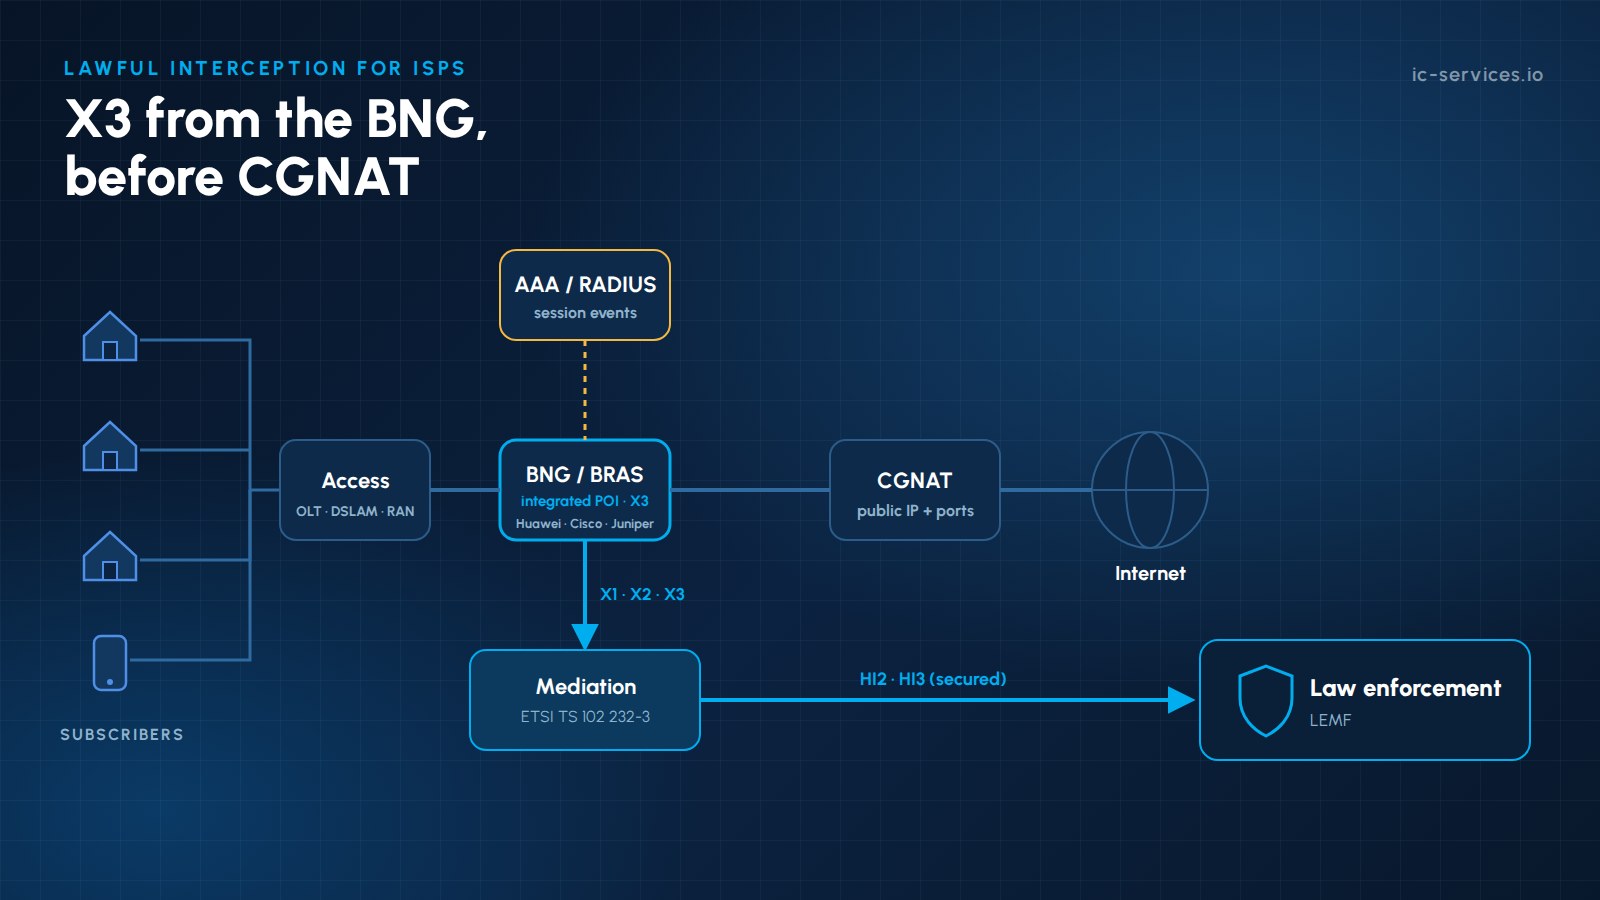
Interception légale par les FAI Il s’agit d’une obligation légale pour tout fournisseur proposant un accès public à Internet, que ce soit par ADSL, câble, fibre optique, réseau sans fil fixe ou données mobiles. Lorsqu'un tribunal ordonne l'interception de la connexion d'un abonné, le fournisseur d'accès doit transmettre aux forces de l'ordre une copie complète du trafic IP de cet abonné, ainsi que les métadonnées associées. Il doit le faire sans délai, en toute sécurité et à l'insu de l'abonné.
Pour les fournisseurs d’accès IP, l’interception légale semble plus simple qu’elle ne l’est en réalité. Les adresses IP dynamiques, le NAT de niveau opérateur, la délégation de préfixes IPv6, les modèles d'accès en gros et les liaisons de 10 ou 100 gigabits compliquent tous la capture du trafic concerné, de manière exhaustive et sans perte. Ce guide explique ce que les FAI doivent mettre en œuvre, en mettant l'accent sur l'Allemagne et les normes ETSI utilisées dans toute l'Europe.
Points clés à retenir
- Tous les fournisseurs d'accès public à Internet sont concernés. En Allemagne, la base juridique est la suivante : § 170 de la loi sur les télécommunications (TKG), ainsi que le TKÜV et la directive technique TR TKÜV. Les très petits réseaux peuvent être dispensés de disposer d'installations permanentes, mais doivent néanmoins se conformer aux décisions.
- La cible est identifiée par identifiants d'abonné ou de ligne (nom d'utilisateur, identifiant de ligne, adresse MAC, IMSI/MSISDN), et non par une adresse IP fixe. Le système d'interception doit suivre l'adresse IP dont dispose actuellement la cible.
- Le point d'interception doit être situé à un endroit où le trafic de l'abonné est encore identifiable, ce qui signifie généralement avant le CGNAT, sur le BNG ou la passerelle de paquets, ou à proximité de ceux-ci.
- La passation de pouvoir a lieu ensuite ETSI TS 102 232-1 et -3 (accès à Internet) ou -7 (mobile), avec ETSI TS 103 221 pour les interfaces internes X1/X2/X3.
- C'est cette même infrastructure qui est utilisée pour répondre à demandes relatives aux données sur les abonnés et au trafic (§ 174 de la loi sur les télécommunications (TKG) et les dispositions relatives aux données de trafic), et elle sera affectée par le projet de congélation rapide et Conservation des adresses IP règles.
Qui doit mettre en place des mesures d'interception légale pour les FAI ?
En Allemagne, l'article 170 de la loi sur les télécommunications (TKG) oblige toute personne exploitant un système de télécommunications utilisé pour fournir des services de télécommunications accessibles au public à exécuter les ordonnances d'interception et à mettre en place, à ses propres frais, les mesures techniques et organisationnelles nécessaires. Les fournisseurs qui n’exploitent pas leurs propres installations doivent faire appel à un opérateur capable d’exécuter ces mandats en leur nom et doivent en informer la BNetzA. En ce qui concerne l’accès à Internet, cela inclut :
- Fournisseurs d'accès Internet fixe (ADSL, câble, FTTH), y compris les revendeurs disposant de leur propre relation client (généralement par l'intermédiaire de leur partenaire de gros)
- Opérateurs de réseaux mobiles et MVNO à part entière proposant des services de données mobiles. Pour la répartition des responsabilités, voir MVNO ou MNO : qui est responsable de la LI ?
- Fournisseurs de services sans fil fixes, par satellite et Wi-Fi public, lorsque le service est accessible au grand public
Le TKÜV exempte les systèmes dotés de pas plus de 10 000 utilisateurs connectés de disposer d'installations d'interception permanentes. Toutefois, ces fournisseurs sont toujours tenus d'exécuter une ordonnance lorsqu'elle leur est transmise, généralement au moyen d'une solution temporaire telle qu'un boîte LI temporaire. Les prestataires dont le chiffre d'affaires dépasse le seuil fixé doivent disposer des installations nécessaires dès le début de leur activité et transmettre leur documentation technique à l' Agence fédérale des réseaux (BNetzA) et démontrer la conformité dans le cadre de la Agrément de la BNetzA processus.
L'architecture de référence : l'interception légale pour les FAI
| Composant | Rôle au sein d'un réseau de FAI | Standard |
|---|---|---|
| ADMF / LIMS | Reçoit les commandes, gère les objectifs, contrôle les points d'intérêt | ETSI TS 103 221-1 (X1) |
| IRI-POI | Détecte les sessions cibles : connexion, attribution d'adresse IP, déconnexion | Événements AAA/RADIUS, DHCP, BNG |
| CC-POI | Copie les paquets de la cible | Intégré au BNG/BRAS ou au routeur, fourni via X3 (ETSI TS 103 221-2) ; TAP optique uniquement en tant que solution de secours |
| Fonction de médiation / de transmission | Crée et fournit des fichiers IRI et CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Transfert à l'autorité locale chargée de l'éducation (LEA) | Livraison sécurisée des modèles HI2 et HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, cryptographie nationale |
Pour comprendre comment les différents éléments s'articulent entre eux, consultez le fonctionnement d'une fonction de médiation et notre Plate-forme de médiation LI.
Étape 1 : Identifier la cible avec précision
Une décision d'accès à Internet désigne un abonné ou une ligne, et non une adresse IP. Le système d'interception doit donc :
- Mettez en correspondance l'identifiant commandé (numéro de client, nom d'utilisateur, identifiant de ligne, MSISDN/IMSI) avec le identifiants de réseau utilisé au niveau du BNG ou de la passerelle de paquets.
- Regarder événements de session provenant des journaux de comptabilité RADIUS ou Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP et BNG.
- Suivre les changements d'adresse IP en temps réel : reconnexions forcées, modifications des baux IPv4, délégation de préfixes IPv6 et sessions en double pile.
- Lancer la capture dès que la cible se connecte, même si la commande a été activée alors que la cible était hors ligne.
Chacun de ces événements devient un Enregistrement IRI (début, suite, fin) diffusé via HI2. Pour plus d'informations, voir IRI contre CC.
Étape 2 : Capter le bon trafic au bon endroit
- Native X3 d'abord: les équipements BNG/BRAS de classe opérateur et les routeurs de Huawei, Cisco, Juniper et d'autres fournisseurs copient eux-mêmes le trafic de la cible et le transmettent via X3. Les sondes passives ne constituent qu'une solution de secours lorsque cela n'est pas possible.
- Avant CGNAT: dès lors que plusieurs abonnés partagent une même adresse IP publique, il n'est plus possible de distinguer leur trafic de manière fiable. Il convient donc soit d'effectuer la capture côté abonné, soit de transmettre les informations de mappage NAT (adresse IP publique et plage de ports) avec le CC.
- Tout le trafic de la cible: IPv4 et IPv6, TCP, UDP et autres protocoles, dans les deux sens, sans filtrage, sauf si la commande limite explicitement la portée.
- Aucune perte à grande vitesse: Les abonnés FTTH peuvent générer des pics de débit de plusieurs gigabits. Les flux X3, les tampons de médiation et l'horodatage doivent être dimensionnés en fonction des débits de pointe, et non des moyennes.
- Supprimer votre propre chiffrement: si le fournisseur applique lui-même un chiffrement ou une compression sur le réseau d'accès, la copie transmise doit être non chiffrée. Le chiffrement de bout en bout mis en place par l'utilisateur n'est pas affecté.
- Synchronisation précise de l'heure (NTP ou PTP) entre les POI, l'AAA et la médiation, afin que l'IRI et le CC coïncident.
Étape 3 : Transmettre les documents en toute sécurité à l'agence
En ce qui concerne les services d'accès à Internet, le transfert de compétences à l'agence se déroule comme suit : ETSI TS 102 232-3, en plus du cadre générique présenté dans ETSI TS 102 232-1. Les services de couche 2 utilisent -4, et les utilisations des données mobiles par paquets -7 ou leurs équivalents 3GPP (TS 33.108 / TS 33.128). En Allemagne, la norme TR TKÜV définit les options nationales, et la connexion aux agences est protégée par des passerelles cryptographiques homologuées. La diffusion doit être résiliente : mise en mémoire tampon en cas de coupures, retransmission et surveillance de chaque liaison de transfert.
Vente en gros, flux binaire et réseaux hébergés
De nombreux FAI ne possèdent pas l'intégralité de la chaîne d'accès :
- Avec Accès au flux binaire de couche 2, le revendeur exploite généralement son propre BNG et peut y intercepter les communications.
- Avec Flux binaire de couche 3 Dans le cas des modèles en marque blanche, l'attribution des adresses IP et le routage s'effectuent au sein du réseau du partenaire de gros. Les responsabilités, les flux de données et la prise en charge de l'interception doivent être définis dans le contrat de gros.
- Avec cœurs hébergés dans le cloud ou externalisés, le point d'interception peut se trouver dans un centre de données que vous ne contrôlez pas. Les sondes passives, par exemple via des ports miroirs virtuels, peuvent constituer une solution pratique. Voir LI avec un cœur externalisé ou hébergé.
Au-delà de l'interception : demandes d'informations
Ces mêmes systèmes et processus permettent également de respecter d'autres obligations légales :
- Demandes de données relatives aux abonnés (article 174 de la loi TKG), y compris l'identification d'un abonné derrière une adresse IP dynamique à un moment donné.
- Demandes de données relatives au trafic (article 175 de la TKG-E), ainsi que, à l'avenir, la conservation des données de trafic dans le cadre du projet prévu congélation rapide (Mesure conservatoire, article 176 du projet de loi TKG).
- Conservation des adresses IP: le projet d'article 177 de la loi TKG imposera aux fournisseurs d'accès de conserver les attributions d'adresses IP, y compris les ports derrière un CGNAT, pendant trois mois.
- Interfaces électroniques: les prestataires comptant au moins 100 000 partenaires contractuels doivent mettre en œuvre la procédure ETSI-ESB (en plus de l'E-Mail-ESB), tandis que les prestataires de plus petite taille peuvent se contenter de l'E-Mail-ESB.
Pièges courants liés à l'interception légale pour les FAI
| Piège | Conséquence | Remède |
|---|---|---|
| Point de capture derrière le CGNAT | Trafic d'autres abonnés capturé, ou trafic cible manqué | Déplacez le POI avant le NAT, ou établissez une corrélation avec les journaux NAT |
| IPv6 non pris en charge | Interception incomplète | Suivi des préfixes délégués et des sessions double pile |
| Pas de comptabilité intermédiaire | Les changements d'adresse IP passent inaperçus | Activer les mises à jour intermédiaires et les flux d'événements BNG |
| Capture de poissons trop petits | Taux de perte de paquets aux heures de pointe | Dimensionnement pour les rafales, ajout d'un horodatage matériel |
| Responsabilités floues au niveau de la vente en gros | Les commandes ne peuvent pas être exécutées | Clauses contractuelles relatives à la responsabilité civile et flux de données |
| Documentation incomplète | Retard dans l'agrément de la BNetzA | Concept technique structuré basé sur la norme TR TKÜV |
Comment ICS facilite l'interception légale pour les FAI
ICS International Carrier Services a plus de 20 ans d'expérience dans les télécommunications, l'interception légale et la conformité et contient plusieurs agréments de la BNetzA. Nous accompagnons les FAI depuis la phase de conception initiale jusqu'à l'exploitation 24 h/24 et 7 j/7 :
- Gestion des opérations LI pour l'interception de trafic IP, l'interception de trafic VoIP, les demandes de données relatives aux abonnés (article 174 de la loi TKG) et les demandes de données de trafic, dans le cadre d'un modèle de service complet. Voir Gestion des opérations LI.
- Concept technique et agrément de la BNetzA: documentation conforme au TR TKÜV, plans d'essai et assistance lors de la réception.
- Médiation et passation de pouvoirs: notre Plate-forme de médiation LI et LIMS transmettre les flux ETSI TS 102 232 aux agences.
- Test LEMF pour vérifier la livraison de votre HI2/HI3 avant et pendant la réception par la BNetzA. Voir ICS LEMF.
- Intégration X3 avec des équipements BNG/BRAS et des routeurs centraux de Huawei, Cisco, Juniper et d'autres fournisseurs de premier plan, en recourant à des sondes passives ou à la mise en miroir dans le cloud uniquement lorsque l'intégration directe n'est pas possible.
- Solutions provisoires pour les petits opérateurs dont le chiffre d'affaires est inférieur au seuil fixé par le TKÜV.
- Conseil sur la journalisation CGNAT, l'IPv6, les contrats de gros et la future conservation des adresses IP.
Contactez notre équipe pour une évaluation de votre réseau d'accès, ou pour en savoir plus sur nos Solutions d'interception légale.
Questions fréquemment posées
L'interception légale imposée aux FAI s'applique-t-elle également aux petits fournisseurs d'accès ?
Oui. En Allemagne, les systèmes comptant au maximum 10 000 utilisateurs connectés ne sont pas tenus de disposer d'installations d'interception permanentes, mais ils doivent néanmoins exécuter les mandats d'interception lorsqu'ils les reçoivent, par exemple en recourant à une solution temporaire.
Quelle norme ETSI s'applique à l'interception de l'accès à Internet ?
La norme ETSI TS 102 232-3 définit le transfert d'appel pour les services d'accès à Internet, sur la base de la norme générique ETSI TS 102 232-1. Les données mobiles par paquets utilisent la norme ETSI TS 102 232-7 ou les normes 3GPP TS 33.108 / TS 33.128. Les interfaces internes sont conformes à la norme ETSI TS 103 221 (X1/X2/X3).
À quel niveau un FAI doit-il intercepter le trafic lorsqu'il utilise la technologie CGNAT ?
Idéalement, avant la fonction NAT, là où chaque abonné dispose encore d'une adresse privée unique ou d'une session unique. Si cela n'est pas possible, le fournisseur doit recouper les données capturées avec les journaux CGNAT (adresse IP publique, plage de ports et heure).
Comment identifier une cible si l'adresse IP change ?
Le système d'interception suit les événements de session issus de la comptabilité RADIUS ou Diameter, du DHCP et des journaux BNG. Il associe l'identifiant d'abonné ordonné à l'adresse IP ou au préfixe actuellement attribué et met automatiquement à jour les filtres de capture.
Un fournisseur d'accès à Internet peut-il externaliser l'interception légale ?
Oui. L'obligation légale incombe au fournisseur, mais l'exploitation peut être confiée à un prestataire de services spécialisé agissant pour son compte, à condition que les exigences en matière de sécurité, de confidentialité et celles de la BNetzA soient respectées.
Articles connexes
- Comment gérer la responsabilité civile (LI) lorsque votre réseau central est externalisé ou hébergé
- Comment évaluer une plateforme de médiation en assurance de responsabilité civile : 7 questions à poser à un fournisseur
- Interfaces X1/X2/X3 dans la 5G : l'architecture 3GPP LI expliquée
- LI Compliance as a Service : Quels accords de niveau de service devez-vous réellement exiger ?

