
DPI DO LADO DO FORNECEDOR
DPI para operadores de rede: dados de interceção legal enriquecidos
Extrair e enriquecer os metadados relativos ao alvo solicitado no ponto de interceção. Entregá-los juntamente com a cópia completa, rigorosamente separados dos DPI comerciais.
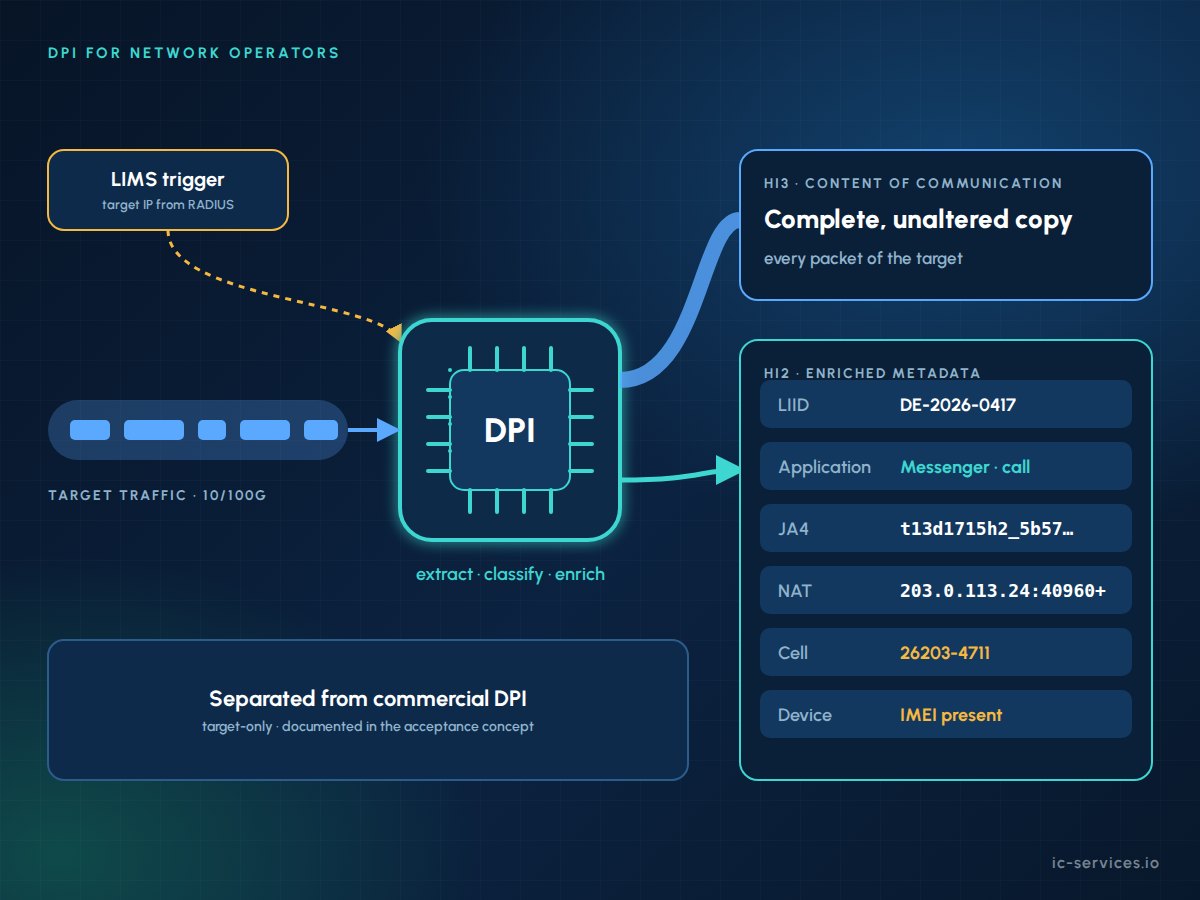
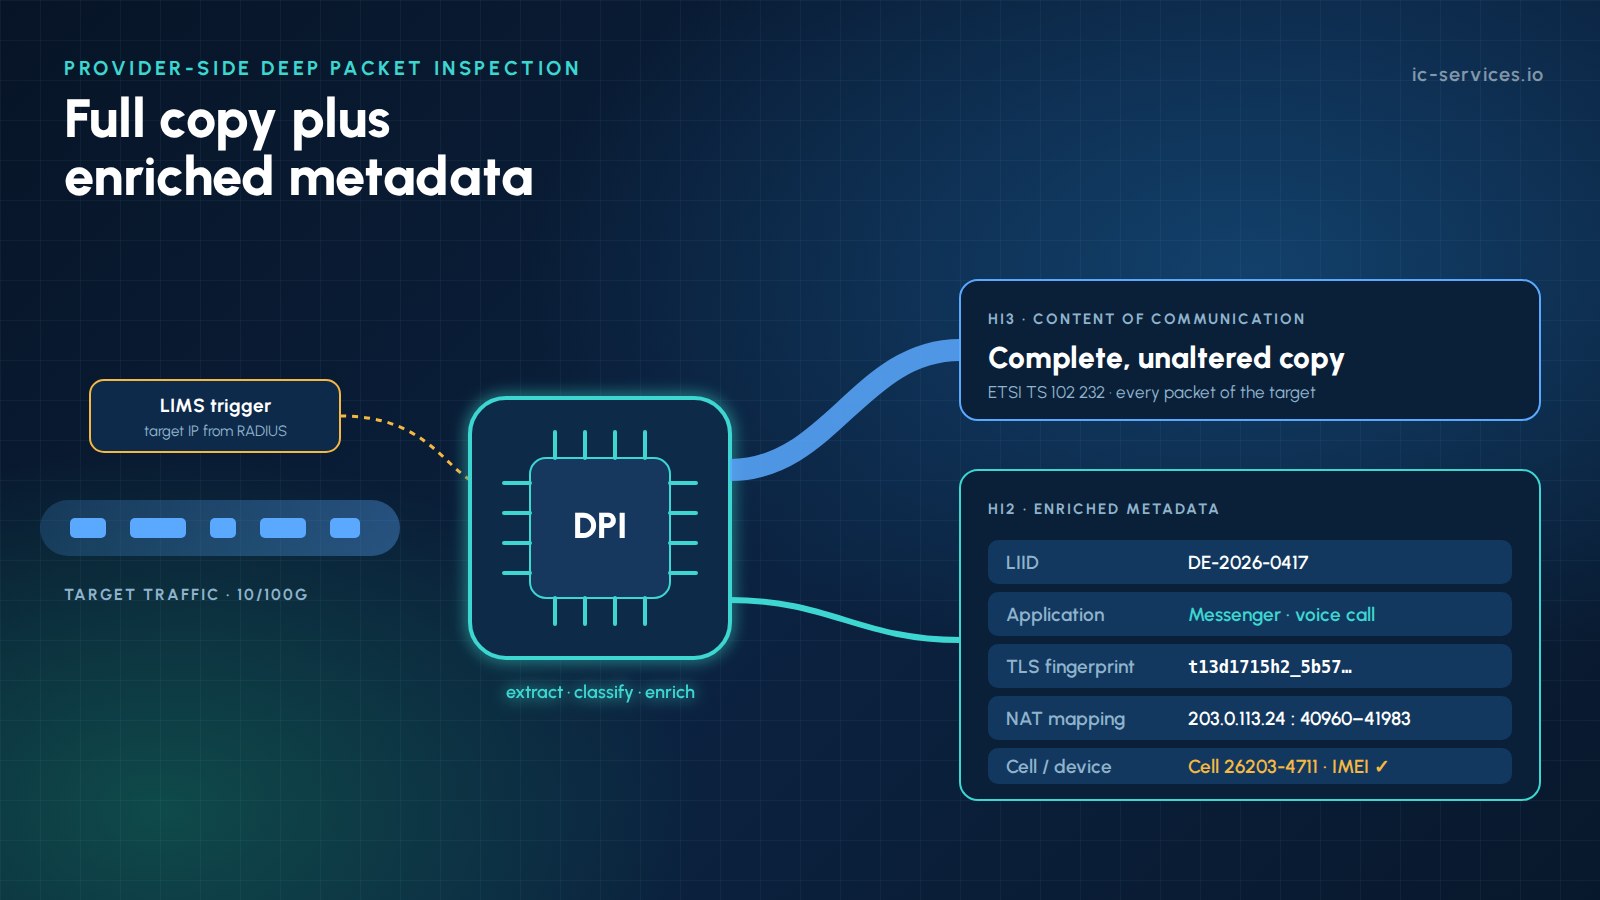
A DPI para operadores de rede consiste numa inspeção profunda de pacotes específica para o alvo, realizada no ponto de interceção. O operador extrai metadados do tráfego do alvo em questão, enriquece-os com o contexto da rede e fornece-os juntamente com a cópia completa e inalterada. O resultado é um IRI enriquecido que as agências não conseguiriam reconstruir por si próprias.
Factos essenciais
- Um complemento, não uma substituição: É sempre entregue a cópia completa.
- Apenas para o destino: O DPI processa apenas o tráfego dos alvos selecionados, acionado pelo LIMS.
- Contexto da rede: LIID, assinante, mapeamento NAT, célula e IMEI associados a cada fluxo.
- Separação estrita provenientes de DPI comerciais, em conformidade com o Regulamento (UE) n.º 2015/2120.
- Pronto para aceitação: O enriquecimento e os formatos estão documentados no conceito de aceitação do operador.
Por que razão se recorre à inspeção profunda de pacotes do lado do fornecedor?
O operador detém um contexto que nunca chega à agência nos pacotes em bruto. A inspeção profunda de pacotes do lado do fornecedor associa esse contexto onde ele existe, próximo do tráfego.
- Atribuição correta: A identidade do assinante e os mapeamentos NAT permanecem associados a cada fluxo, mesmo atrás de um CGNAT.
- Localização e dispositivo: Os IDs das células e os IMEIs indicam onde e com que dispositivo uma atividade ocorreu.
- Velocidade: Os metadados estão disponíveis quase em tempo real, mesmo enquanto a cópia completa ainda está a ser analisada.
- Tráfego encriptado: As sessões pré-classificadas e as impressões digitais ajudam os analistas a concentrarem-se.
- Menos pedidos de acompanhamento para contextualizar, sempre que a ordem o permitir.
Qual é o limite legal em matéria de DPI para os operadores de rede?
A DPI do lado do fornecedor só é legal dentro de limites bem definidos. A ICS concebe todos os seus projetos tendo em conta esses limites.
- Primeiro, a cópia completa. O operador deve entregar uma cópia completa e inalterada da comunicação do alvo. Na Alemanha, esta disposição decorre do § 170 da TKG e do TKÜV. A filtragem só é permitida se a ordem limitar o seu âmbito.
- Apenas alvos selecionados. O tratamento abrange apenas o tráfego do alvo e apenas para efeitos de interceção. Não é permitida a análise não direcionada.
- Separação do DPI comercial. Regulamento (UE) n.º 2015/2120 restringe o DPI para fins de gestão do tráfego, mas permite as medidas exigidas por lei. O processamento de LI decorre num ambiente separado, com controlo de acesso.
- Confidencialidade. O pessoal e os sistemas estão sujeitos ao sigilo das telecomunicações, e o assinante não deve aperceber-se da medida.
- Conceito de aceitação. Tudo o que o operador fornecer deve fazer parte do conceito técnico aprovado pela BNetzA, em conformidade com a norma TR TKÜV.
Arquitetura de referência
Uma cadeia DPI específica para um alvo tem seis etapas, baseadas no Interfaces X1, X2 e X3 e uma função de mediação.
1
Acesso rodoviário
Os TAPs óticos, o espelhamento de routers ou BNG, ou as portas de espelhamento virtuais nos núcleos da nuvem alimentam um «packet broker».
2
Acionamento do alvo
O LIMS ativa o alvo. Os eventos RADIUS, Diameter, DHCP ou do gateway de pacotes indicam ao nó DPI quais os endereços IP que lhe pertencem atualmente.
3
Nó DPI específico do destino
Apenas os pacotes do destino são processados, recorrendo a tecnologias de processamento de pacotes de alto desempenho, como o DPDK ou placas de rede baseadas em FPGA.
4
Enriquecimento
Cada fluxo recebe o LIID, os identificadores do assinante e da linha, o mapeamento NAT, o ID da célula ou a localização e o IMEI, quando disponível.
5
Mediação e entrega
A cópia completa é enviada como CC através do HI3, por exemplo, de acordo com a norma ETSI TS 102 232-3 ou -7. Os metadados enriquecidos são enviados posteriormente através do HI2 ou de um canal acordado.
6
Auditoria
Os resultados são mantidos apenas durante o tempo necessário para a entrega, e todas as versões de configuração e de assinatura são registadas.
Que metadados pode o DPI extrair para os operadores de rede?
| Metadados | Fonte | Valor investigativo |
|---|---|---|
| Registos de fluxo (tupla de 5 elementos: início, fim, bytes, pacotes) | Cabeçalhos dos pacotes | Visão geral completa das atividades |
| Consultas e respostas DNS | DNS não encriptado | Domínios e serviços utilizados |
| Impressões digitais TLS SNI, ALPN e JA4 | Handshakes TLS e QUIC | Identificação da aplicação e do dispositivo |
| Classificação de aplicações | Assinaturas e comportamento do DPI | Mensagens instantâneas, VoIP, streaming, VPN, Tor |
| Tipo de atividade | Tamanho e temporização dos pacotes | Mensagem, chamada ou transferência de ficheiros |
| Parâmetros SIP e RTP | VoIP não encriptado | Chamadas com terceiros, com indicação dos participantes e da duração |
| Host HTTP e agente do utilizador | HTTP não encriptado | Serviços e software para clientes |
| Mapeamento NAT | Registos do CGNAT | IP público e porta associados ao alvo |
| ID da célula, IMEI, linha de acesso | Dados da rede e dos dispositivos | Onde e com que dispositivo ocorreu uma atividade |
O JA4 está licenciado ao abrigo da Licença BSD de 3 cláusulas, enquanto o JA4S e os outros métodos JA4+ estão abrangidos pela Licença FoxIO 1.1 e requerem uma licença OEM em produtos comerciais. O operador remove apenas a encriptação que ele próprio aplicou. O conteúdo encriptado de ponta a ponta permanece encriptado, e a DPI funciona com cabeçalhos, handshakes e padrões.
Como é que os dados enriquecidos são entregues?
Não existe um tipo de registo ETSI universal para os resultados do DPI, pelo que, na prática, são utilizados três modelos de transferência de chamada.
01
Registos IRI adicionais
Os eventos detetados, tais como uma chamada VoIP ou uma sessão de aplicação, são enviados através do HI2. Sempre que possível, são utilizados campos padrão, com extensões nacionais acordadas sempre que necessário.
02
Fluxo de análise separado
Os registos estruturados de fluxo ou de eventos são transmitidos através de um canal seguro. Estão claramente identificados e correlacionados com o LIID e o CC.
03
Registos de nível de serviço
Sempre que tal seja explicitamente exigido, os eventos são fornecidos ao nível do serviço, à semelhança das partes específicas do serviço da norma ETSI TS 102 232.
Qualidade da evidência
O IRI enriquecido só é útil se as agências puderem confiar nele e verificá-lo. Seja qual for o modelo de transferência, o formato deve ser documentado, versionado e acordado com as agências e a entidade reguladora.
- Registe o Motor DPI e versão da assinatura para cada resultado.
- Utilização marcas temporais sincronizadas e de alta precisão que estão em consonância com o HI2 e o HI3.
- Fornecer indicadores de confiança para classificações comportamentais.
- Mantenha um registo de auditoria completo de ativação, alterações de configuração e entregas.
- Testar com tráfego de referência após cada atualização da assinatura.
- Manter dados enriquecidos verificável em relação à cópia completa em todas as circunstâncias.
Serviços ICS para DPI destinados a operadores de rede
A ICS apoia os operadores desde a fase inicial de conceção até à operação diária.
01
Arquitetura e conceção técnico-jurídica
Concebemos soluções de DPI do lado do fornecedor que se adaptam ao seu quadro nacional, à sua rede e ao seu conceito de aceitação.
02
Enriquecimento desencadeado por alvo
Integramos o DPI com o RADIUS, o Diameter, o DHCP, o registo do CGNAT e os eventos do núcleo de pacotes.
03
Sondas passivas e espelhamento na nuvem
Implementamos sondas passivas e portas-espelho virtuais, nomeadamente em núcleos alojados e na nuvem.
04
Mediação e transferência de responsabilidades para o ETSI
Os dados enriquecidos e a versão completa são disponibilizados através do nosso Plataforma de mediação LI e LIMS.
06
Desenvolvimento personalizado
Fabricamos extratores, classificadores e formatos de entrega de acordo com as suas necessidades. Saiba mais
Porquê o ICS
01
Perspetiva do operador e da agência
Realizamos análises passivas e mediação para prestadores de serviços e desenvolvemos o LEMF ICS para agências.
02
Experiência de aceitação
Mais de 20 anos de experiência na área da interceção legal e várias aprovações da BNetzA para soluções de interceção.
03
Pessoal com autorização de segurança
A nossa equipa possui autorização de segurança concedida pelo Ministério Federal do Interior da Alemanha e está habilitada a lidar com informação confidencial.
Perguntas mais frequentes
O que é o DPI para os operadores de rede?
A DPI para operadores de rede consiste numa inspeção profunda de pacotes específica para cada alvo, realizada no ponto de interceção. A operadora extrai metadados, tais como fluxos, DNS, impressões digitais TLS e tipos de aplicações, do tráfego do alvo em questão. Enriquece estes dados com contexto relativo ao assinante, NAT, célula e dispositivo e entrega-os à agência, juntamente com uma cópia completa e inalterada.
A inspeção profunda de pacotes do lado do fornecedor é permitida para fins de interceção legal?
Sim, quando se limita ao alvo indicado na ordem, cumpre o objetivo da ordem de interceção e está abrangido pelas normas técnicas nacionais e pelo conceito aprovado pela operadora. Na Alemanha, isto significa o TKÜV, o TR TKÜV e a aprovação da BNetzA. O tratamento não direcionado ou a utilização comercial de dados de interceção lícitos não são permitidos.
O DPI substitui a cópia completa da comunicação?
Não. O operador deve fornecer uma cópia completa e inalterada da comunicação do alvo, a menos que a ordem limite explicitamente o âmbito. Os metadados baseados em DPI são fornecidos apenas a título adicional. As agências podem, portanto, verificar sempre o IRI enriquecido em relação ao tráfego original, o que é importante para efeitos de prova em tribunal.
O que é o IRI enriquecido?
IRI enriquecido é informação relacionada com a interceção, com contexto adicional extraído ou anexado pelo prestador. Exemplos disso são o mapeamento NAT subjacente a um fluxo, o ID da célula, o IMEI, uma aplicação detetada ou uma impressão digital TLS. É transmitido através do HI2 ou de um canal de análise acordado e associado à medição através do LIID.
Um operador consegue descodificar o tráfego HTTPS ou de mensagens instantâneas de um alvo?
Não. O operador remove apenas a encriptação que ele próprio aplicou na sua própria rede. A encriptação de ponta a ponta e ao nível da aplicação permanecem intactas. A DPI do lado do fornecedor atua sobre cabeçalhos, processos de estabelecimento de ligação e padrões de tráfego não encriptados, que continuam a revelar a aplicação, o momento e, muitas vezes, o tipo de atividade.
De que forma é que a DPI do lado do fornecedor se distingue da DPI comercial?
O processamento de LI é executado em sistemas dedicados, com controlo de acesso, que tratam exclusivamente do tráfego de alvos solicitados. Os resultados são encaminhados apenas para a cadeia de mediação e transferência, nunca para sistemas de gestão de tráfego, análise ou marketing. Esta separação está em conformidade com o Regulamento (UE) n.º 2015/2120 e com o sigilo das telecomunicações, e está documentada no conceito de aceitação.
O enriquecimento do lado do fornecedor é adequado para a sua rede?
Os nossos especialistas analisam o seu quadro jurídico, a sua arquitetura e o seu conceito de aceitação e recomendam um projeto prático.