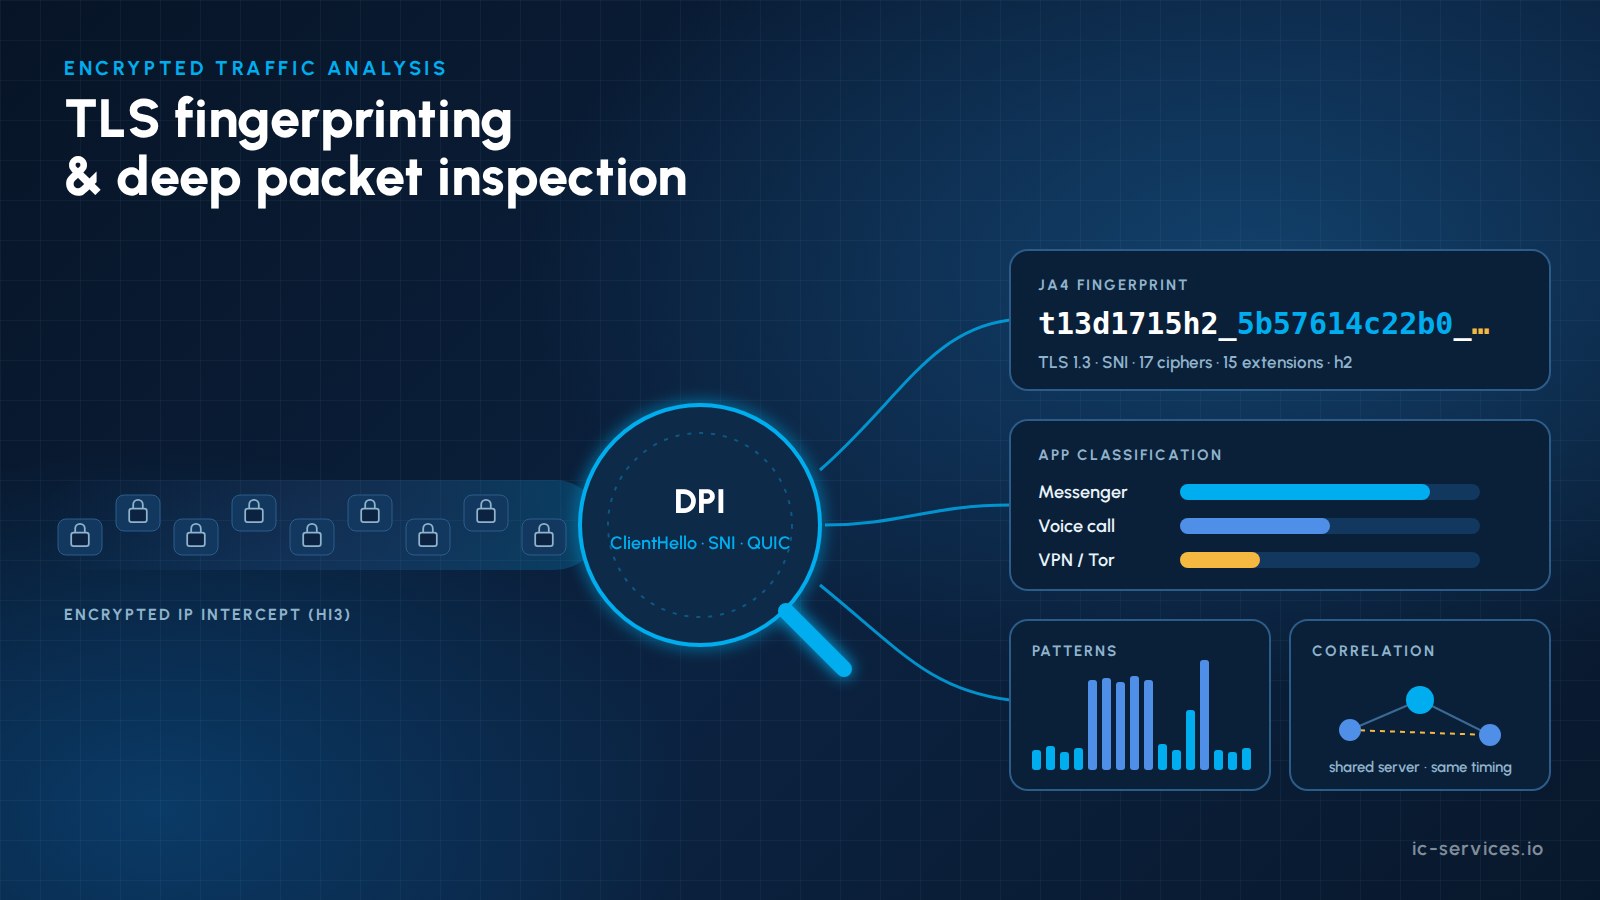
TLS-Fingerprinting und Deep Packet Inspection (DPI) sind zu unverzichtbaren Werkzeugen für Strafverfolgungsbehörden geworden, die IP-Daten im Rahmen der rechtmäßigen Überwachung erhalten. Wenn ein CSP den Internetverkehr einer Zielperson an die Überwachungsstelle der Behörde übermittelt, ist fast der gesamte Datenverkehr verschlüsselt: HTTPS, QUIC, Ende-zu-Ende-verschlüsselte Messenger, VPNs und verschlüsseltes DNS. Die reine Entschlüsselung der Inhalte liefert allein keine Ergebnisse mehr. Doch selbst verschlüsselter Datenverkehr gibt viel preis, darunter, welche Anwendung wann, wie intensiv, mit welcher Serverinfrastruktur und parallel zu welchen anderen Aktivitäten genutzt wurde.
In diesem Artikel wird erläutert, wie DPI auf der Empfängerseite funktioniert, was TLS-Fingerprinting (JA3, JA4 und die JA4+-Familie) leisten kann und was nicht, und wie die Erkennung von Datenverkehrsmustern, IP-Register und Datenkorrelation aus Rohpaketen verwertbare Erkenntnisse liefern.
Das Wichtigste auf einen Blick
- Der DPI in einem LEMF hat zwei Aufgaben: dekodieren was auch immer noch lesbar ist, und klassifizieren alles, was nicht ist.
- TLS-Fingerprinting Erkennt Client-Software (Apps, Browser, Bibliotheken, Malware) und Server-Stacks anhand von Handshake-Parametern, ohne dabei irgendetwas zu entschlüsseln.
- JA4 hat JA3 als De-facto-Standard abgelöst, da Browser die Reihenfolge der TLS-Erweiterungen nun zufällig festlegen, wodurch JA3-Hashes unbrauchbar werden.
- Erkennung von Verkehrsmustern (Paketgrößen, Zeitabläufe, Bursts) können eine Textnachricht von einem Sprachanruf oder einem Datei-Upload unterscheiden, selbst innerhalb von durchgängig verschlüsselten Apps.
- Ein IP-Register (IP → Dienst, ASN, Domain, Zertifikat, Geolokalisierung, zuletzt gesehen) in Kombination mit Zielübergreifende Korrelation hilft dabei, Berührungspunkte und Kommunikationshypothesen aufzudecken.
- Jeder Klassifikator muss versionsverwaltet, erklärbar und auf den Geltungsbereich des Durchsuchungsbefehls beschränkt sein, da die Ergebnisse andernfalls vor Gericht keinen Bestand haben.
Warum die Dekodierung von Inhalten nicht mehr ausreicht
Vor einem Jahrzehnt konnten aus IP-Erfassungen noch Webseiten, Webmail- und Chat-Nachrichten rekonstruiert werden. Heute haben verschiedene Entwicklungen die Lage verändert:
- TLS 1.3 verschlüsselt den Großteil des Handshakes, einschließlich des Serverzertifikats.
- QUIC / HTTP/3 leitet den Web-Datenverkehr auf verschlüsseltes UDP um.
- Messenger mit End-to-End-Verschlüsselung Inhalte sogar vor ihren eigenen Betreibern schützen.
- DNS über HTTPS (DoH) und DNS über TLS (DoT) Domain-Abfragen ausblenden. Lesen Sie dazu unseren Artikel unter Verschlüsseltes DNS und rechtmäßige Überwachung.
- VPNs, Proxys und Tor das endgültige Ziel verbergen.
Daher erwarten Agenturen nicht mehr, dass eine Überwachungsfunktion sich auf die Protokoll-Dekodierung beschränkt. Datenverkehr, der nicht dekodiert werden kann, sollte zumindest klassifiziert nach dem ständig aktualisierten DPI. Analysten möchten wissen, welcher Kommunikationsdienst genutzt wurde und wie viel Datenvolumen dabei in einem bestimmten Zeitraum angefallen ist, und sie möchten die Klassifizierungsregeln selbst anpassen.
Was DPI und TLS-Fingerprinting im verschlüsselten Datenverkehr noch erkennen können
| Signal | Was sich daraus ergibt | Einschränkungen |
|---|---|---|
| IP-Adressen, Ports, ASN | Serverinfrastruktur, Cloud- oder CDN-Anbieter, VPN-Endpunkte | Gemeinsam genutzte CDN-IPs bedienen zahlreiche Dienste |
| DNS (sofern unverschlüsselt) | Domains, die das Ziel abgefragt hat | DoH/DoT-Lookups ausblenden |
| TLS SNI | Vom Client angeforderter Servername | Kann durch ECH verborgen oder durch Domain-Fronting irreführend dargestellt werden |
| ALPN, TLS-Version, Verschlüsselungssuiten | Protokollstapel und Client-Typ | Zur Interpretation sind Fingerabdrücke erforderlich |
| Serverzertifikat (TLS 1.2) | Organisation, Domäne, Aussteller | Verschlüsselt mit TLS 1.3 |
| QUIC-Startpakete | SNI- und Client-Parameter (entschlüsselbare Initialschlüssel) | Spätere Pakete werden vollständig verschlüsselt |
| Paketgrößen und Zeitsteuerung | Aktivitätsart: Text, Sprache, Video, Dateiübertragung | Erfordert trainierte Modelle |
| Durchflussmengen und Dauer | Nutzungsintensität und zeitliche Muster | Zur Interpretation ist der Kontext erforderlich |
| STUN/TURN und Relaisverkehr | Echtzeit-Anrufe und Peer-to-Peer-Medien | App-spezifisch |
TLS-Fingerprinting erklärt: Von JA3 bis JA4+
Jeder TLS-Client (ein Browser, eine App, eine Malware-Familie, ein Befehlszeilentool) erstellt seine ClientHello auf charakteristische Weise: TLS-Version, Verschlüsselungssuiten, Erweiterungen, unterstützte Gruppen, Signaturalgorithmen und ALPN-Werte. Ein Fingerabdruck fasst diese Parameter zu einer kurzen, vergleichbaren Zeichenfolge zusammen.
JA3: Das Original
JA3 verkettete die ClientHello-Felder und verschlüsselte sie mit MD5. Es war jahrelang weit verbreitet. Seine Schwachstelle wurde offensichtlich, als die großen Browser begannen, Die Reihenfolge der TLS-Erweiterungen zufällig festlegen im Jahr 2023, sodass derselbe Browser nun viele verschiedene JA3-Hashes erzeugt.
JA4: Der neue Standard
JA4, veröffentlicht von FoxIO, sortiert die relevanten Werte vor der Hash-Berechnung und verwendet ein für Menschen lesbares Präfix. Das Präfix kodiert das Transportprotokoll (TCP oder QUIC), die TLS-Version, das Vorhandensein von SNI, die Anzahl der Verschlüsselungsalgorithmen und Erweiterungen sowie den ersten Wert des Anwendungsprotokolls (ALPN), den der Client anbietet. Die Randomisierung der Erweiterungen führt daher nicht mehr zu einer Zerstörung des Fingerabdrucks, und Analysten können einen Teil davon ohne Nachschlagetabelle lesen. JA4 selbst wird unter der BSD-3-Klausel-Lizenz veröffentlicht.
Die JA4+-Familie
JA4 ist Teil einer umfassenderen Suite (JA4+), die mehr als nur den Client-Handshake abdeckt:
- JA4S: Erstellt einen Fingerabdruck der Serverantwort und hilft dabei, Serveranwendungen und -infrastruktur zu identifizieren.
- JA4X: kennzeichnet wie Es wurden TLS-Zertifikate generiert, was hilfreich ist, um selbstsignierte oder von Tools generierte Infrastruktur zu erkennen.
- JA4H: Identifiziert HTTP-Client-Anfragen.
- JA4L: Schätzt die Latenz und die Entfernung anhand des Zeitablaufs beim Handshake.
- JA4SSH: klassifiziert das Verhalten von SSH-Sitzungen, beispielsweise interaktive Nutzung im Gegensatz zur Dateiübertragung.
Alle JA4+-Methoden mit Ausnahme von JA4 werden unter der FoxIO-Lizenz 1.1 veröffentlicht. Diese erlaubt die interne Nutzung, jedoch benötigen Anbieter eine OEM-Lizenz, um sie in kommerzielle Produkte zu integrieren. LEMF-Anbieter und -Käufer sollten dies überprüfen.
Was TLS-Fingerprinting einem Ermittler verrät
- Welches Anwendung oder Bibliothek hat die Verbindung hergestellt (ein bestimmter Messenger, ein Browser, ein benutzerdefiniertes Tool).
- Ob ein Ziel VPN-Clients, Tor oder Anonymisierungstools.
- Unabhängig davon, ob mehrere Verbindungen von der dasselbe Gerät oder derselbe Software-Stack, auch wenn sich die IP-Adressen ändern.
- Ob die Serverseite mit bekannten Daten übereinstimmt Infrastrukturmuster, zum Beispiel die Command-and-Control-Server einer Malware-Familie.
Ein Fingerabdruck ist ein starker Indikator, jedoch kein Identitätsnachweis. Da viele Apps auf gemeinsame Bibliotheken zurückgreifen, sollten Fingerabdrücke stets mit anderen Signalen kombiniert werden.
Erkennung von Verhaltensmustern in verschlüsselten Apps
Selbst wenn sowohl die Inhalte als auch die Servernamen verborgen sind, ist die Form des Verkehrs bleibt sichtbar:
- SMS kurze Serien kleiner Pakete erzeugen, gefolgt von Bestätigungen und Lesebestätigungen.
- Sprach- und Videoanrufe Erzeugt kontinuierliche, gleichmäßig verteilte UDP-Ströme, häufig nach einem STUN/TURN-Austausch.
- Medien- und Dateiübertragungen Uploads oder Downloads mit anhaltend hohem Datenaufkommen verursachen.
- Push-Benachrichtigungen und Keep-Alives folgen periodischen, anwendungsspezifischen Rhythmen.
Klassifikatoren auf Basis von maschinellem Lernen, die anhand von Paketlängenfolgen, Ankunftsintervallen und Burst-Statistiken trainiert wurden, können diese Aktivitäten mit hoher Genauigkeit klassifizieren. Für den Analysten ergibt sich daraus eine Veranstaltungszeitplan: “08:14 Uhr: Nachricht über Messenger A gesendet, 08:16 Uhr: 4-minütiges Telefongespräch, 08:31 Uhr: Upload von ca. 12 MB”. Das ist aufschlussreich, auch wenn der Inhalt selbst unbekannt bleibt.
IP-Registrierung und Datenkorrelation
Eine Klassifizierung wird erst dann zu Intelligenz, wenn sie in Zusammenhang gebracht wird. Ein modernes LEMF verwaltet eine IP-Register für jeden Einzelfall und über alle Fälle hinweg:
- IP-zu-Dienst-Auflösung: Welcher Dienst, Cloud-Anbieter oder welches CDN verbirgt sich hinter einer Adresse, ergänzt um ASN-, Reverse-DNS-, Passive-DNS-, Zertifikatstransparenz-Daten und Geolokalisierungsdaten.
- Zuletzt gesehen / zuletzt online für jede Remote-Adresse und jeden Fingerabdruck pro Ziel.
- Beobachtungslisten von IP-Adressen, Domains und Fingerabdrücken, die von Interesse sind und Warnmeldungen auslösen.
Zusätzlich zu diesem Register decken Korrelationsverfahren Zusammenhänge auf, die kein einzelner Datenpunkt erkennen lässt:
- Gemeinsame Anlaufstellen: mehrere Ziele, die mit demselben seltenen Server, VPN-Endpunkt oder selbst gehosteten Dienst kommunizieren.
- Zeitliche Korrelation: Eine Aktivität, die auf zwei Zielgeräten zur gleichen Zeit beginnt und endet, lässt auf eine Kommunikation zwischen diesen schließen, selbst wenn diese über einen verschlüsselten Messenger erfolgt.
- Gerätekontinuität: Identische Fingerabdrücke über verschiedene Leitungen oder SIM-Karten hinweg deuten auf dasselbe Gerät oder denselben Nutzer hin.
- IRI-Verknüpfung: Durch die Kombination von IP-Ereignissen mit HI2-Standortdaten, Zellen-IDs und Gerätekennungen (IMEI) lässt sich feststellen, wo eine Aktivität stattgefunden hat.
- Identifizierung des Teilnehmers: Öffentliche IP-Adressen und Ports, die in Daten von Drittanbietern (beispielsweise von einem Plattformbetreiber) erfasst wurden, lassen sich durch eine rechtmäßige Anfrage an den Zugangsanbieter zu einem Teilnehmer zurückverfolgen. Genau das sieht die geplante deutsche Speicherung von IP-Adressen Diese Verpflichtung soll dazu dienen, … zu unterstützen.
Die Ergebnisse werden in Form von Zeitachsen, Karten und Beziehungsdiagrammen visualisiert und dienen als Grundlage für regelbasierte Warnmeldungen.
Ein typischer DPI-Arbeitsablauf im LEMF
- Aufnahme HI3-IP-Übertragungen (ETSI TS 102 232-3 für den Internetzugang, -7 für Mobilfunk) und die dazugehörigen HI2-Datensätze.
- Sessionise Pakete in Flows und Sitzungen, auch über IP-Adresswechsel hinweg.
- Entschlüsseln Protokolle auswerten und Produkte (Web, E-Mail, Dateien, VoIP) rekonstruieren.
- Klassifizieren den verbleibenden Datenverkehr mithilfe von DPI-Signaturen, TLS-Fingerprinting und Verhaltensmodellen.
- Bereichern mit den IP-Registrierungs-, Geolokalisierungs- und IRI-Daten.
- Korrelieren über Ziele, Fälle und Zeiträume hinweg.
- Visualisieren und warnen in der Analysten-Workbench, mit Drilldown auf die PCAP-Rohdaten.
- Dokument die für jedes Ergebnis verwendeten Decoder- und Klassifikator-Versionen.
Rechtliche und beweisrechtliche Grenzen
Der Einsatz von DPI im Bereich der Strafverfolgung unterliegt strengen gesetzlichen Vorgaben:
- Die Analyse muss sich auf den Geltungsbereich des Haftbefehls sowie die Maßnahmen, zu deren Durchführung ein Analyst befugt ist.
- Verhältnismäßigkeit und Datenschutz Für jeden Verarbeitungsschritt gelten bestimmte Vorschriften (in der EU die Strafverfolgungsrichtlinie (EU) 2016/680 sowie das nationale Strafprozessrecht).
- Die Klassifizierungsergebnisse lauten wie folgt: Indikatoren. Ihre Fehlerquoten müssen bekannt, dokumentiert und vor Gericht nachvollziehbar sein.
- Versionsverwaltung ist obligatorisch. Wenn ein Klassifikator aktualisiert und die Daten erneut analysiert werden, muss das ursprüngliche Ergebnis weiterhin sichtbar bleiben.
- Vertrauliche Kommunikation muss markierbar und sperrbar sein.
Checkliste für Käufer zum Thema DPI in einem LEMF
- Laufend aktualisierte DPI-Signaturen mit einem dokumentierten Aktualisierungszyklus
- Von der Behörde anpassbare Klassifizierungsregeln
- Anwendungsbezogene Anzeige von Volumen und Zeit für verschlüsselte Dienste
- JA4-basiertes TLS-Fingerprinting mit ordnungsgemäßer Lizenzierung
- Verhaltensbasierte Klassifizierung von Aktivitätsarten (Nachricht, Anruf, Weiterleitung)
- Fallbezogene und fallübergreifende IP-Registrierung mit Beobachtungslisten
- Zusammenhang mit IRI-, Standort- und Teilnehmerdaten
- API für Decoder- und Klassifikator-Plugins mit einem Sandbox-basierten Test-Framework
- PCAP-Export in externe Tools wie Wireshark
- Umfassende Versionsverwaltung und Prüfpfad
Wie ICS hilft
ICS International Carrier Services kombiniert mehr als 20 Jahre Erfahrung in den Bereichen Telekommunikation, rechtmäßige Überwachung und Compliance mit fundiertem IP-Fachwissen auf beiden Seiten der Übergabeschnittstelle. Unser Team analysiert täglich VoLTE-, IMS- und IP-Traces und hält mehrere Genehmigungen der BNetzA für Abhörlösungen.
- DPI in ICS LEMF: Klassifizierung, TLS-Fingerprinting, IP-Registrierung und Korrelation sind in unserer Überwachungssoftware integriert. Siehe DPI für die Strafverfolgung und ICS LEMF.
- Anforderungen an DPI und Analytik: Wir unterstützen Agenturen dabei, präzise und überprüfbare Anforderungen für DPI, Fingerprinting und Korrelation in LEMF-Ausschreibungen zu formulieren.
- Benutzerdefinierte Dekodierer und Klassifikatoren: Entwicklung von Protokoll-Decodern, Klassifizierungsmodulen und Anreicherungspipelines. Siehe Integration und kundenspezifische Entwicklung.
- Lieferungsüberprüfung: Sicherstellen, dass die IP-Übertragungen gemäß ETSI TS 102 232 von den CSPs vollständig und auswertbar sind, bevor sie Ihre Analysten erreichen.
- Schulung für Analysten und technische Teams zur Analyse verschlüsselter Datenverkehrsströme und deren Grenzen.
Sprechen Sie mit uns über Ihre Herausforderungen im Bereich der IP-Analytik. Kontakt ICS oder erfahren Sie mehr über unsere Unterstützung für Strafverfolgungsbehörden und Aufsichtsbehörden.
Häufig gestellte Fragen
Was ist TLS-Fingerprinting?
Beim TLS-Fingerprinting wird aus den Parametern, die ein Client oder Server beim TLS-Handshake verwendet – wie beispielsweise Version, Verschlüsselungssuiten, Erweiterungen und ALPN –, ein kompakter Identifikator abgeleitet. Dabei wird die hinter einer Verbindung stehende Software identifiziert, ohne den Datenverkehr zu entschlüsseln.
Was ist der Unterschied zwischen JA3 und JA4?
JA3 hasht die ClientHello-Felder in der Reihenfolge, in der sie erscheinen, sodass Browser, die die Reihenfolge der Erweiterungen zufällig anordnen, wechselnde Hashwerte erzeugen. JA4 sortiert die Werte vor dem Hashen und fügt ein lesbares Präfix hinzu, wodurch der Hashwert stabil und leichter zu interpretieren ist.
Können Strafverfolgungsbehörden den Datenverkehr von WhatsApp oder Signal mithilfe von DPI entschlüsseln?
Nein. DPI untergräbt die Ende-zu-Ende-Verschlüsselung nicht. Es lässt sich feststellen, dass eine solche App genutzt wurde, wann, wie lange und mit welchem Datenvolumen, und oft lässt sich auch unterscheiden, ob es sich um eine Nachricht oder einen Anruf handelt. Für den Zugriff auf Inhalte sind andere rechtliche Instrumente erforderlich.
Ist die Deep-Packet-Inspection für Strafverfolgungsbehörden rechtmäßig?
Die Datenanalyse (DPI) von abgefangenem Datenverkehr ist rechtmäßig, wenn sie durch eine gültige Überwachungsanordnung abgedeckt ist und im Rahmen der nationalen Strafprozessordnung sowie des Datenschutzrechts erfolgt. Die Analyse muss sich auf den Umfang der Anordnung beschränken und dokumentiert werden.
Was ist ein IP-Register im Rahmen der rechtmäßigen Überwachung?
Ein IP-Register ist eine datenfallbezogene Datenbank mit den Remote-IP-Adressen, Domänen und Fingerabdrücken, die im abgefangenen Datenverkehr beobachtet wurden. Es wird durch Daten zu Diensten, ASN und Geolokalisierung ergänzt und erfasst, wann jeder Eintrag zum ersten und zum letzten Mal gesichtet wurde. Es bildet die Grundlage für Korrelationen und Warnmeldungen.
Verwandte Artikel
- Verschlüsseltes DNS (DoH/DoT) und seine Auswirkungen auf legale Abhörmöglichkeiten
- KI-gestützte LI: Was Automatisierung für Betreiber und die Arbeitsabläufe der Strafverfolgungsbehörden bedeutet
- IRI vs. CC: Was abhörrelevante Informationen in der Praxis bedeuten