Identificación de TLS y inspección profunda de paquetes (DPI) se han convertido en herramientas esenciales para los cuerpos de seguridad que reciben datos de IP a través de la interceptación legal. Cuando un proveedor de servicios de comunicaciones (CSP) envía el tráfico de Internet de un objetivo a las instalaciones de vigilancia del cuerpo de seguridad, casi todo está cifrado: HTTPS, QUIC, aplicaciones de mensajería con cifrado de extremo a extremo, VPN y DNS cifrado. La decodificación del contenido por sí sola ya no ofrece resultados. Sin embargo, incluso el tráfico cifrado revela mucha información, como qué aplicación se utilizó, cuándo, con qué intensidad, con qué infraestructura de servidores y en paralelo a qué otras actividades.
En este artículo se explica cómo funciona el DPI en el lado receptor, qué puede y qué no puede hacer el «fingerprinting» de TLS (JA3, JA4 y la familia JA4+), y cómo el reconocimiento de patrones de tráfico, los registros de IP y la correlación de datos convierten los paquetes sin procesar en información útil como prueba.
Puntos clave
- El DPI en un LEMF tiene dos funciones: decodificar todo lo que aún se pueda leer, y clasificar todo lo que no lo es.
- Identificación de TLS identifica el software de cliente (aplicaciones, navegadores, bibliotecas, malware) y las pilas de servidores a partir de los parámetros del protocolo de establecimiento de conexión, sin descifrar nada.
- JA4 sustituyó a JA3 como estándar de facto, ya que los navegadores ahora aleatorizan el orden de las extensiones TLS, lo que invalida los hash de JA3.
- Reconocimiento de patrones de tráfico (el tamaño de los paquetes, la sincronización y las ráfagas) permiten distinguir un mensaje de texto de una llamada de voz o de la carga de un archivo, incluso dentro de aplicaciones con cifrado de extremo a extremo.
- Un Registro de direcciones IP (IP → servicio, ASN, dominio, certificado, geolocalización, última vez que se vio) combinado con correlación entre objetivos ayuda a identificar los puntos de contacto y las hipótesis de comunicación.
- Todo clasificador debe estar versionado, ser explicable y limitarse al ámbito de aplicación de la orden judicial; de lo contrario, los resultados no tendrán validez ante un tribunal.
Por qué ya no basta con descodificar el contenido
Hace una década, una intercepción de IP podía reconstruirse en forma de páginas web, correo web y mensajes de chat. Hoy en día, varios avances han cambiado el panorama:
- TLS 1.3 cifra la mayor parte del proceso de establecimiento de la conexión, incluido el certificado del servidor.
- QUIC / HTTP/3 desvía el tráfico web hacia el protocolo UDP cifrado.
- Aplicaciones de mensajería con cifrado de extremo a extremo proteger el contenido incluso frente a sus propios operadores.
- DNS sobre HTTPS (DoH) y DNS sobre TLS (DoT) Ocultar las búsquedas de dominios. Consulta nuestro artículo sobre DNS cifrado e interceptación legal.
- VPN, proxies y Tor ocultar el destino final.
En consecuencia, las agencias ya no esperan que un sistema de supervisión se limite a la decodificación de protocolos. El tráfico que no se pueda decodificar debería, como mínimo, clasificados por el DPI, que se actualiza continuamente. Los analistas quieren saber qué servicio de comunicaciones se utilizó y cuántos datos generó en un periodo determinado, y quieren ajustar ellos mismos las normas de clasificación.
Lo que los métodos de identificación DPI y TLS aún pueden detectar en el tráfico cifrado
| Señal | Lo que revela | Limitaciones |
|---|---|---|
| Direcciones IP, puertos, ASN | Infraestructura de servidores, proveedor de servicios en la nube o de CDN, puntos de conexión VPN | Las direcciones IP compartidas de la CDN dan servicio a numerosos servicios |
| DNS (si no está cifrado) | Dominios que consultó el destinatario | Ocultar búsquedas de DoH/DoT |
| SNI de TLS | Nombre del servidor solicitado por el cliente | Puede ocultarse mediante ECH o hacerse que parezca otra cosa mediante el «domain fronting» |
| ALPN, versión TLS, conjuntos de cifrado | Pila de protocolos y tipo de cliente | Es necesario tomar las huellas dactilares para interpretarlo |
| Certificado del servidor (TLS 1.2) | Organización, dominio, emisor | Cifrado con TLS 1.3 |
| Paquetes iniciales de QUIC | Parámetros SNI y del cliente (claves iniciales descifrables) | Los paquetes posteriores están totalmente cifrados |
| Tamaños de los paquetes y sincronización | Tipo de actividad: texto, voz, vídeo, transferencia de archivos | Requiere modelos entrenados |
| Volúmenes de flujo y duración | Intensidad de uso y patrones temporales | Se necesita contexto para interpretarlo |
| STUN/TURN y tráfico de retransmisión | Llamadas en tiempo real y contenidos multimedia entre usuarios | Específico de la aplicación |
Explicación de las huellas digitales TLS: de JA3 a JA4+
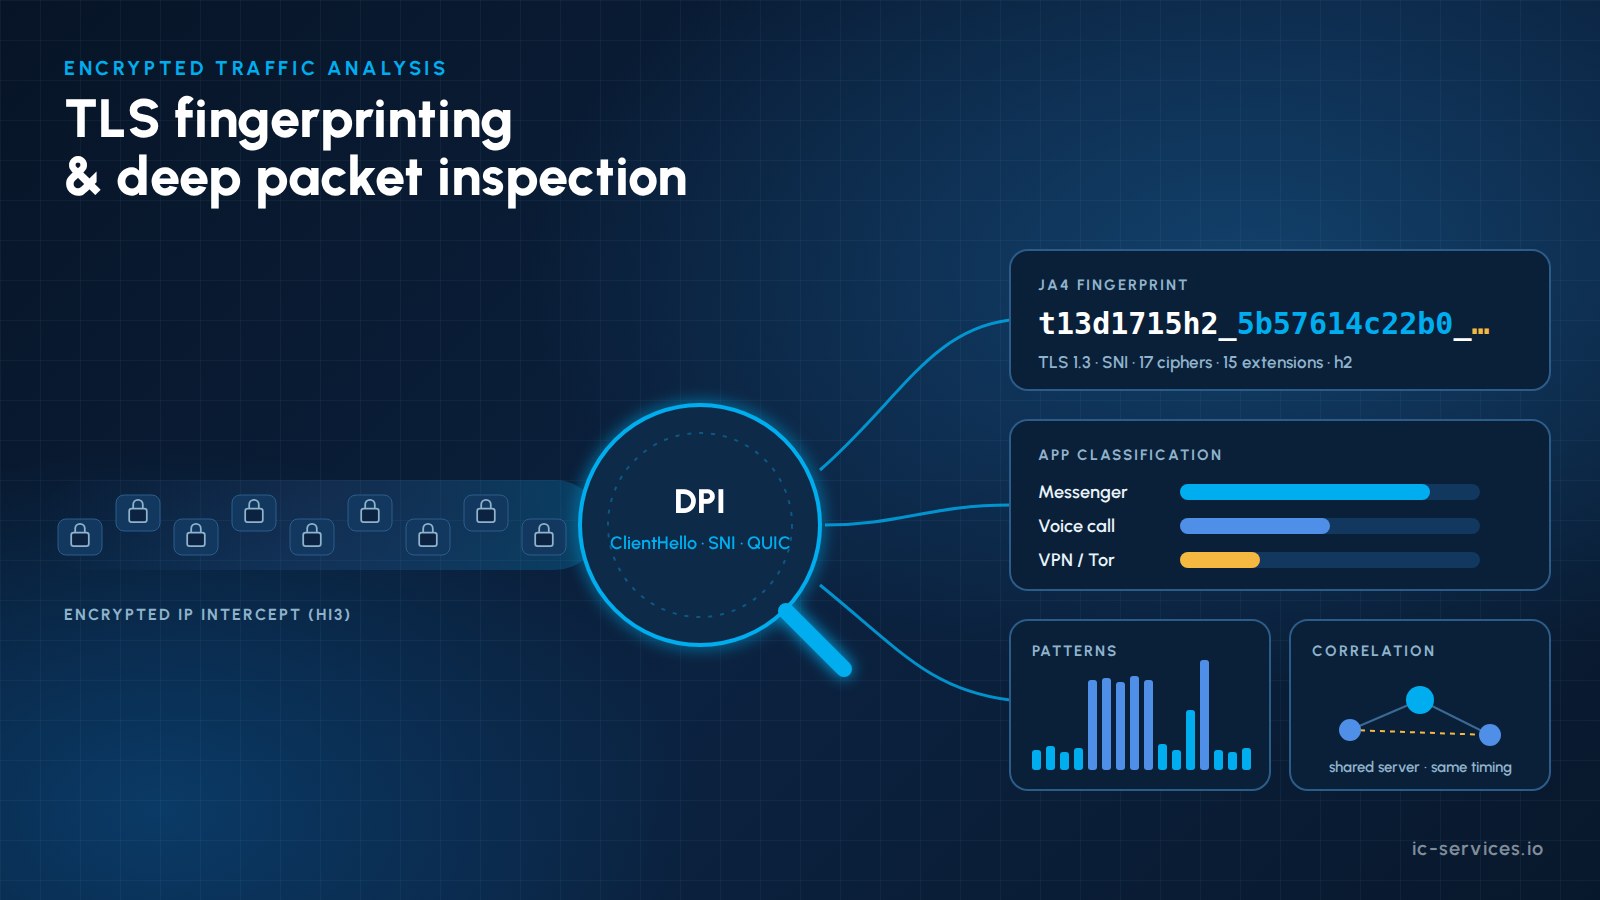
Cada cliente TLS (un navegador, una aplicación, una familia de malware, una herramienta de línea de comandos) genera su ClientHello de una forma característica: versión de TLS, conjuntos de cifrado, extensiones, grupos admitidos, algoritmos de firma y valores ALPN. Una huella digital condensa estos parámetros en una cadena corta y comparable.
JA3: El original
JA3 concatenaba los campos de ClientHello y aplicabales un hash MD5. Se utilizó ampliamente durante años. Su punto débil se hizo evidente cuando los principales navegadores empezaron a aleatorizar el orden de las extensiones TLS en 2023, por lo que ahora el mismo navegador genera muchos hash JA3 diferentes.
JA4: El nuevo estándar
JA4, publicado por FoxIO, ordena los valores relevantes antes de aplicar el hash y utiliza un prefijo legible para el ser humano. El prefijo codifica el protocolo de transporte (TCP o QUIC), la versión de TLS, la presencia de SNI, el número de cifrados y extensiones, y el primer valor del protocolo de aplicación (ALPN) que ofrece el cliente. Por lo tanto, la aleatorización de las extensiones ya no altera la huella digital, y los analistas pueden leer parte de ella sin necesidad de una tabla de consulta. El propio JA4 se distribuye bajo la licencia BSD de tres cláusulas.
La familia JA4+
JA4 forma parte de un conjunto más amplio (JA4+) que abarca más aspectos que el establecimiento de la conexión con el cliente:
- JA4S: identifica la respuesta del servidor y ayuda a identificar las aplicaciones y la infraestructura del servidor.
- JA4X: caracteriza cómo Se generaron certificados TLS, lo cual resulta útil para detectar infraestructuras autofirmadas o generadas por herramientas.
- JA4H: identifica las solicitudes del cliente HTTP.
- JA4L: calcula la latencia y la distancia a partir de los tiempos de establecimiento de la conexión.
- JA4SSH: clasifica el comportamiento de las sesiones SSH, como el uso interactivo frente a la transferencia de archivos.
Todos los métodos JA4+, excepto JA4, se publican bajo la licencia FoxIO 1.1. Esta permite el uso interno, pero los proveedores necesitan una licencia OEM para incluirlos en productos comerciales. Los proveedores y compradores de LEMF deben comprobarlo.
Qué información aporta a un investigador el análisis de huellas digitales de TLS
- ¿Cuál? aplicación o biblioteca abrió la conexión (una aplicación de mensajería concreta, un navegador, una herramienta personalizada).
- Independientemente de si un objetivo utiliza Clientes VPN, Tor o herramientas de anonimización.
- Independientemente de si hay varias conexiones procedentes del el mismo dispositivo o la misma pila de software, aunque cambien las direcciones IP.
- Si el lado del servidor coincide con los datos conocidos patrones de infraestructura, por ejemplo, los servidores de mando y control de una familia de malware.
Una huella digital es un indicador fiable, pero no una prueba de identidad. Las bibliotecas comunes son compartidas por muchas aplicaciones, por lo que las huellas digitales siempre deben combinarse con otros indicios.
Reconocimiento de patrones de tráfico en aplicaciones cifradas
Incluso cuando tanto los nombres de los contenidos como los de los servidores están ocultos, el forma del tráfico sigue siendo visible:
- Mensajes de texto crear breves ráfagas de paquetes pequeños seguidas de acuses de recibo y confirmaciones de lectura.
- Llamadas de voz y videollamadas crear flujos UDP continuos y espaciados de manera uniforme, a menudo tras un intercambio STUN/TURN.
- Transferencias de archivos y contenidos multimedia generar un volumen elevado y continuado de subidas o descargas.
- Notificaciones push y conexiones persistentes siguen ritmos periódicos propios de cada aplicación.
Los clasificadores de aprendizaje automático entrenados con secuencias de longitud de paquetes, tiempos entre llegadas y estadísticas de ráfagas pueden clasificar estas actividades con gran precisión. Para el analista, el resultado es un cronología del evento: “08:14: mensaje enviado a través de Messenger A; 08:16: llamada de voz de 4 minutos; 08:31: subida de unos 12 MB”. Esta información resulta valiosa aunque se desconozca el contenido en sí.
Registro de direcciones IP y correlación de datos
La clasificación se convierte en inteligencia una vez que se establece una correlación. Un LEMF moderno mantiene un Registro de direcciones IP para cada caso y en el conjunto de los casos:
- Resolución de direcciones IP a servicios: qué servicio, proveedor de nube o CDN se encuentra detrás de una dirección, con información adicional sobre el ASN, el DNS inverso, el DNS pasivo, los datos de transparencia de certificados y la geolocalización.
- Visto por primera vez / visto por última vez para cada dirección remota y huella digital por objetivo.
- Listas de seguimiento de direcciones IP, dominios y huellas digitales de interés, que activan alertas.
Además de este registro, las técnicas de correlación revelan conexiones que ningún dato por sí solo muestra:
- Puntos de contacto habituales: varios objetivos que se comunican con el mismo servidor poco común, punto final de VPN o servicio autohospedado.
- Correlación temporal: una actividad que comienza y finaliza al mismo tiempo en dos dispositivos sugiere que existe una comunicación entre ellos, incluso a través de una aplicación de mensajería cifrada.
- Continuidad del dispositivo: las huellas digitales idénticas en diferentes líneas o tarjetas SIM indican que se trata del mismo dispositivo o usuario.
- Enlace IRI: al combinar los datos de eventos IP con los datos de ubicación HI2, los identificadores de célula y los identificadores de dispositivo (IMEI), se puede determinar dónde tuvo lugar una actividad.
- Identificación del abonado: Las direcciones IP públicas y los puertos que figuran en datos de terceros (por ejemplo, de un proveedor de plataforma) pueden asociarse a un abonado mediante una solicitud legal dirigida al proveedor de acceso. Esto es precisamente lo que prevé la ley alemana Conservación de direcciones IP esta obligación tiene por objeto respaldar.
Los resultados se visualizan en forma de líneas de tiempo, mapas y gráficos de relaciones, y sirven de base para generar alertas basadas en reglas.
Un flujo de trabajo típico de DPI en el LEMF
- Ingesta Entregas de IP HI3 (ETSI TS 102 232-3 para acceso a Internet, -7 para dispositivos móviles) y los registros HI2 correspondientes.
- Sessionise agrupar los paquetes en flujos y sesiones, incluso cuando se producen cambios en las direcciones IP.
- Descifrar protocolos legibles y reconstruir productos (web, correo electrónico, archivos, VoIP).
- Clasificar el tráfico restante mediante firmas DPI, huellas digitales TLS y modelos de comportamiento.
- Enriquecer junto con los datos del registro de direcciones IP, la geolocalización y los IRI.
- Correlacionar en distintos objetivos, casos y momentos.
- Visualizar y alertar en el entorno de trabajo del analista, con la posibilidad de profundizar hasta llegar al archivo PCAP sin procesar.
- Documento las versiones del decodificador y del clasificador utilizadas para cada resultado.
Límites jurídicos y probatorios
El uso de la tecnología de identificación digital (DPI) en las fuerzas del orden se rige por estrictos límites legales:
- El análisis debe ceñirse a los límites de alcance de la orden judicial y las medidas para las que un analista está autorizado.
- Proporcionalidad y protección de datos Las normas (en la UE, la Directiva sobre las fuerzas del orden (UE) 2016/680 y la legislación nacional en materia de procedimiento penal) se aplican a todas las fases del tratamiento.
- Los resultados de la clasificación son indicadores. Sus índices de error deben conocerse, documentarse y poder explicarse ante un tribunal.
- Control de versiones es obligatorio. Si se actualiza un clasificador y se vuelven a analizar los datos, el resultado original debe seguir siendo visible.
- Comunicaciones privilegiadas Debe poder marcarse y bloquearse.
Lista de comprobación del comprador para el DPI en un LEMF
- Firmas DPI actualizadas continuamente con un ciclo de actualización documentado
- Reglas de clasificación ajustables por la agencia
- Visualización del volumen y el tiempo por aplicación para los servicios cifrados
- Identificación de TLS basada en JA4 con las licencias adecuadas
- Clasificación por comportamiento de los tipos de actividad (mensaje, llamada, transferencia)
- Registro de propiedad intelectual a nivel de caso y entre casos con listas de seguimiento
- Correlación con el IRI, la ubicación y los datos de los abonados
- API de complementos de decodificadores y clasificadores con un entorno de pruebas aislado
- Exportación de archivos PCAP a herramientas externas como Wireshark
- Control de versiones completo y registro de auditoría
Cómo ayuda ICS
ICS International Carrier Services combina más de 20 años de experiencia en telecomunicaciones, interceptación legal y cumplimiento normativo con experiencia práctica en IP en ambos lados de la interfaz de traspaso. Nuestro equipo analiza a diario los registros de VoLTE, IMS e IP y organiza Varias autorizaciones de la BNetzA para soluciones de interceptación.
- DPI en ICS LEMF: la clasificación, la identificación de TLS, el registro de direcciones IP y la correlación están integradas en nuestro software de supervisión. Véase DPI para las fuerzas del orden y ICS LEMF.
- Requisitos de DPI y análisis de datos: ayudamos a las agencias a redactar requisitos precisos y verificables en materia de DPI, identificación de huellas y correlación para las licitaciones de LEMF.
- Decodificadores y clasificadores personalizados: desarrollo de decodificadores de protocolos, módulos de clasificación y procesos de enriquecimiento. Véase Integración y desarrollo a medida.
- Validación de la entrega: asegurarse de que las transmisiones IP según la norma ETSI TS 102 232 procedentes de los proveedores de servicios de comunicaciones (CSP) estén completas y sean analizables antes de que lleguen a sus analistas.
- Formación dirigido a analistas y equipos técnicos sobre el análisis del tráfico cifrado y sus limitaciones.
Cuéntanos cuáles son tus retos en materia de análisis de propiedad intelectual. Contacto ICS o obtener más información sobre nuestro apoyo a las fuerzas del orden y a los organismos reguladores.
Preguntas frecuentes
¿Qué es la identificación de TLS?
La identificación por huella digital TLS genera un identificador compacto a partir de los parámetros que utiliza un cliente o un servidor en el protocolo de enlace TLS, como la versión, los conjuntos de cifrado, las extensiones y el ALPN. Permite identificar el software que hay detrás de una conexión sin descifrar el tráfico.
¿Cuál es la diferencia entre JA3 y JA4?
JA3 aplica un hash a los campos de ClientHello en el orden en que aparecen, por lo que los navegadores que aleatorizan el orden de las extensiones generan hashes variables. JA4 ordena los valores antes de aplicarles el hash y añade un prefijo legible, lo que lo hace estable y más fácil de interpretar.
¿Pueden las fuerzas del orden descifrar el tráfico de WhatsApp o Signal mediante la inspección de datos (DPI)?
No. El DPI no vulnera el cifrado de extremo a extremo. Permite identificar que se ha utilizado una aplicación de este tipo, cuándo, durante cuánto tiempo y con qué volumen de datos, y a menudo permite distinguir entre un mensaje y una llamada. El acceso al contenido requiere otros instrumentos jurídicos.
¿Es legal que las fuerzas del orden utilicen la inspección profunda de paquetes?
El análisis de datos de tráfico interceptado es lícito cuando está amparado por una orden de interceptación válida y se lleva a cabo dentro de los límites de la legislación nacional en materia de procedimiento penal y protección de datos. El análisis debe ceñirse al ámbito de aplicación de la orden y quedar documentado.
¿Qué es un registro de direcciones IP en el contexto de la interceptación legal?
Un registro de IP es una base de datos, organizada por casos, de las direcciones IP remotas, los dominios y las huellas digitales observadas en el tráfico interceptado. Se complementa con datos sobre servicios, ASN y geolocalización, y registra cuándo se detectó por primera y última vez cada elemento. Constituye la base para la correlación y las alertas.
Artículos relacionados
- DNS cifrado (DoH/DoT) y su impacto en las capacidades de interceptación legal
- Investigación de casos asistida por IA: qué supone la automatización para los operadores y los flujos de trabajo de las fuerzas del orden
- IRI frente a CC: qué significa en la práctica la información relacionada con la interceptación