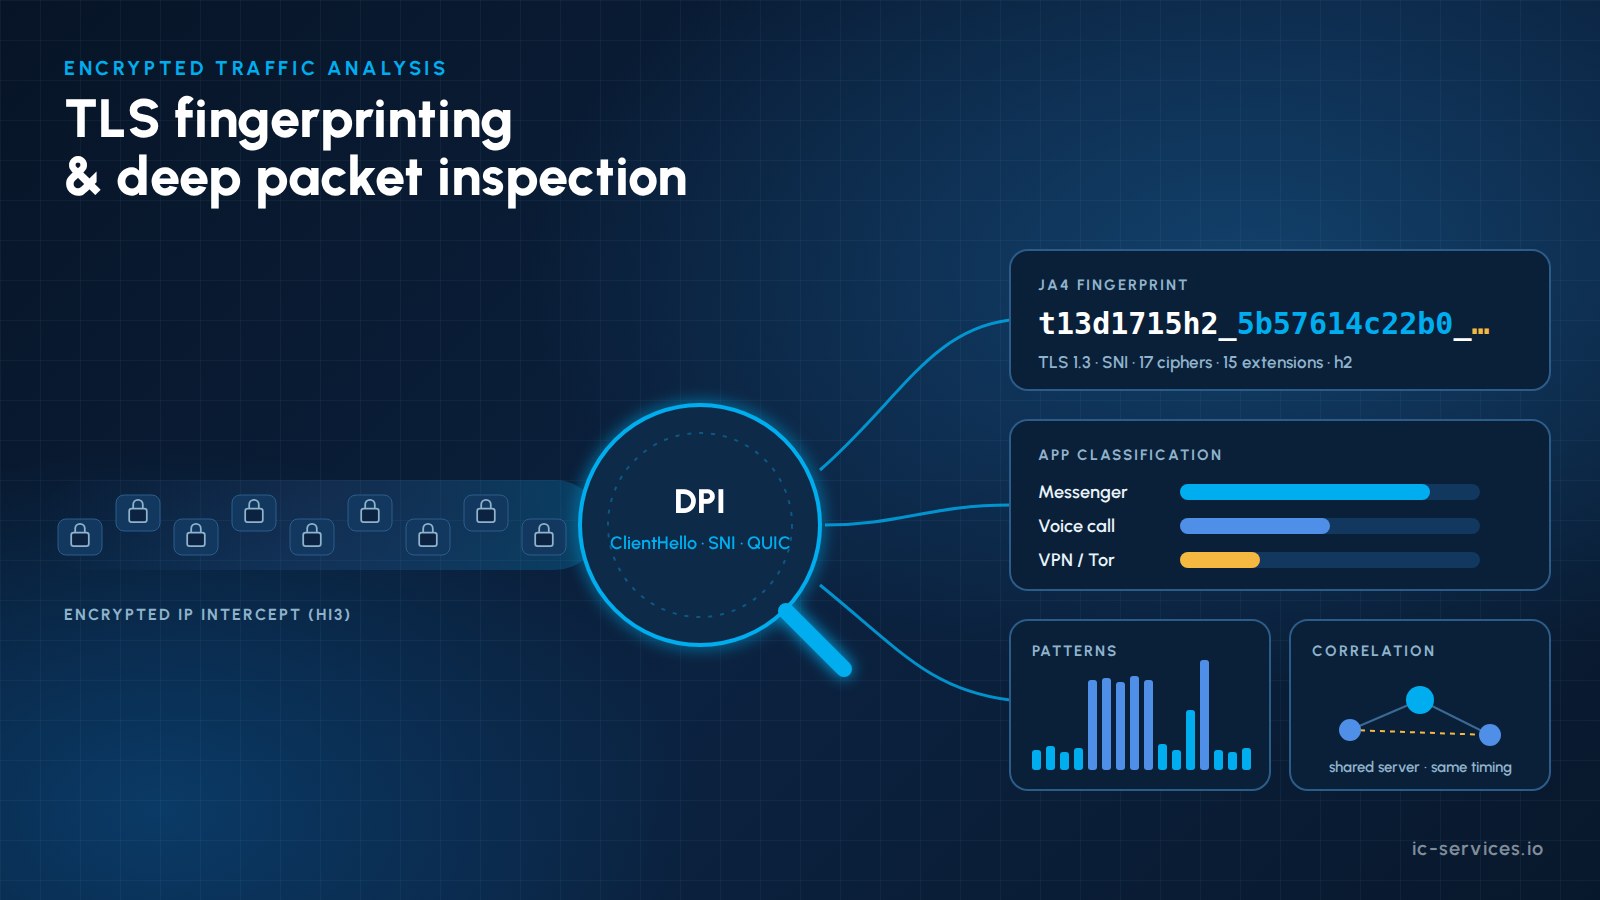
Identification par empreinte TLS et inspection approfondie des paquets (DPI) sont devenus des outils indispensables pour les services chargés de l’application de la loi qui reçoivent des données IP dans le cadre d’une interception légale. Lorsqu’un fournisseur de services de communication (CSP) transmet le trafic Internet d’une personne ciblée au centre de surveillance de ces services, la quasi-totalité de ce trafic est chiffrée : HTTPS, QUIC, messageries instantanées chiffrées de bout en bout, VPN et DNS chiffrés. Le décodage du contenu à lui seul ne suffit plus à fournir des résultats. Pourtant, même le trafic chiffré en révèle beaucoup, notamment quelle application a été utilisée, à quel moment, avec quelle intensité, via quelle infrastructure serveur et en parallèle avec quelles autres activités.
Cet article explique le fonctionnement du DPI côté réception, ce que permet et ne permet pas l'empreinte TLS (JA3, JA4 et la famille JA4+), ainsi que la manière dont la reconnaissance des schémas de trafic, les registres IP et la corrélation des données transforment les paquets bruts en informations exploitables à des fins de preuve.
Points clés à retenir
- Le DPI au sein d'un LEMF remplit deux fonctions : décoder tout ce qui est encore lisible, et classer tout ce qui n'est pas.
- Identification par empreinte TLS identifie les logiciels clients (applications, navigateurs, bibliothèques, logiciels malveillants) et les piles serveur à partir des paramètres de la négociation de connexion, sans rien déchiffrer.
- JA4 a remplacé JA3 en tant que norme de facto, car les navigateurs modifient désormais de manière aléatoire l'ordre des extensions TLS, ce qui rend les hachages JA3 inutilisables.
- Reconnaissance des schémas de circulation (taille des paquets, durée, rafales) permettent de distinguer un SMS d'un appel vocal ou d'un transfert de fichier, même au sein d'applications dotées d'un chiffrement de bout en bout.
- Un Registre des adresses IP (adresse IP → service, ASN, domaine, certificat, géolocalisation, date de la première/dernière connexion) combinés avec corrélation entre cibles permet de mettre en évidence les points de contact et les hypothèses de communication.
- Tout classificateur doit faire l'objet d'un suivi des versions, être explicable et se limiter au champ d'application du mandat, faute de quoi ses résultats ne seront pas recevables devant un tribunal.
Pourquoi le décodage du contenu ne suffit plus
Il y a dix ans, une interception d'adresse IP pouvait être reconstituée sous forme de pages Web, de messages de messagerie en ligne et de messages de chat. Aujourd'hui, plusieurs évolutions ont changé la donne :
- TLS 1.3 chiffre la majeure partie de la procédure d'établissement de la connexion, y compris le certificat du serveur.
- QUIC / HTTP/3 redirige le trafic Web vers le protocole UDP chiffré.
- Applications de messagerie avec chiffrement de bout en bout protéger le contenu, même vis-à-vis de leurs propres opérateurs.
- DNS sur HTTPS (DoH) et DNS sur TLS (DoT) Masquer les requêtes de domaine. Consultez notre article sur DNS chiffré et interception légale.
- VPN, proxys et Tor masquer la destination finale.
Par conséquent, les agences ne s'attendent plus à ce qu'un dispositif de surveillance se limite au décodage des protocoles. Le trafic qui ne peut pas être décodé devrait au moins être classées selon un indice DPI mis à jour en permanence. Les analystes souhaitent savoir quel service de communication a été utilisé et quel volume de données il a généré au cours d'une période donnée, et ils souhaitent adapter eux-mêmes les règles de classification.
Ce que les techniques d’empreinte DPI et TLS permettent encore de détecter dans le trafic chiffré
| Signal | Ce que cela révèle | Limites |
|---|---|---|
| Adresses IP, ports, ASN | Infrastructure serveur, fournisseur de services cloud ou CDN, points d'accès VPN | Les adresses IP CDN partagées desservent de nombreux services |
| DNS (s'il n'est pas chiffré) | Domaines consultés par la cible | Masquer les recherches DoH/DoT |
| TLS SNI | Nom du serveur demandé par le client | Peut être masqué par l'ECH ou rendre trompeur par le « domain fronting » |
| ALPN, version TLS, suites de chiffrement | Pile de protocoles et type de client | Nécessite une analyse d'empreintes digitales pour être interprété |
| Certificat de serveur (TLS 1.2) | Organisation, domaine, émetteur | Chiffré via TLS 1.3 |
| Paquets initiaux QUIC | Paramètres SNI et client (clés initiales pouvant être déchiffrées) | Les paquets suivants sont entièrement chiffrés |
| Taille des paquets et synchronisation | Type d'activité : texte, voix, vidéo, transfert de fichiers | Nécessite des modèles entraînés |
| Volumes et durée des flux | Intensité d'utilisation et habitudes horaires | Nécessite un contexte pour être interprété |
| STUN/TURN et trafic de relais | Appels en temps réel et contenu multimédia entre pairs | Spécifique à l'application |
Tout savoir sur l'empreinte TLS : de JA3 à JA4+
Chaque client TLS (navigateur, application, famille de logiciels malveillants, outil en ligne de commande) génère son ClientHello de manière caractéristique : version TLS, suites de chiffrement, extensions, groupes pris en charge, algorithmes de signature et valeurs ALPN. Une empreinte synthétise ces paramètres en une chaîne de caractères courte et comparable.
JA3 : L'original
JA3 concaténait les champs ClientHello et les hachait à l'aide de l'algorithme MD5. Ce procédé a été largement utilisé pendant des années. Sa faiblesse est apparue au grand jour lorsque les principaux navigateurs ont commencé à randomiser l'ordre des extensions TLS en 2023, ce qui fait que ce même navigateur génère désormais de nombreux hachages JA3 différents.
JA4 : La nouvelle référence
JA4, publié par FoxIO, trie les valeurs pertinentes avant le hachage et utilise un préfixe lisible par l'homme. Ce préfixe encode le protocole de transport (TCP ou QUIC), la version TLS, la présence de SNI, le nombre d'algorithmes de chiffrement et d'extensions, ainsi que la première valeur du protocole d'application (ALPN) proposée par le client. La randomisation des extensions ne brise donc plus l'empreinte, et les analystes peuvent en lire une partie sans avoir recours à une table de correspondance. JA4 est lui-même distribué sous licence BSD à 3 clauses.
La gamme JA4+
JA4 fait partie d'une suite plus large (JA4+) qui ne se limite pas à la procédure d'établissement de la connexion avec le client :
- JA4S: il analyse la réponse du serveur et permet d'identifier les applications et l'infrastructure de celui-ci.
- JA4X: caractérise comment Des certificats TLS ont été générés, ce qui permet de repérer les infrastructures auto-signées ou générées par des outils.
- JA4H: identifie les requêtes des clients HTTP.
- JA4L: estime la latence et la distance à partir du timing de la poignée de main.
- JA4SSH: classe les comportements des sessions SSH, par exemple l'utilisation interactive par opposition au transfert de fichiers.
Toutes les méthodes JA4+ autres que JA4 sont publiées sous la licence FoxIO 1.1. Celle-ci autorise l'utilisation en interne, mais les éditeurs doivent disposer d'une licence OEM pour les intégrer dans des produits commerciaux. Les éditeurs et les acheteurs de LEMF sont invités à vérifier ce point.
Ce que l'empreinte TLS révèle à un enquêteur
- Lequel application ou bibliothèque a établi la connexion (une application de messagerie spécifique, un navigateur, un outil personnalisé).
- Que la cible utilise ou non Clients VPN, Tor ou outils d'anonymisation.
- Que plusieurs connexions proviennent du le même appareil ou la même pile logicielle, même si les adresses IP changent.
- Vérifier si le côté serveur correspond à ce qui est connu modèles d'infrastructure, par exemple les serveurs de commande et de contrôle d'une famille de logiciels malveillants.
Une empreinte digitale est un indicateur fiable, mais ne constitue pas une preuve d’identité. Les bibliothèques communes étant partagées par de nombreuses applications, les empreintes digitales doivent toujours être associées à d’autres signaux.
Reconnaissance des schémas de trafic au sein d'applications cryptées
Même lorsque le contenu et les noms de serveurs sont masqués, le forme une partie du trafic reste visible :
- SMS générer de courtes rafales de petits paquets, suivies d'accusés de réception et de confirmations de lecture.
- Appels vocaux et vidéo créer des flux UDP continus et régulièrement espacés, souvent à la suite d'un échange STUN/TURN.
- Transferts de fichiers et de contenus multimédias générer des transferts (téléchargements ou chargements) importants et soutenus.
- Notifications push et connexions persistantes suivent des rythmes périodiques propres à chaque application.
Les classificateurs basés sur l'apprentissage automatique, entraînés à partir de séquences de longueurs de paquets, de temps d'intervalle entre les arrivées et de statistiques de rafales, peuvent classer ces activités avec une grande précision. Pour l'analyste, cela se traduit par un chronologie de l'événement: “ 08 h 14 : message envoyé via Messenger A, 08 h 16 : appel vocal de 4 minutes, 08 h 31 : transfert d'environ 12 Mo ”. Ces informations sont précieuses, même si leur contenu reste inconnu.
Registre des adresses IP et corrélation des données
La classification devient une source d'informations dès lors qu'elle est mise en corrélation. Un LEMF moderne gère une Registre des adresses IP pour chaque cas et globalement :
- Résolution d'adresse IP en service: quel service, fournisseur de cloud ou CDN se cache derrière une adresse, avec des informations complémentaires sur l'ASN, le DNS inversé, le DNS passif, la transparence des certificats et la géolocalisation.
- Première connexion / Dernière connexion pour chaque adresse distante et chaque empreinte par cible.
- Listes de surveillance des adresses IP, des noms de domaine et des empreintes numériques ciblés, qui déclenchent des alertes.
En plus de ce registre, les techniques de corrélation mettent en évidence des liens qu’aucune donnée prise isolément ne permet de révéler :
- Points de contact communs: plusieurs cibles qui communiquent avec le même serveur rare, le même point d'accès VPN ou le même service auto-hébergé.
- Corrélation temporelle: une activité qui démarre et s'arrête simultanément sur deux cibles laisse supposer qu'il existe une communication entre elles, même via une messagerie cryptée.
- Continuité des appareils: des empreintes identiques sur différentes lignes ou cartes SIM indiquent qu'il s'agit du même appareil ou du même utilisateur.
- Lien IRI: en associant les événements IP aux données de localisation HI2, aux identifiants de cellule et aux identifiants d'appareil (IMEI), on peut déterminer où une activité a eu lieu.
- Identification de l'abonné: les adresses IP publiques et les ports identifiés dans des données provenant de tiers (par exemple d'un fournisseur de plateforme) peuvent être associés à un abonné grâce à une demande légale adressée au fournisseur d'accès. C'est exactement ce que prévoit la loi allemande Conservation des adresses IP cette obligation a pour but de soutenir.
Les résultats sont présentés sous forme de chronologies, de cartes et de graphiques illustrant les relations, et ils alimentent des alertes basées sur des règles.
Un flux de travail DPI type au sein du LEMF
- Importation Les transmissions IP HI3 (ETSI TS 102 232-3 pour l'accès à Internet, -7 pour les réseaux mobiles) et les enregistrements HI2 correspondants.
- Sessionise les paquets en flux et en sessions, y compris en cas de changement d'adresse IP.
- Décoder des protocoles lisibles et reconstituer les produits (Web, e-mail, fichiers, VoIP).
- Classifier le trafic restant à l'aide de signatures DPI, d'empreintes TLS et de modèles comportementaux.
- Enrichir avec les données relatives au registre IP, à la géolocalisation et aux IRI.
- Mettre en corrélation pour l'ensemble des cibles, des cas et des périodes.
- Visualiser et alerter dans l'environnement de travail de l'analyste, avec possibilité d'accéder aux données brutes PCAP.
- Document les versions du décodeur et du classificateur utilisées pour chaque résultat.
Limites juridiques et probatoires
Dans le domaine de l'application de la loi, le DPI est soumis à des contraintes juridiques strictes :
- L'analyse doit rester dans les limites de la portée du mandat et les mesures pour lesquelles un analyste est habilité.
- Proportionnalité et protection des données Les règles (au sein de l'UE, la directive relative à l'application de la loi (UE) 2016/680 et le droit national en matière de procédure pénale) s'appliquent à chaque étape du traitement.
- Les résultats de la classification sont les suivants : indicateurs. Leurs taux d'erreur doivent être connus, documentés et pouvoir être justifiés devant un tribunal.
- Gestion des versions est obligatoire. Si un classificateur est mis à jour et que les données sont réanalysées, le résultat initial doit rester visible.
- Communications privilégiées doit pouvoir être signalé et verrouillé.
Liste de contrôle de l'acheteur concernant le DPI dans un LEMF
- Signatures DPI mises à jour en continu, avec un cycle de mise à jour documenté
- Règles de classification adaptables par l'agence
- Affichage du volume et de la durée par application pour les services chiffrés
- Identification TLS basée sur JA4 avec une gestion correcte des licences
- Classification comportementale des types d'activités (message, appel, transfert)
- Registre de la propriété intellectuelle au niveau des dossiers et inter-dossiers, avec listes de surveillance
- Corrélation avec les données IRI, de localisation et d'abonnés
- API de plug-ins de décodeurs et de classificateurs avec un environnement de test en mode sandbox
- Exportation de fichiers PCAP vers des outils externes tels que Wireshark
- Gestion complète des versions et piste d'audit
Comment ICS peut vous aider
ICS International Carrier Services combine plus de 20 ans d'expérience dans les télécommunications, l'interception légale et la conformité grâce à une expertise pratique en matière d'IP des deux côtés de l'interface de transfert. Notre équipe analyse quotidiennement les traces VoLTE, IMS et IP et organise plusieurs agréments de la BNetzA pour les solutions d'interception.
- DPI dans ICS LEMF: la classification, l'identification par empreinte TLS, le registre IP et la corrélation sont intégrés à notre logiciel de surveillance. Voir DPI pour les forces de l'ordre et ICS LEMF.
- Exigences en matière de DPI et d'analyse de données: nous aidons les agences à rédiger des cahiers des charges précis et vérifiables concernant l'analyse de données par image (DPI), l'identification par empreintes numériques et la corrélation dans le cadre des appels d'offres LEMF.
- Décodeurs et classificateurs personnalisés: développement de décodeurs de protocoles, de modules de classification et de chaînes de traitement d'enrichissement. Voir Intégration et développement sur mesure.
- Validation de la livraison: veiller à ce que les flux IP fournis par les fournisseurs de services de communication (CSP) conformément à la norme ETSI TS 102 232 soient complets et exploitables avant d'être transmis à vos analystes.
- Formation destiné aux analystes et aux équipes techniques, portant sur l'analyse du trafic chiffré et ses limites.
N'hésitez pas à nous faire part de vos difficultés en matière d'analyse de la propriété intellectuelle. Contacter ICS ou découvrez-en davantage sur notre soutien aux forces de l'ordre et aux autorités de régulation.
Questions fréquemment posées
Qu'est-ce que l'empreinte TLS ?
L'empreinte TLS permet de générer un identifiant compact à partir des paramètres utilisés par un client ou un serveur lors de la négociation TLS, tels que la version, les suites de chiffrement, les extensions et l'ALPN. Elle permet d'identifier le logiciel à l'origine d'une connexion sans déchiffrer le trafic.
Quelle est la différence entre JA3 et JA4 ?
JA3 effectue le hachage des champs ClientHello dans l'ordre où ils apparaissent ; ainsi, les navigateurs qui modifient aléatoirement l'ordre des extensions génèrent des hachages variables. JA4 trie les valeurs avant de les hacher et ajoute un préfixe lisible, ce qui rend le hachage stable et plus facile à interpréter.
Les forces de l'ordre peuvent-elles déchiffrer les communications WhatsApp ou Signal à l'aide de la technique de détection et de profilage des paquets (DPI) ?
Non. Le DPI ne compromet pas le chiffrement de bout en bout. Il permet de déterminer qu’une telle application a été utilisée, à quel moment, pendant combien de temps et avec quel volume de données, et il permet souvent de distinguer un message d’un appel. L’accès au contenu nécessite d’autres instruments juridiques.
L'inspection approfondie des paquets est-elle légale dans le cadre de l'application de la loi ?
L'analyse des données du trafic intercepté est licite lorsqu'elle est couverte par une décision d'interception valide et qu'elle est effectuée dans le respect des dispositions de la procédure pénale nationale et de la législation relative à la protection des données. L'analyse doit rester dans le cadre de la décision et être consignée par écrit.
Qu'est-ce qu'un registre d'adresses IP dans le cadre de l'interception légale ?
Un registre IP est une base de données, organisée par cas, qui recense les adresses IP distantes, les noms de domaine et les empreintes identifiées dans le trafic intercepté. Elle est enrichie de données relatives aux services, aux numéros ASN et à la géolocalisation, et enregistre la date de la première et de la dernière observation de chaque élément. Elle sert de base aux analyses de corrélation et aux alertes.
Articles connexes
- DNS crypté (DoH/DoT) et son impact sur les capacités d'interception légale
- Enquête criminelle assistée par l'IA : ce que l'automatisation implique pour les opérateurs et les processus opérationnels des forces de l'ordre
- IRI vs CC : ce que signifient en pratique les informations relatives à l'interception