Inspección profunda de paquetes para la interceptación lícita suele asociarse con el ámbito de las fuerzas del orden: el organismo recibe paquetes IP sin procesar y los analiza en sus instalaciones de vigilancia. Sin embargo, cada vez son más los operadores de red y organismos que se preguntan si parte de este trabajo podría realizarse en el proveedor, cerca del tráfico. En este modelo, el proveedor extrae y enriquece los metadatos en el punto de interceptación y los entrega junto con la copia completa de la comunicación.
Whether a provider may do any of this depends on national law: in Germany, analysis stays with the agency. Where it is allowed and done right, provider-side DPI speeds up investigations, can reduce data volumes where an order limits the scope, and gives agencies context they could not reconstruct themselves. Done wrong, it breaks evidence rules or exceeds the legal mandate. This article explains the architecture, what can be extracted, how enriched data is delivered, and where the boundaries are.
Puntos clave
- DPI del lado del proveedor complementos la copia íntegra de la comunicación. Esta nunca la sustituye, salvo que la orden y la normativa nacional permitan explícitamente un alcance reducido.
- El proveedor tiene network context the agency lacks: line identity, NAT mappings, cell and location data, device identifiers and precise session timing. Subscriber details such as name and address need a separate request.
- Entre los metadatos típicos que se extraen se incluyen: registros de flujo, DNS, SNI, huellas TLS (JA4), clasificación de aplicaciones, señalización VoIP y tipos de actividad.
- Los datos enriquecidos deben entregarse en un formato acordado y documentado, for example as additional IRI records where the national specification allows it. Whether a provider may deliver any of it is jurisdiction-dependent: in Germany the provider hands over only the copy and the § 7 TKÜV event data, and analysis belongs to the agency.
- Where national law allows it, everything must be target-specific, reproducible, documented and strictly separated from commercial DPI. An acceptance concept documents it but cannot make it lawful.
¿Por qué realizar una inspección profunda de paquetes en el lado del proveedor?
| Conductor | Ventaja para la agencia | Ventajas para el proveedor |
|---|---|---|
| Aumento del ancho de banda (FTTH de varios gigabits, 5G) | Los metadatos están disponibles de inmediato, aunque el procesamiento de la copia completa lleve algún tiempo. | Menor presión en los enlaces de traspaso en los que se aplican límites de alcance |
| Tráfico cifrado | Sesiones preclasificadas y huellas dactilares | Reutilización de los conocimientos especializados existentes en materia de información y documentación pública |
| Contexto de red | Line, NAT, cell and device data attached to each flow | Fewer follow-up requests for basic context, where national rules list the data for the copy (subscriber name and address always need a separate request) |
| Casos urgentes | Alertas casi en tiempo real sobre patrones de actividad | Proceso automatizado y claramente definido |
| Modelos de acceso complejos | Atribución correcta detrás de CGNAT y en configuraciones mayoristas | Menos disputas por las interceptaciones incompletas |
Dónde traza la ley la línea divisoria
Antes de diseñar cualquier cosa, los proveedores deben conocer su situación jurídica:
- Primero viene el texto completo. In most European jurisdictions the provider must deliver a copia completa y sin modificaciones of the target’s telecommunications. Where national law allows enrichment, it is an addition; in Germany it is not allowed (see below). Filtering is allowed only where the order limits the scope.
- No se realiza ningún análisis más allá del pedido. El DPI del lado del proveedor solo puede procesar el tráfico de la objetivo ordenado y únicamente con el fin de llevar a cabo la interceptación. No se permite el análisis masivo ni no específico.
- Separación del DPI comercial. El Reglamento (UE) 2015/2120 de la UE sobre la Internet abierta restringe el uso de la inspección de paquetes de datos (DPI) con fines de gestión del tráfico, pero permite las medidas necesarias para cumplir con la legislación de la Unión o nacional. Por lo tanto, el tratamiento de datos de identificación (LI) debe realizarse en un entorno independiente y con acceso controlado, y nunca debe alimentar sistemas comerciales.
- Confidencialidad. El personal y los sistemas están sujetos al secreto de las telecomunicaciones, y el abonado no debe percatarse de la medida.
- Germany is stricter. The obliged provider must enable the measure (§ 100a(4) StPO) and hand over a complete copy plus the event data listed in § 7 TKÜV, and nothing else at the handover point (§ 8(2) No. 2 TKÜV). Analysis of the content, including DPI classification, belongs to the agency. A BNetzA acceptance cannot create a legal basis for extra processing. Provider-side enrichment is only an option where national law expressly provides for it.
Arquitectura de referencia
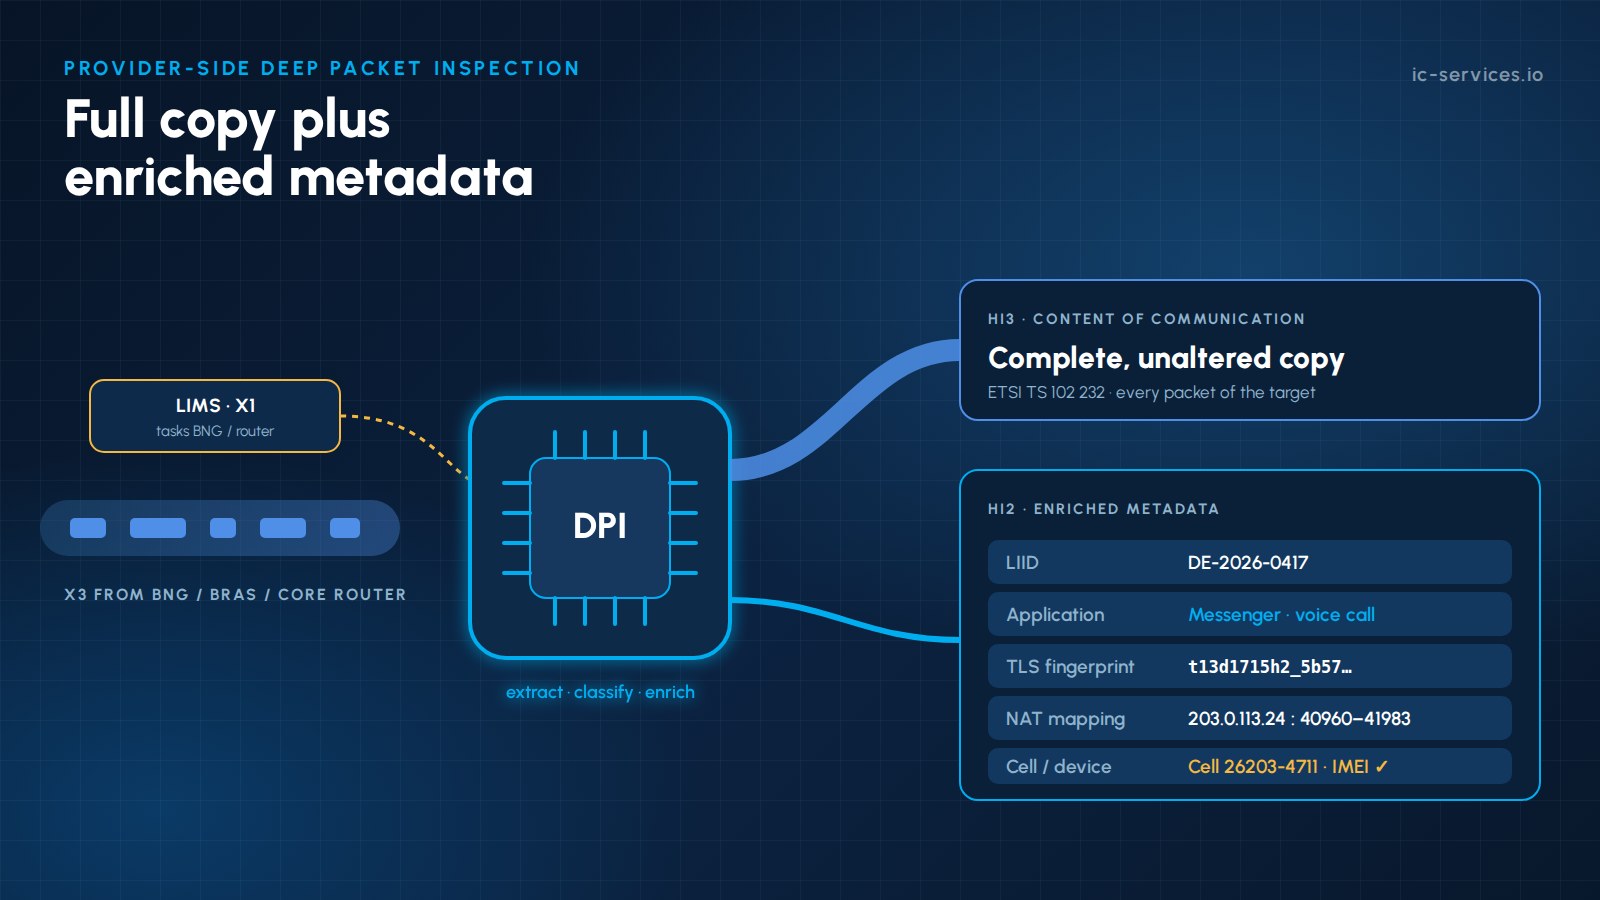
- Traffic access: BNG/BRAS for PPPoE and IPoE access, and PE or core routers for fixed-IP lines, copy the target’s traffic with their built-in LI function, using ETSI TS 103 221 (X1 tasking, X2/X3 delivery) where supported or the vendor’s LI interface. The ADMF handles the tasking, and the mediation layer converts the delivered streams into the ETSI handover format. Optical TAPs or virtual mirror ports are only a fallback where no native LI function is available.
- Activación de objetivos: el LIMS/ADMF activa el objetivo, y los eventos de sesión procedentes de RADIUS/Diameter, DHCP o la pasarela de paquetes indican al nodo DPI qué direcciones IP y prefijos pertenecen actualmente al objetivo.
- Nodo de inspección profunda de paquetes específico para un destino: el nodo procesa únicamente el flujo X3 del destino ordenado. Los flujos se reensamblan, se identifican los protocolos y se extraen los metadatos mediante un procesamiento de paquetes de alto rendimiento (por ejemplo, DPDK o tarjetas de red basadas en FPGA) a 10/40/100 Gbit/s.
- Enriquecimiento: each flow is tagged with the LIID, the target identifier, the NAT mapping (public IP and port block), cell ID or location, and the IMEI where available. Enrichment is limited to data the national rules list for the copy; subscriber details such as name and address still require a separate information request.
- Mediación y entrega: the full copy is delivered as CC via HI3, according to ETSI TS 102 232-3 or -4 for fixed access, or 3GPP TS 33.108/33.128 over TS 102 232-7 for mobile, and any enriched metadata permitted by national law is delivered via HI2.
- Auditoría y conservación: Los datos de salida del DPI solo se conservan durante el tiempo necesario para la entrega, y se registra cada configuración y cada versión de la firma.
Ver Interfaces X1/X2/X3 y cómo funciona una función de mediación para las interfaces subyacentes.
¿Qué se puede extraer y enriquecer?
| Metadatos | Fuente | Importancia para la investigación |
|---|---|---|
| Registros de flujo (tupla de 5 elementos, inicio/fin, bytes, paquetes) | Encabezados de paquetes | Resumen completo de las actividades |
| Consultas y respuestas DNS | DNS sin cifrar | Servicios y dominios utilizados |
| Huellas digitales de TLS SNI, ALPN, JA4 / JA4S (ten en cuenta las condiciones de la licencia de FoxIO para JA4S) | Procesos de establecimiento de conexión TLS / QUIC | Identificación de aplicaciones y dispositivos |
| Clasificación de aplicaciones | Firmas y comportamiento del DPI | Mensajería instantánea, VoIP, streaming, VPN, Tor |
| Tipo de actividad | Tamaño de los paquetes y patrones de sincronización | Mensaje, llamada o transferencia de archivos |
| Señalización VoIP (SIP, parámetros RTP) | VoIP sin cifrar | Llamadas VoIP de terceros: participantes y duración |
| Servidor HTTP y agente de usuario | HTTP sin cifrar | Servicios y software de cliente |
| Asignación NAT | Registros de CGNAT | Relación entre la dirección IP pública, el puerto y el destino |
| Ubicación y dispositivo | Identificador de móvil, IMEI, línea de acceso | Dónde y con qué dispositivo se llevó a cabo una actividad |
Which of these an access provider may deliver depends on national law. In Germany, classification and service-level reconstruction of third-party services are done by the agency, not the access provider. The encryption rule applies here as well: the provider removes only the encryption it applied itself. End-to-end encrypted content remains encrypted, and the metadata above is extracted without decrypting it.
Entrega de datos enriquecidos
There is no single, universal ETSI record type for “DPI results”. Flow summaries are standardised in ETSI TS 102 232-3 (Packet Data Summary Reporting); application classification is not. In practice, three models are used:
- Registros adicionales de IRI: extracted events (for example a detected VoIP call or an application session) are sent via HI2, using standard fields where possible, and national extensions only where the national specification provides for them.
- Flow-level IRI: where flow-level IRI is required by the warrant, ETSI TS 102 232-3 already defines it (Packet Data Summary Reporting, IPIRIOnly). Proprietary analytics streams outside the national handover specification are not permitted in Germany and need an explicit legal basis elsewhere.
- Registros de nivel de servicio: en algunas jurisdicciones, y únicamente cuando se exige expresamente, el proveedor ofrece eventos a nivel de servicio, de forma similar a las partes específicas de cada servicio de la norma ETSI TS 102 232 que los proveedores de mensajería y multimedia utilizan para sus propios servicios.
Sea cual sea el modelo, el formato debe ser documentado, con control de versiones y acordado con los organismos receptores y el organismo regulador, y el organismo debe poder verificar en todo momento los datos enriquecidos cotejándolos con la copia completa.
Calidad de la evidencia: lograr que el enriquecimiento sea reproducible
- Anota el Motor DPI y versión de la firma que se utiliza para cada resultado.
- Uso marcas de tiempo sincronizadas y de alta precisión para que los metadatos coincidan con los registros CC y HI2.
- Proporcionar indicadores de confianza para las clasificaciones conductuales.
- Mantén un registro de auditoría completo de la activación de los destinos, los cambios de configuración y las entregas.
- Comprueba periódicamente con tráfico de referencia para detectar regresiones tras las actualizaciones de las firmas.
Lista de comprobación para la puesta en marcha destinada a los proveedores
- Análisis jurídico: lo que permite el marco normativo nacional y lo que suelen abarcar las resoluciones
- Where national law provides for enrichment: scope and delivery format agreed with the agencies and documented in the acceptance concept
- Activación exclusiva de objetivos específicos, impulsada por el LIMS/ADMF
- DPI acelerado por hardware y dimensionado para las tasas máximas de abonados
- Integración con AAA, DHCP, registros de CGNAT, núcleo de paquetes y datos de ubicación
- Separación estricta de los DPI comerciales y la gestión del tráfico
- Control de versiones, pruebas de referencia y registro de auditoría
- Entrega resistente con almacenamiento en búfer y supervisión
Cómo ayuda ICS en la inspección profunda de paquetes en el lado del proveedor
ICS International Carrier Services builds on more than 20 years of team experience in telecommunications, lawful interception and compliance and on BNetzA-accepted LI implementations. We integrate network elements via their vendor LI interfaces or ETSI TS 103 221 X1/X2/X3 and operate mediation for providers today, so we know both the network and the receiving side.
- Arquitectura y diseño técnico-jurídico del DPI del lado del proveedor (véase DPI para operadores de red) que se adapte a tu marco nacional y a tu concepto de aceptación.
- DPI activado por objetivo y procesos de enriquecimiento integrado con RADIUS/Diameter, el registro de CGNAT y los eventos del núcleo de paquetes.
- Network element integration with BNG/BRAS and core routers via their vendor LI interfaces or ETSI TS 103 221 X1/X3, plus passive probes or cloud mirroring where no native LI function is available.
- Mediación y traspaso del ETSI a través de nuestro Plataforma de mediación LI y LIMS.
- Operaciones gestionadas las 24 horas del día. Véase Operaciones LI gestionadas.
- Desarrollo a medida de extractores, clasificadores y formatos de entrega. Véase Integración y desarrollo a medida.
Ponte en contacto con ICS para analizar si el enriquecimiento por parte de los proveedores es una opción adecuada para tu red.
Preguntas frecuentes
¿Está permitida la inspección profunda de paquetes con fines de interceptación legal?
Only where national law expressly provides for it. In Germany the provider must hand over a complete copy plus the event data listed in § 7 TKÜV and nothing else at the handover point (§ 8(2) No. 2 TKÜV); analysis of the content, including DPI classification, belongs to the agency, and a BNetzA acceptance cannot create a legal basis for extra processing. Untargeted or commercial use of LI data is never allowed.
¿El DPI del lado del proveedor sustituye a la copia completa de la comunicación?
No. En la mayoría de las jurisdicciones, el proveedor debe entregar una copia completa y sin modificaciones de la comunicación del destinatario. Los metadatos basados en la identificación de paquetes de datos (DPI) se entregan además de dicha copia, a menos que la orden limite explícitamente su alcance.
¿Puede un proveedor de servicios de Internet (ISP) descifrar el tráfico HTTPS o de mensajería de un usuario concreto?
No. El proveedor solo elimina el cifrado que él mismo ha aplicado en su propia red. El cifrado de extremo a extremo o a nivel de aplicación permanece intacto. El análisis profundo de paquetes (DPI) se basa en encabezados, protocolos de establecimiento de conexión y patrones de tráfico no cifrados.
¿Cómo se facilitan los metadatos del DPI a las fuerzas del orden?
Where national law allows it, as additional IRI records via HI2, using standard records such as the Packet Data Summary Reporting of ETSI TS 102 232-3 where possible. Separate analytics streams outside the national handover specification are not permitted in Germany. The format must be documented and agreed with the agencies and the regulator.
¿Cuál es la diferencia entre el DPI del lado del proveedor y el del lado de la LEA?
LEA-side DPI analyses the delivered traffic in the monitoring facility. Provider-side DPI runs at the point of interception, where, if national law allows it, it can add network context such as the line identifier, NAT mappings and location, and deliver results in near real time.
Artículos relacionados
- Cómo funciona una función de mediación: El puente entre su red y las fuerzas de seguridad
- DNS cifrado (DoH/DoT) y su impacto en las capacidades de interceptación legal
- El «network slicing» en 5G SA: cómo complica (y puede simplificar) la selección de objetivos de LI
- Investigación de casos asistida por IA: qué supone la automatización para los operadores y los flujos de trabajo de las fuerzas del orden