

Intercettazioni legittime per gli ISP È un obbligo di legge per ogni fornitore che offra accesso pubblico a Internet, sia tramite DSL, cavo, fibra ottica, rete wireless fissa o dati mobili. Quando un tribunale ordina l’intercettazione della connessione di un abbonato, il fornitore deve consegnare alle forze dell’ordine una copia completa del traffico IP di tale abbonato, insieme ai relativi metadati. Deve farlo senza indugio, in modo sicuro e all’insaputa dell’abbonato.
Per i fornitori di accesso IP, l’intercettazione legale sembra più semplice di quanto non sia in realtà. Indirizzi IP dinamici, NAT di livello operatore, delega dei prefissi IPv6, modelli di accesso all’ingrosso e collegamenti da 10 o 100 Gigabit rendono più difficile acquisire il traffico corretto, in modo completo e senza perdite. Questa guida spiega cosa devono implementare gli ISP, con particolare attenzione alla Germania e agli standard ETSI utilizzati in tutta Europa.
Punti chiave
- Sono interessati tutti i fornitori di accesso pubblico a Internet. In Germania, la base giuridica è § 170 della legge sulle telecomunicazioni (TKG), insieme al TKÜV e la direttiva tecnica TR TKÜV. Le reti di dimensioni molto ridotte possono essere esentate dall’obbligo di disporre di strutture permanenti, ma devono comunque dare esecuzione agli ordini.
- L'obiettivo è identificato da identificatori di abbonati o di linee (nome utente, ID linea, indirizzo MAC, IMSI/MSISDN), non tramite un indirizzo IP fisso. Il sistema di intercettazione deve seguire l'indirizzo IP attualmente assegnato all'utente bersaglio.
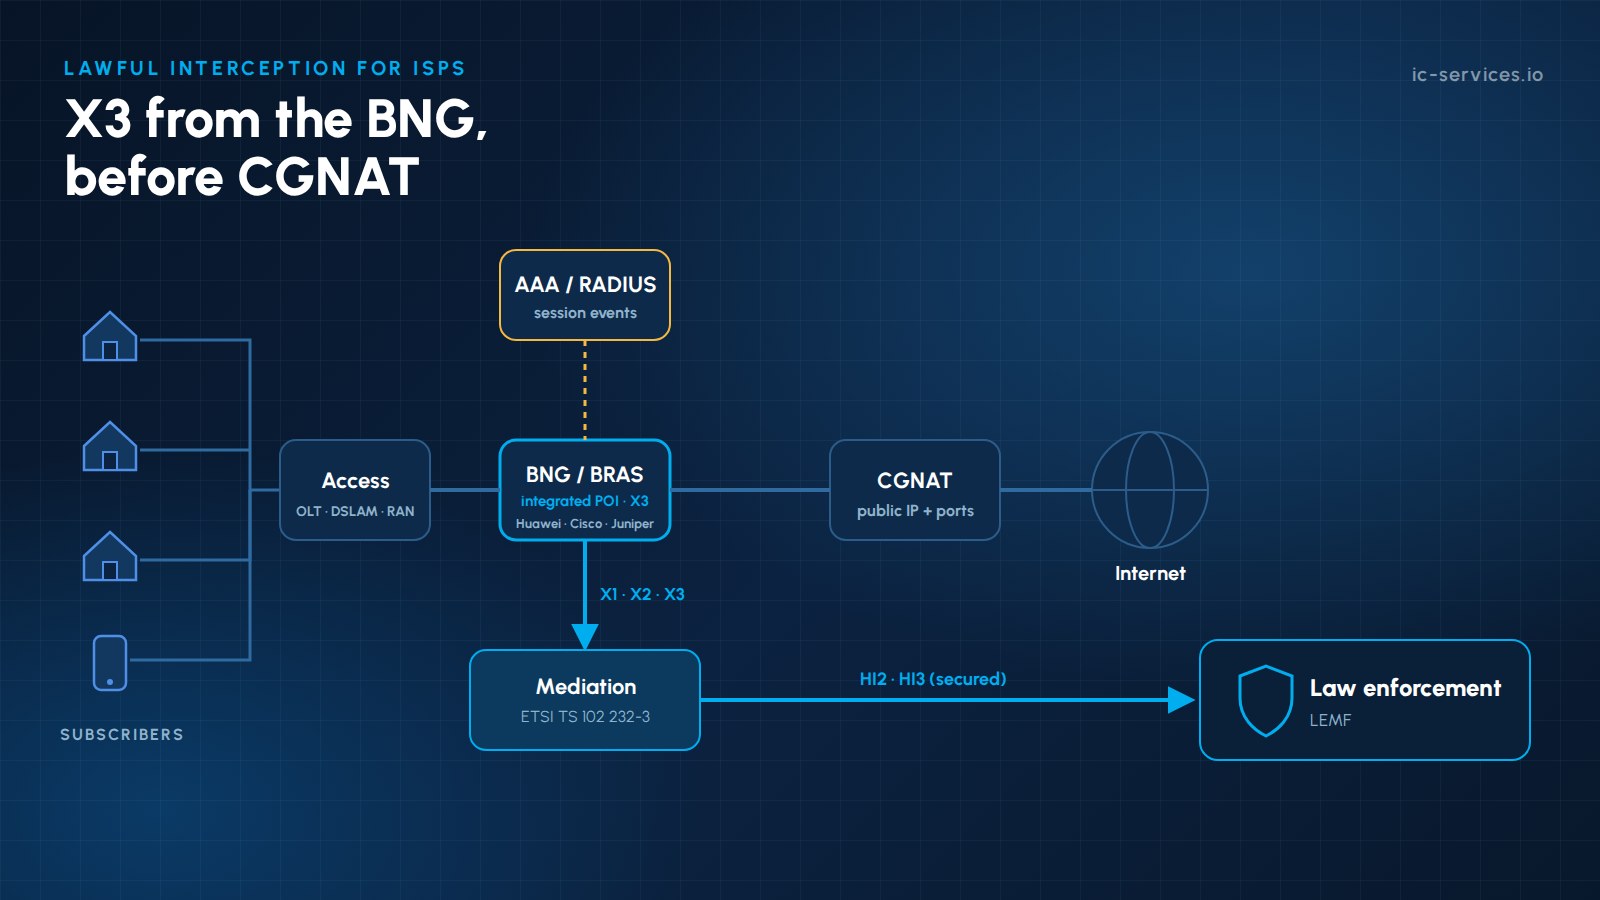
- Il punto di intercettazione deve essere posizionato in un punto in cui il traffico dell’abbonato sia ancora identificabile, il che di solito significa prima del CGNAT, sul BNG o sul gateway a pacchetti oppure nelle immediate vicinanze.
- Segue il passaggio di consegne ETSI TS 102 232-1 e -3 (accesso a Internet) oppure -7 (cellulare), con ETSI TS 103 221 per le interfacce interne X1/X2/X3.
- La stessa infrastruttura viene utilizzata per rispondere richieste relative ai dati sugli abbonati e sul traffico (§ 174 della TKG e le disposizioni in materia di dati di traffico), e ne risentirà a causa del previsto congelamento rapido e Conservazione degli indirizzi IP regole.
Chi è tenuto a garantire l'intercettazione legale per gli ISP?
In Germania, l’articolo 170 della TKG impone a chiunque gestisca un sistema di telecomunicazioni utilizzato per fornire servizi di telecomunicazione accessibili al pubblico di dare esecuzione ai provvedimenti di intercettazione e di adottare le misure tecniche e organizzative necessarie a proprie spese. I fornitori che non gestiscono strutture proprie devono avvalersi di un operatore in grado di eseguire i provvedimenti per loro conto e devono darne comunicazione alla BNetzA. Per l’accesso a Internet, ciò comprende:
- ISP di rete fissa (DSL, cavo, FTTH), compresi i rivenditori che gestiscono direttamente i propri clienti (di solito tramite il proprio partner all’ingrosso)
- Operatori di rete mobile e MVNO a pieno titolo che offrono servizi di dati mobili. Per la ripartizione delle responsabilità, si veda MVNO vs MNO: chi è responsabile della LI?
- Operatori di servizi wireless fissi, satellitari e Wi-Fi pubblici, laddove il servizio sia accessibile al pubblico
Il TKÜV esenta i sistemi con non più di 10.000 utenti connessi dal mantenere strutture di intercettazione permanenti. Tuttavia, questi fornitori sono comunque tenuti ad attuare un’ordinanza quando questa viene emessa, solitamente ricorrendo a una soluzione temporanea come, ad esempio, un casella LI temporanea. Gli operatori che superano la soglia devono disporre delle strutture necessarie al momento dell’avvio dell’attività e presentare la documentazione tecnica all’ Agenzia federale delle reti (BNetzA) e dimostrare la conformità nel Approvazione da parte della BNetzA processo.
L'architettura di riferimento: intercettazione legale per gli ISP
| Componente | Ruolo in una rete ISP | Standard |
|---|---|---|
| ADMF / LIMS | Riceve gli ordini, gestisce gli obiettivi, controlla i punti di interesse | ETSI TS 103 221-1 (X1) |
| IRI-POI | Rileva le sessioni degli utenti: accesso, assegnazione dell'IP, disconnessione | Eventi AAA/RADIUS, DHCP, BNG |
| CC-POI | Copia i pacchetti del bersaglio | Integrato nel BNG/BRAS o nel router, fornito tramite X3 (ETSI TS 103 221-2); TAP ottico solo come soluzione di riserva |
| Funzione di mediazione / consegna | Crea e invia file IRI e CC | ETSI TS 103 221-2 (X2/X3), ETSI TS 102 232 |
| Consegna all’autorità scolastica locale (LEA) | Consegna garantita di HI2 e HI3 | ETSI TS 102 232-1 / -3 / -4 / -7, crittografia nazionale |
Per capire come si incastrano i vari elementi, consulta come funziona una funzione di mediazione e il nostro Piattaforma di mediazione LI.
Fase 1: Identificare il bersaglio in modo affidabile
Un provvedimento di accesso a Internet indica un abbonato o una linea, non un indirizzo IP. Il sistema di intercettazione deve pertanto:
- Associare l'identificatore specificato (numero cliente, nome utente, ID linea, MSISDN/IMSI) al identificatori di rete utilizzato presso il BNG o il gateway di pacchetti.
- Guarda eventi di sessione dai log di contabilità RADIUS o Diameter (Acct-Start, Interim-Update, Acct-Stop), DHCP e BNG.
- Tieni traccia delle modifiche all'IP in tempo reale: ricollegamenti forzati, modifiche dei lease IPv4, delega dei prefissi IPv6 e sessioni dual-stack.
- Avvia l'acquisizione quando il bersaglio si connette, anche se l'ordine è stato attivato mentre il bersaglio era offline.
Ciascuno di questi eventi diventa un Record IRI (inizio, prosecuzione, fine) fornito tramite HI2. Per ulteriori informazioni, si veda IRI contro CC.
Fase 2: Attirare il traffico giusto nel posto giusto
- Prima la versione nativa X3: i dispositivi BNG/BRAS di livello carrier e i router di Huawei, Cisco, Juniper e altri fornitori copiano autonomamente il traffico del bersaglio e lo trasmettono tramite X3. Le sonde passive vengono utilizzate solo come soluzione alternativa nei casi in cui ciò non sia possibile.
- Prima di CGNAT: quando più abbonati condividono un unico indirizzo IP pubblico, non è più possibile distinguere in modo affidabile il loro traffico. È necessario effettuare l’acquisizione dal lato dell’abbonato oppure fornire la mappatura NAT (indirizzo IP pubblico e blocco di porte) insieme al CC.
- Tutto il traffico della destinazione: IPv4 e IPv6, TCP, UDP e altri protocolli, in entrambe le direzioni, senza filtraggio, a meno che l'ordine non ne limiti esplicitamente l'ambito.
- Nessuna perdita ad alta velocità: Gli abbonati FTTH possono generare picchi di traffico nell'ordine dei multi-gigabit. Gli stream X3, i buffer di mediazione e la marcatura temporale devono essere dimensionati in base alle velocità di picco, non a quelle medie.
- Rimuovi la tua crittografia: se il fornitore stesso applica la crittografia o la compressione nella rete di accesso, la copia trasmessa deve essere non crittografata. La crittografia end-to-end da parte dell'utente rimane inalterata.
- Sincronizzazione temporale precisa (NTP o PTP) tra i POI, l'AAA e la mediazione, in modo che IRI e CC corrispondano.
Fase 3: Consegna sicura all’agenzia
Per i servizi di accesso a Internet, il passaggio di competenza all'agenzia avviene come segue ETSI TS 102 232-3, oltre al framework generico contenuto in ETSI TS 102 232-1. I servizi di livello 2 utilizzano -4, e gli utilizzi dei dati a pacchetti su dispositivi mobili -7 o gli equivalenti 3GPP (TS 33.108 / TS 33.128). In Germania, la norma TR TKÜV specifica le opzioni nazionali e la connessione alle agenzie è protetta da gateway crittografici approvati. La trasmissione deve essere resiliente: buffering durante le interruzioni di servizio, ritrasmissione e monitoraggio di ogni collegamento di handover.
Vendita all'ingrosso, reti bitstream e reti in hosting
Molti ISP non possiedono l'intera catena di accesso:
- Con Accesso al flusso di bit di livello 2, il rivenditore di solito gestisce il proprio BNG e può effettuare l'intercettazione proprio lì.
- Con Flusso di bit di livello 3 Nel caso dei modelli white label, l’assegnazione degli indirizzi IP e l’instradamento avvengono nella rete del partner all’ingrosso. Le responsabilità, i flussi di dati e il supporto all’intercettazione devono essere concordati nel contratto all’ingrosso.
- Con core ospitati su cloud o in outsourcing, il punto di intercettazione potrebbe trovarsi in un data center che non controllate. Le sonde passive, ad esempio tramite porte mirror virtuali, possono rappresentare una soluzione pratica. Vedi LI con un core esternalizzato o ospitato.
Oltre l’intercettazione: richieste di informazioni
Gli stessi sistemi e processi supportano anche altri obblighi di legge:
- Richieste relative ai dati degli abbonati (§ 174 TKG), compresa l'identificazione di un abbonato associato a un indirizzo IP dinamico in un determinato momento.
- Richieste di dati sul traffico (art. 175 TKG-E), e in futuro la conservazione dei dati relativi al traffico ai sensi del previsto congelamento rapido (Provvedimento cautelare, art. 176 TKG-E).
- Conservazione degli indirizzi IP: il previsto § 177 della TKG imporrà ai fornitori di accesso di conservare i dati relativi all'assegnazione degli indirizzi IP, comprese le porte dietro CGNAT, per tre mesi.
- Interfacce elettroniche: i fornitori con almeno 100.000 partner contrattuali devono utilizzare la procedura ETSI-ESB (oltre all’E-Mail-ESB), mentre i fornitori di dimensioni inferiori possono avvalersi dell’E-Mail-ESB.
Errori comuni nell’intercettazione legale per gli ISP
| Insidia | Conseguenza | Rimedio |
|---|---|---|
| Punto di acquisizione dietro CGNAT | Traffico di altri abbonati intercettato o traffico di destinazione non rilevato | Spostare il POI prima del NAT oppure effettuare una correlazione con i log del NAT |
| IPv6 non supportato | Intercettazione incompleta | Monitorare i prefissi delegati e le sessioni dual-stack |
| Nessuna rendicontazione intermedia | Le modifiche all'IP passano inosservate | Abilita gli aggiornamenti provvisori e i feed degli eventi BNG |
| Cattura di esemplari sotto misura | Perdita di pacchetti nei periodi di picco | Dimensione per le raffiche, aggiungere la marcatura temporale hardware |
| Responsabilità poco chiare a livello di vendita all'ingrosso | Gli ordini non possono essere eseguiti | Clausole contrattuali relative alla responsabilità civile (LI) e flussi di dati |
| Documentazione incompleta | Ritardo nell'approvazione da parte della BNetzA | Concetto tecnico strutturato basato sul TR TKÜV |
In che modo ICS supporta l'intercettazione legale per gli ISP
ICS International Carrier Services ha oltre 20 anni di esperienza nel settore delle telecomunicazioni, delle intercettazioni legali e della conformità normativa e contiene accettazioni multiple da parte della BNetzA. Forniamo supporto agli ISP dall'ideazione iniziale fino alla gestione operativa 24 ore su 24, 7 giorni su 7:
- Gestione delle operazioni LI per l’intercettazione di indirizzi IP, l’intercettazione di chiamate VoIP, le richieste di dati relativi agli abbonati (§ 174 TKG) e le richieste di dati sul traffico, nell’ambito di un modello di servizio completo. Vedi Operazioni LI gestite.
- Concetto tecnico e approvazione da parte della BNetzA: documentazione basata sulla norma TR TKÜV, piani di collaudo e assistenza durante la fase di collaudo.
- Mediazione e passaggio di consegne: il nostro Piattaforma di mediazione LI e LIMS trasmettere alle agenzie i flussi relativi alla norma ETSI TS 102 232.
- Test LEMF per verificare la consegna del tuo HI2/HI3 prima e durante il collaudo da parte della BNetzA. Vedi ICS LEMF.
- Integrazione X3 con BNG/BRAS e router core di Huawei, Cisco, Juniper e altri fornitori leader del settore, ricorrendo a sonde passive o al mirroring su cloud solo nei casi in cui non sia possibile un’integrazione diretta.
- Soluzioni temporanee per i piccoli fornitori al di sotto della soglia TKÜV.
- Consulenza sulla registrazione dei dati CGNAT, sull’IPv6, sui contratti all’ingrosso e sulla futura conservazione degli indirizzi IP.
Contatta il nostro team per una valutazione della tua rete di accesso, oppure scopri di più sui nostri Soluzioni per l'intercettazione legale.
Domande frequenti
L’intercettazione legale per gli ISP è obbligatoria anche per i piccoli fornitori di servizi?
Sì. In Germania, i sistemi con non più di 10.000 utenti collegati non sono tenuti a disporre di impianti di intercettazione permanenti, ma devono comunque dare esecuzione ai provvedimenti di intercettazione quando li ricevono, ad esempio ricorrendo a una soluzione temporanea.
Quale norma ETSI si applica all'intercettazione dell'accesso a Internet?
La norma ETSI TS 102 232-3 definisce il passaggio di controllo (handover) per i servizi di accesso a Internet, sulla base della norma generica ETSI TS 102 232-1. I dati a pacchetti mobili utilizzano lo standard ETSI TS 102 232-7 o 3GPP TS 33.108 / TS 33.128. Le interfacce interne seguono lo standard ETSI TS 103 221 (X1/X2/X3).
Quando si utilizza il CGNAT, dove dovrebbe intercettare il traffico un ISP?
Idealmente prima della funzione NAT, dove ogni utente dispone ancora di un indirizzo privato univoco o di una sessione. Se ciò non fosse possibile, il provider deve correlare i dati acquisiti con i log CGNAT (IP pubblico, blocco di porte e ora).
Come viene identificato un bersaglio se l'indirizzo IP cambia?
Il sistema di intercettazione monitora gli eventi di sessione provenienti dai registri di contabilità RADIUS o Diameter, DHCP e BNG. Associa l'identificatore dell'abbonato ordinato all'indirizzo IP o al prefisso attualmente assegnato e aggiorna automaticamente i filtri di acquisizione.
Un ISP può affidare a terzi l'intercettazione legale?
Sì. L’obbligo di legge spetta al fornitore, ma la gestione può essere delegata a un fornitore di servizi specializzato che agisca per suo conto, purché siano rispettati i requisiti in materia di sicurezza, riservatezza e quelli stabiliti dalla BNetzA.
Articoli correlati
- Come gestire LI quando la rete principale è in outsourcing o in hosting
- Come valutare una piattaforma di mediazione LI: 7 domande da porre a un fornitore
- Interfacce X1/X2/X3 nel 5G: l'architettura 3GPP LI spiegata
- Conformità LI come servizio: Quali SLA richiedere?

